TL;DR
Supabase Auth sender brugere tilbage til din app efter et magic link, et OAuth-login, en e-mailbekræftelse eller en nulstilling af adgangskode, og listen Redirect URLs afgør, hvor den må sende dem hen. Et jokertegn dér matches som et mønster: * stopper ved et punktum eller en skråstreg, ** gør ikke. Et mønster, der også matcher hosts, du ikke kontrollerer, lader Auth sende brugere, og sessionen i URL’en, til dem. Brug præcise URL’er i produktion, og afgræns preview-jokertegn til dit eget teams subdomæne.
Mit gratis Supabase-sikkerhedstjek læser Auth-indstillingerne for et projekt og har to regler her: “Jokertegn i redirect-URL’er” og “Redirect-URL’er over http eller til localhost”. Begge handler om den samme liste, og begge er lette at lade stå brede efter det første preview-deploy.
Hvad styrer redirect-URL’er i Supabase?
Når en klient kalder signInWithOtp, signInWithOAuth eller resetPasswordForEmail med en redirectTo, sammenligner Supabase Auth den med Site URL og listen Redirect URLs i URL Configuration. Et match bruges; alt andet falder tilbage til Site URL. Efter e-mail-linket eller turen forbi udbyderen lander brugeren på den URL med resultatet af login vedhæftet. Listen er altså en tilladelsesliste over steder, der modtager en indlogget bruger.
Hvordan matcher Supabase et jokertegn?
Ifølge Supabases guide til redirect-URL’er, læst den 23. oktober 2026, er separatorerne . og /:
| Mønster | Matcher | Matcher ikke |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
alle tegn undtagen . og / |
alt på tværs af et punktum eller en skråstreg |
** |
alle tegn | — |
Guiden selv anbefaler præcise redirect-URL’er for Site URL i produktion og beholder ** til lokal udvikling og preview-URL’er.
Hvorfor er et bredt jokertegn risikabelt?
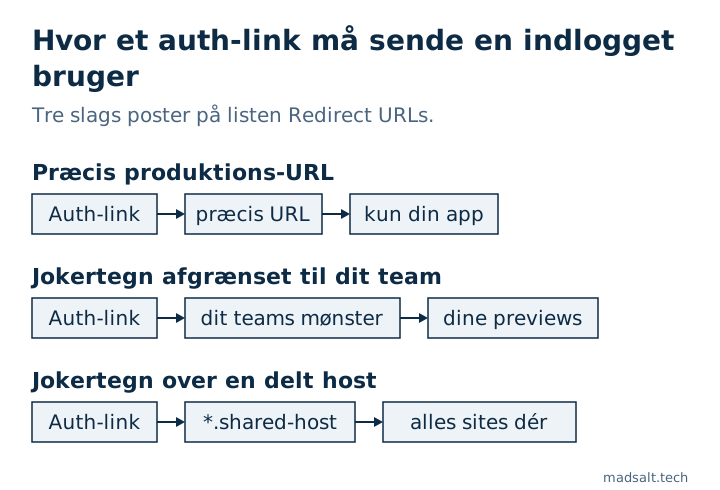
Matchet gælder hele URL’en, host inklusive. To mønstre, jeg ser i projekter, er bredere, end de ser ud:
- Et delt hostingdomæne med jokertegn i hosten, som et mønster for alle
*.vercel.app- eller*.netlify.app-hosts. Alle kan deploye et site på de platforme, så mønstret dækker også sites, du ikke ejer. **i host-delen, som krydser punktummer og derfor matcher langt flere hosts, end du havde tænkt.
Hvis en tilladt URL tilhører en anden, kan et login- eller nulstillingsflow ende på deres side, og den session, brugeren lige har oprettet, havner der sammen med dem. Derfor behandler tjekket et jokertegn i et produktionsprojekt som et fund og beder dig bekræfte hvert enkelt.
Hvordan skriver du en sikker tilladelsesliste?
- Sæt Site URL til din produktions-URL, aldrig
localhost. - List produktions-redirect-URL’erne præcist, med sti:
https://app.example.com/auth/callback. - Til previews afgrænser du jokertegnet til dit eget team- eller projekt-slug efter udbyderens navngivning. Guidens eksempler er
https://*-<team-or-account-slug>.vercel.app/**til Vercel oghttps://**--my_org.netlify.app/**til Netlify, med dit eget slug i stedet for pladsholderen. - Behold
http://localhost:3000/**kun i den lokaleconfig.toml, ikke i det hostede projekt. - Brug
httpsoveralt undtagen localhost; tjekket flaggerhttp- oglocalhost-poster i et hostet projekt.
Redirect-URL’er er hostet konfiguration, så de ligger ikke i dit repo og er lette at glemme efter en lancering. De øvrige Auth-indstillinger, der kun findes i det hostede projekt, er med i er Supabase sikkert, og de adgangsregler, der skal holde, uanset hvor en bruger lander, står i min sikkerhedstjekliste til Lovable-apps.
Hvis en person skal gennemgå hele appen frem for én indstilling, laver jeg en gennemgang af appen med fast omfang med dommen behold, reparér eller skriv om for hver del.
Min lignende sag
Jeg kørte migreringerne fra 1.170 offentlige Supabase-projekter på nye databaser: af de 568, der kørte rent igennem, havde 134 (23,6 %) en tabel med RLS slået fra, som den offentlige nøgle kunne læse og ændre. Metoden og forespørgslerne står i undersøgelsen af open source-projekter på Supabase.
Usikker på, om dine omdirigerings-URL’er er sikre? Skriv til mig, så tjekker vi dine godkendelsesindstillinger.
Er dine omdirigerings-URL'er sikre?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig