TL;DR
Supabase Auth po magic linku, přihlášení přes OAuth, potvrzení e-mailu nebo obnovení hesla vrací uživatele do vaší aplikace a o tom, kam smí, rozhoduje seznam Redirect URLs. Zástupný znak se tam páruje jako vzor: * se zastaví u tečky nebo lomítka, ** ne. Vzor, který odpovídá i hostům, které neovládáte, dovolí Auth vrátit uživatele, a session v URL, na ně. Pro produkci držte přesné URL a vzory pro preview omezte na subdoménu vašeho vlastního týmu.
Můj bezplatný bezpečnostní checker pro Supabase čte nastavení Auth projektu a má tu dvě pravidla: „Zástupné znaky v přesměrovacích URL“ a „Přesměrovací URL přes http nebo na localhost“. Obě se týkají stejného seznamu a obě je snadné nechat široká po prvním preview deployi.
Co řídí redirect URL v Supabase?
Když klient zavolá signInWithOtp, signInWithOAuth nebo resetPasswordForEmail s redirectTo, Supabase Auth ho porovná se Site URL a seznamem Redirect URLs v URL Configuration. Shoda se použije; cokoli jiného spadne na Site URL. Po odkazu z e-mailu nebo cestě přes poskytovatele uživatel přistane na této URL s připojeným výsledkem přihlášení. Seznam je tedy allow list míst, která dostanou přihlášeného uživatele.
Jak Supabase páruje zástupný znak?
Podle průvodce redirect URL od Supabase, který jsem četl 23. října 2026, jsou oddělovači . a /:
| Vzor | Odpovídá | Neodpovídá |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
libovolné znaky kromě . a / |
cokoli přes tečku nebo lomítko |
** |
libovolné znaky | — |
Sám průvodce doporučuje pro Site URL v produkci přesné redirect URL a ** si nechává pro lokální vývoj a preview URL.
Proč je široký zástupný znak riskantní?
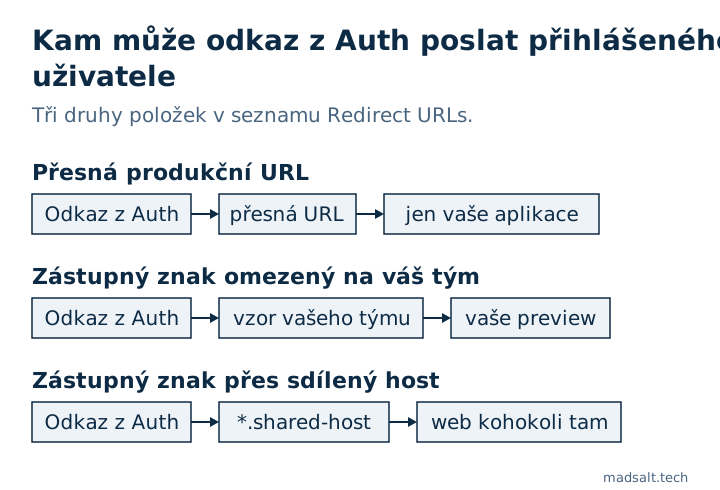
Shoda se týká celé URL včetně hosta. Dva vzory, které v projektech vídám, jsou širší, než vypadají:
- Sdílená hostingová doména se zástupným znakem v hostu, například vzor pro každý host
*.vercel.appnebo*.netlify.app. Na těchto platformách může nasadit web kdokoli, takže vzor pokrývá i weby, které nevlastníte. **v části hosta, které přechází tečky, a tedy odpovídá mnohem víc hostům, než jste chtěli.
Pokud povolená URL patří někomu jinému, přihlášení nebo obnovení hesla může skončit na jeho stránce a session, kterou uživatel právě vytvořil, tam skončí s ním. Proto checker bere zástupný znak v produkčním projektu jako nález a žádá vás o potvrzení každého.
Jak napsat bezpečný seznam povolených adres?
- Nastavte Site URL na produkční URL, nikdy ne
localhost. - Produkční redirect URL uveďte přesně, s cestou:
https://app.example.com/auth/callback. - Pro preview omezte zástupný znak na slug svého týmu nebo projektu podle pojmenování poskytovatele. Příklady v průvodci jsou
https://*-<team-or-account-slug>.vercel.app/**pro Vercel ahttps://**--my_org.netlify.app/**pro Netlify, s vaším vlastním slugem na místě zástupného textu. http://localhost:3000/**držte jen v lokálnímconfig.toml, ne v hostovaném projektu.- Všude používejte
httpskromě localhostu; checker hlásí položky shttpalocalhostv hostovaném projektu.
Redirect URL jsou hostovaná konfigurace, takže nejsou ve vašem repozitáři a po spuštění se na ně snadno zapomene. Další nastavení Auth, která žijí jen v hostovaném projektu, jsou v článku je Supabase bezpečný a pravidla přístupu, která mají platit bez ohledu na to, kam uživatel přistane, jsou v mém checklistu zabezpečení aplikace z Lovable.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Aplikoval jsem migrace 1 170 veřejných projektů Supabase na čerstvé databáze: z 568, které proběhly bez chyby, mělo 134 (23,6 %) tabulku s vypnutým RLS, kterou veřejný klíč uměl číst a měnit. Metoda a dotazy jsou v open-source studii Supabase.
Nejste si jisti, že jsou vaše přesměrovací URL bezpečné? Napište mi a zkontrolujeme nastavení autentizace.
Jsou vaše přesměrovací URL bezpečné?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi