TL;DR
Supabase Auth sender brukere tilbake til appen din etter en magic link, en OAuth-innlogging, en e-postbekreftelse eller en passordtilbakestilling, og listen Redirect URLs avgjør hvor den får sende dem. Et jokertegn der matches som et mønster: * stopper ved en prikk eller en skråstrek, ** gjør det ikke. Et mønster som også matcher verter du ikke kontrollerer, lar Auth sende brukere, og økten i URL-en, til de vertene. Bruk nøyaktige URL-er i produksjon, og avgrens preview-jokertegn til teamets eget underdomene.
Den gratis Supabase-sikkerhetssjekken min leser Auth-innstillingene til et prosjekt og har to regler her: “Jokertegn i omdirigerings-URL-er” og “Redirect-URL-er over http eller til localhost”. Begge gjelder den samme listen, og begge er lette å la stå brede etter den første preview-utrullingen.
Hva styrer Supabase redirect URLs?
Når en klient kaller signInWithOtp, signInWithOAuth eller resetPasswordForEmail med en redirectTo, sjekker Supabase Auth den mot Site URL og listen Redirect URLs i URL Configuration. Et treff brukes; alt annet faller tilbake til Site URL. Etter e-postlenken eller runden til leverandøren lander brukeren på den URL-en med innloggingsresultatet vedlagt. Listen er altså en tillatelsesliste over steder som mottar en innlogget bruker.
Hvordan matcher Supabase et jokertegn?
Fra Supabases guide om redirect URLs, lest 23. oktober 2026, er skilletegnene . og /:
| Mønster | Matcher | Matcher ikke |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
alle tegn unntatt . og / |
alt på tvers av en prikk eller en skråstrek |
** |
alle tegn | — |
Guiden selv anbefaler nøyaktige redirect-URL-er for Site URL i produksjon, og beholder ** for lokal utvikling og preview-URL-er.
Hvorfor er et bredt jokertegn risikabelt?
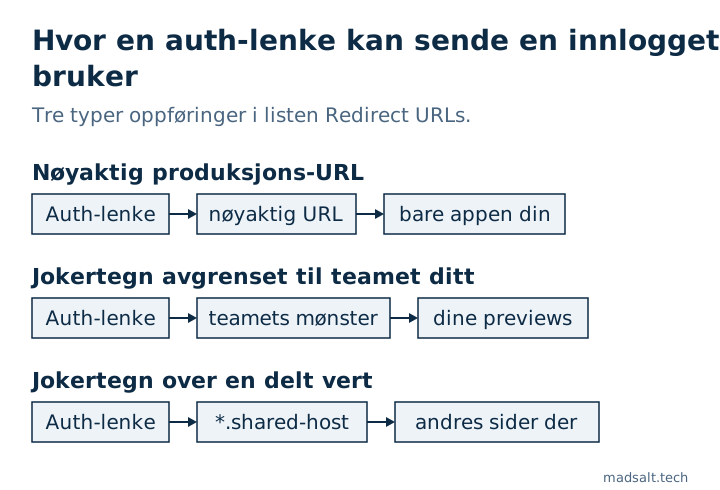
Matchingen gjelder hele URL-en, verten inkludert. To mønstre jeg ser i prosjekter er bredere enn de ser ut:
- Et delt hostingdomene med et vertsjokertegn, som et mønster for alle
*.vercel.app- eller*.netlify.app-verter. Hvem som helst kan deploye en side på de plattformene, så mønsteret dekker også sider du ikke eier. **i vertsdelen, som krysser prikker og derfor matcher langt flere verter enn tenkt.
Hvis en tillatt URL tilhører noen andre, kan en innloggings- eller tilbakestillingsflyt ende på siden deres, og økten brukeren nettopp opprettet, havner der sammen med dem. Derfor behandler sjekken et jokertegn i et produksjonsprosjekt som et funn og ber deg bekrefte hvert enkelt.
Hvordan skriver du en trygg tillatelsesliste?
- Sett Site URL til produksjons-URL-en din, aldri
localhost. - List produksjonens redirect-URL-er nøyaktig, med sti:
https://app.example.com/auth/callback. - For previews avgrenser du jokertegnet til ditt eget team eller prosjekt-slug, etter leverandørens navnemønster. Eksemplene i guiden er
https://*-<team-or-account-slug>.vercel.app/**for Vercel oghttps://**--my_org.netlify.app/**for Netlify, med din egen slug i stedet for plassholderen. - Ha
http://localhost:3000/**bare i den lokaleconfig.toml, ikke i det hostede prosjektet. - Bruk
httpsoveralt unntatt localhost; sjekken flaggerhttp- oglocalhost-oppføringer i et hostet prosjekt.
Redirect URLs er hostet konfigurasjon, så de ligger ikke i repoet ditt og er lette å glemme etter en lansering. De andre Auth-innstillingene som bare finnes i det hostede prosjektet, står i er Supabase trygt, og tilgangsreglene som skal holde uansett hvor en bruker lander, står i sikkerhetsjekklisten min for Lovable-apper.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Jeg kjørte migrasjonene til 1 170 offentlige Supabase-prosjekter på nye databaser: av de 568 som gikk rent gjennom hadde 134 (23,6 %) en tabell med RLS av som den offentlige nøkkelen kunne lese og endre. Metoden og spørringene står i studien av åpen kildekode-prosjekter på Supabase.
Usikker på om omdirigerings-URL-ene dine er trygge? Skriv til meg, så sjekker vi autentiseringsinnstillingene dine.
Er omdirigerings-URL-ene dine trygge?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg