Kort sagt
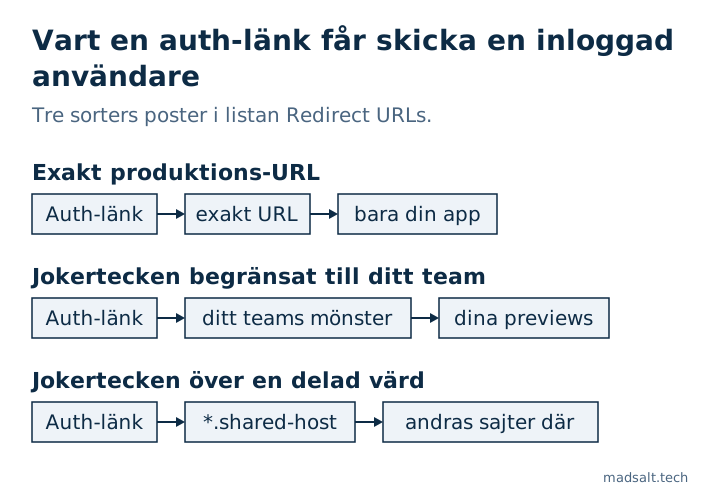
Supabase Auth skickar tillbaka användare till din app efter en magic link, en OAuth-inloggning, en e-postbekräftelse eller en lösenordsåterställning, och listan Redirect URLs avgör vart den får skicka dem. Ett jokertecken där matchas som ett mönster: * stannar vid en punkt eller ett snedstreck, ** gör det inte. Ett mönster som också matchar värdar du inte kontrollerar låter Auth skicka användare, och sessionen i URL:en, till dem. Använd exakta URL:er i produktion och begränsa preview-jokertecken till ditt eget teams underdomän.
Min gratis Supabase-säkerhetskontroll läser Auth-inställningarna i ett projekt och har två regler här: “Jokertecken i omdirigerings-URL:er” och “Redirect-URL:er över http eller till localhost”. Båda gäller samma lista, och båda är lätta att lämna breda efter den första preview-deployen.
Vad styr Supabase redirect URLs?
När en klient anropar signInWithOtp, signInWithOAuth eller resetPasswordForEmail med en redirectTo kontrollerar Supabase Auth den mot Site URL och listan Redirect URLs i URL Configuration. En träff används; allt annat faller tillbaka på Site URL. Efter e-postlänken eller varvet hos leverantören landar användaren på den URL:en med inloggningsresultatet bifogat. Listan är alltså en tillåtelselista över platser som tar emot en inloggad användare.
Hur matchar Supabase ett jokertecken?
Från Supabases guide om redirect URLs, läst den 23 oktober 2026, är avgränsarna . och /:
| Mönster | Matchar | Matchar inte |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
alla tecken utom . och / |
allt över en punkt eller ett snedstreck |
** |
alla tecken | — |
Guiden själv rekommenderar exakta redirect-URL:er för Site URL i produktion och behåller ** för lokal utveckling och preview-URL:er.
Varför är ett brett jokertecken riskabelt?
Matchningen gäller hela URL:en, värden inkluderad. Två mönster jag ser i projekt är bredare än de ser ut:
- En delad hostingdomän med ett värdjokertecken, som ett mönster för alla
*.vercel.app- eller*.netlify.app-värdar. Vem som helst kan deploya en sajt på de plattformarna, så mönstret täcker också sajter du inte äger. **i värddelen, som korsar punkter och därför matchar långt fler värdar än avsett.
Om en tillåten URL tillhör någon annan kan ett inloggnings- eller återställningsflöde sluta på deras sida, och sessionen användaren just skapat hamnar där tillsammans med dem. Därför behandlar kontrollen ett jokertecken i ett produktionsprojekt som ett fynd och ber dig bekräfta varje.
Hur skriver du en säker tillåtelselista?
- Sätt Site URL till din produktions-URL, aldrig
localhost. - Lista produktionens redirect-URL:er exakt, med sökväg:
https://app.example.com/auth/callback. - För previews begränsar du jokertecknet till ditt eget team eller din projekt-slug, enligt leverantörens namngivning. Guidens exempel är
https://*-<team-or-account-slug>.vercel.app/**för Vercel ochhttps://**--my_org.netlify.app/**för Netlify, med din egen slug i stället för platshållaren. - Behåll
http://localhost:3000/**bara i den lokalaconfig.toml, inte i det hostade projektet. - Använd
httpsöverallt utom localhost; kontrollen flaggarhttp- ochlocalhost-poster i ett hostat projekt.
Redirect URLs är hostad konfiguration, så de finns inte i ditt repo och är lätta att glömma efter en lansering. De andra Auth-inställningarna som bara finns i det hostade projektet finns i är Supabase säkert, och åtkomstreglerna som ska gälla oavsett var en användare landar finns i min säkerhetschecklista för Lovable-appar.
Om en person ska gå igenom hela appen i stället för en enda inställning, gör jag en granskning av appen med fast omfattning med beskedet behålla, laga eller skriva om för varje del.
Mitt liknande fall
Jag körde migreringarna från 1 170 publika Supabase-projekt på nya databaser: av de 568 som gick igenom utan fel hade 134 (23,6 %) en tabell med RLS avstängt som den publika nyckeln kunde läsa och ändra. Metoden och frågorna finns i studien av öppen källkod-projekt på Supabase.
Osäker på om dina omdirigerings-URL:er är säkra? Skriv till mig, så kontrollerar vi dina autentiseringsinställningar.
Är dina omdirigerings-URL:er säkra?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig