Kurz gesagt
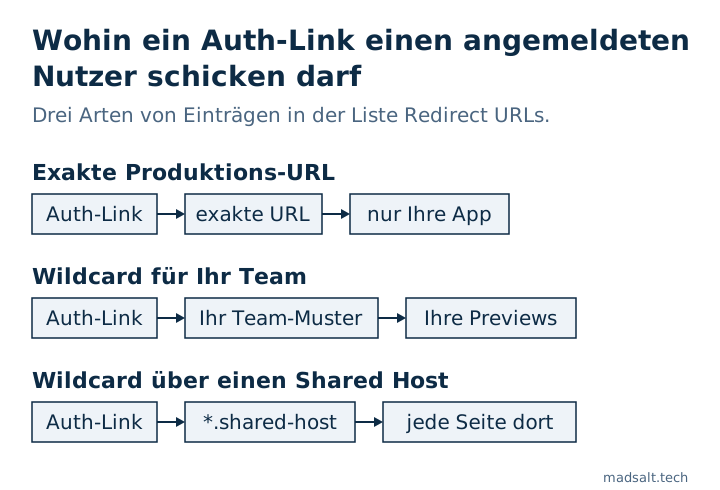
Supabase Auth schickt Nutzer nach einem Magic Link, einer OAuth-Anmeldung, einer E-Mail-Bestätigung oder einem Passwort-Reset zurück in Ihre App, und die Liste Redirect URLs bestimmt, wohin es sie schicken darf. Ein Wildcard darin wird als Muster abgeglichen: * hört an einem Punkt oder Schrägstrich auf, ** nicht. Ein Muster, das auch Hosts trifft, die Sie nicht kontrollieren, lässt Auth Nutzer samt Session in der URL an diese Hosts zurückschicken. Nehmen Sie für Produktion exakte URLs und beschränken Sie Wildcards für Previews auf die Subdomain Ihres eigenen Teams.
Mein kostenloser Supabase-Sicherheitscheck liest die Auth-Einstellungen eines Projekts und hat hier zwei Regeln: “Wildcards in Redirect-URLs” und “Redirect-URLs über http oder auf localhost”. Beide betreffen dieselbe Liste, und beide bleiben nach dem ersten Preview-Deploy leicht zu weit offen.
Was steuern die Redirect URLs in Supabase?
Ruft ein Client signInWithOtp, signInWithOAuth oder resetPasswordForEmail mit einem redirectTo auf, prüft Supabase Auth es gegen die Site URL und die Liste Redirect URLs unter URL Configuration. Ein Treffer wird verwendet; alles andere fällt auf die Site URL zurück. Nach dem E-Mail-Link oder der Runde über den Provider landet der Nutzer auf dieser URL, mit dem Ergebnis der Anmeldung im Gepäck. Die Liste ist also eine Allowlist von Orten, die einen angemeldeten Nutzer empfangen.
Wie gleicht Supabase ein Wildcard ab?
Aus dem Leitfaden zu Redirect URLs von Supabase, gelesen am 23. Oktober 2026, sind die Trennzeichen . und /:
| Muster | Trifft | Trifft nicht |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
beliebige Zeichen außer . und / |
alles über einen Punkt oder Schrägstrich hinweg |
** |
beliebige Zeichen | — |
Der Leitfaden selbst empfiehlt für die Site URL in Produktion exakte Redirect-URLs und hält ** der lokalen Entwicklung und den Preview-URLs vor.
Warum ist ein weites Wildcard riskant?
Abgeglichen wird die ganze URL, der Host eingeschlossen. Zwei Muster, die mir in Projekten begegnen, sind weiter, als sie aussehen:
- Eine gemeinsame Hosting-Domain mit Host-Wildcard, etwa ein Muster für jeden Host unter
*.vercel.appoder*.netlify.app. Auf diesen Plattformen kann jeder eine Seite veröffentlichen, das Muster deckt also auch Seiten ab, die Ihnen nicht gehören. **im Host-Teil, das Punkte überquert und damit weit mehr Hosts trifft als beabsichtigt.
Gehört eine erlaubte URL jemand anderem, kann eine Anmeldung oder ein Reset auf dessen Seite enden, und die Session, die der Nutzer gerade erzeugt hat, landet mit dort. Deshalb behandelt der Check ein Wildcard in einem Produktionsprojekt als Befund und bittet Sie, jedes einzelne zu bestätigen.
Wie schreiben Sie eine sichere Allowlist?
- Setzen Sie die Site URL auf Ihre Produktions-URL, nie auf
localhost. - Tragen Sie Produktions-Redirect-URLs exakt ein, mit Pfad:
https://app.example.com/auth/callback. - Beschränken Sie für Previews das Wildcard auf den Slug Ihres eigenen Teams oder Projekts, nach der Namensgebung des Providers. Die Beispiele des Leitfadens sind
https://*-<team-or-account-slug>.vercel.app/**für Vercel undhttps://**--my_org.netlify.app/**für Netlify, mit Ihrem eigenen Slug statt des Platzhalters. - Halten Sie
http://localhost:3000/**nur in der lokalenconfig.toml, nicht im gehosteten Projekt. - Nutzen Sie überall
https, außer für localhost; der Check meldethttp- undlocalhost-Einträge in einem gehosteten Projekt.
Redirect URLs sind gehostete Konfiguration, stehen also nicht in Ihrem Repo und geraten nach einem Launch leicht in Vergessenheit. Die übrigen Auth-Einstellungen, die nur im gehosteten Projekt liegen, behandelt Wie sicher ist Supabase, und die Zugriffsregeln, die gelten sollten, egal wo ein Nutzer landet, stehen in meiner Sicherheits-Checkliste für Lovable-Apps.
Soll ein Mensch die ganze App durchgehen statt nur eine Einstellung, biete ich ein App-Audit mit festem Umfang an, mit dem Urteil behalten, reparieren oder neu schreiben für jeden Teil.
Mein ähnlicher Fall
Ich habe die Migrationen von 1.170 öffentlichen Supabase-Projekten auf frische Datenbanken angewendet: Von den 568, die sauber durchliefen, hatten 134 (23,6 %) eine Tabelle mit ausgeschaltetem RLS, die der öffentliche Schlüssel lesen und ändern konnte. Methode und Abfragen stehen in der Open-Source-Supabase-Studie.
Unsicher, ob Ihre Redirect-URLs sicher sind? Schreiben Sie mir, und wir prüfen Ihre Auth-Einstellungen.
Sind Ihre Redirect-URLs sicher?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir