Īsumā
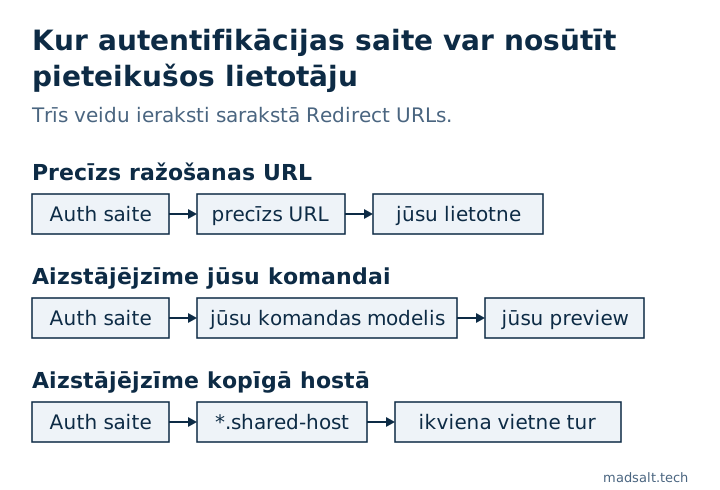
Supabase Auth pēc magic link, OAuth pieteikšanās, e-pasta apstiprināšanas vai paroles atiestatīšanas sūta lietotājus atpakaļ uz jūsu lietotni, un saraksts Redirect URLs nosaka, uz kurieni tas drīkst tos sūtīt. Aizstājējzīme tur tiek salīdzināta kā modelis: * apstājas pie punkta vai slīpsvītras, ** nē. Modelis, kas atbilst arī hostiem, kurus nekontrolējat, ļauj Auth atgriezt lietotājus un URL esošo sesiju uz tiem hostiem. Ražošanai turiet precīzus URL, bet preview aizstājējzīmes ierobežojiet ar savas komandas apakšdomēnu.
Mana bezmaksas Supabase drošības pārbaude nolasa projekta Auth iestatījumus, un tai šeit ir divi noteikumi: “Aizstājējzīmes novirzīšanas URL” un “Novirzīšanas URL ar http vai uz localhost”. Abi attiecas uz vienu un to pašu sarakstu, un abus pēc pirmā preview deploy viegli atstāt pārāk platus.
Ko kontrolē Supabase redirect URL?
Kad klients izsauc signInWithOtp, signInWithOAuth vai resetPasswordForEmail ar redirectTo, Supabase Auth to pārbauda pret Site URL un sarakstu Redirect URLs sadaļā URL Configuration. Atbilstība tiek izmantota; viss pārējais atgriežas pie Site URL. Pēc e-pasta saites vai nodrošinātāja apļa lietotājs nonāk uz šo URL ar pieteikšanās rezultātu klāt. Tātad saraksts ir atļauto vietu saraksts, kas saņem pieteikušos lietotāju.
Kā Supabase salīdzina aizstājējzīmi?
Pēc Supabase redirect URL ceļveža, izlasīts 2026. gada 23. oktobrī, atdalītāji ir . un /:
| Modelis | Atbilst | Neatbilst |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
jebkuri simboli, izņemot . un / |
nekas pāri punktam vai slīpsvītrai |
** |
jebkuri simboli | — |
Ceļvedis pats iesaka ražošanā Site URL izmantot precīzus redirect URL, bet ** atstāt lokālajai izstrādei un preview URL.
Kāpēc plaša aizstājējzīme ir riskanta?
Salīdzināšana notiek pa visu URL, ieskaitot hostu. Divi modeļi, ko redzu projektos, ir platāki, nekā izskatās:
- Kopīgs hostinga domēns ar hosta aizstājējzīmi, piemēram, modelis katram
*.vercel.appvai*.netlify.apphostam. Šajās platformās vietni var publicēt ikviens, tāpēc modelis aptver arī vietnes, kas nav jūsu. **hosta daļā, kas šķērso punktus un tāpēc atbilst daudz vairāk hostu, nekā paredzēts.
Ja atļautais URL pieder kādam citam, pieteikšanās vai atiestatīšanas plūsma var beigties uz viņa lapas, un sesija, ko lietotājs tikko izveidoja, nonāk turp kopā ar to. Tāpēc pārbaude aizstājējzīmi ražošanas projektā uzskata par atradumu un lūdz apstiprināt katru.
Kā uzrakstīt drošu atļauto sarakstu?
- Iestatiet Site URL uz savu ražošanas URL, nekad ne
localhost. - Ražošanas redirect URL uzskaitiet precīzi, ar ceļu:
https://app.example.com/auth/callback. - Preview gadījumā aizstājējzīmi ierobežojiet ar savas komandas vai projekta slug, ievērojot nodrošinātāja nosaukumu veidošanu. Ceļveža piemēri ir
https://*-<team-or-account-slug>.vercel.app/**Vercel unhttps://**--my_org.netlify.app/**Netlify, ar jūsu pašu slug vietturī. http://localhost:3000/**turiet tikai lokālajāconfig.toml, nevis hostētajā projektā.- Visur lietojiet
https, izņemot localhost; pārbaude atzīmēhttpunlocalhostierakstus hostētā projektā.
Redirect URL ir hostēta konfigurācija, tāpēc tie nav jūsu repozitorijā, un pēc palaišanas tos viegli aizmirst. Pārējie Auth iestatījumi, kas dzīvo tikai hostētajā projektā, ir rakstā vai Supabase ir drošs, bet piekļuves noteikumi, kam jādarbojas neatkarīgi no tā, kur lietotājs nonāk, ir manā Lovable lietotnes drošības kontrolsarakstā.
Ja visu lietotni jāpārskata cilvēkam, nevis tikai viens iestatījums, es veicu fiksēta apjoma lietotnes auditu ar lēmumu katrai daļai: saglabāt, labot vai pārrakstīt.
Mans līdzīgais gadījums
Pielietoju 1 170 publisku Supabase projektu migrācijas svaigām datubāzēm: no 568, kas darbojās bez kļūdām, 134 (23,6 %) bija tabula ar izslēgtu RLS, ko publiskā atslēga varēja lasīt un mainīt. Metode un vaicājumi ir atvērtā koda Supabase pētījumā.
Neesat droši, ka jūsu novirzīšanas URL ir droši? Uzrakstiet man, un pārbaudīsim autentifikācijas iestatījumus.
Vai jūsu novirzīšanas URL ir droši?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man