En bref
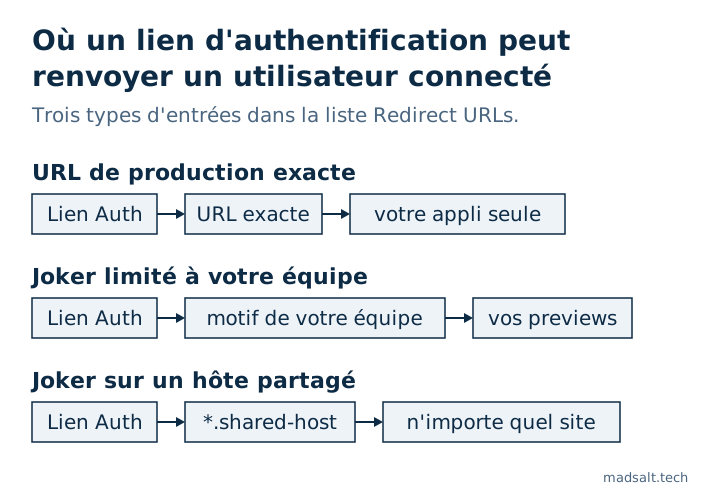
Supabase Auth renvoie les utilisateurs vers votre application après un magic link, une connexion OAuth, une confirmation par e-mail ou une réinitialisation de mot de passe, et la liste Redirect URLs décide où il peut les renvoyer. Un joker y est interprété comme un motif : * s’arrête à un point ou à une barre oblique, ** non. Un motif qui couvre aussi des hôtes que vous ne contrôlez pas permet à Auth de renvoyer des utilisateurs, avec la session dans l’URL, vers ces hôtes. Gardez des URL exactes en production, et limitez les jokers des previews au sous-domaine de votre propre équipe.
Mon audit de sécurité Supabase gratuit lit les réglages Auth d’un projet et a ici deux règles : « Jokers dans les URL de redirection » et « URL de redirection en http ou vers localhost ». Les deux portent sur la même liste, et les deux restent facilement trop larges après le premier déploiement de preview.
Que contrôlent les redirect URLs de Supabase ?
Quand un client appelle signInWithOtp, signInWithOAuth ou resetPasswordForEmail avec un redirectTo, Supabase Auth le compare à la Site URL et à la liste Redirect URLs de URL Configuration. S’il y a correspondance, il est utilisé ; sinon on revient à la Site URL. Après le lien e-mail ou l’aller-retour avec le fournisseur, l’utilisateur arrive sur cette URL avec le résultat de la connexion attaché. La liste est donc une liste autorisée des endroits qui reçoivent un utilisateur connecté.
Comment Supabase fait-il correspondre un joker ?
D’après le guide des redirect URLs de Supabase, lu le 23 octobre 2026, les séparateurs sont . et / :
| Motif | Correspond à | Ne correspond pas à |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
tout caractère sauf . et / |
tout ce qui traverse un point ou une barre oblique |
** |
tout caractère | — |
Le guide lui-même recommande des redirect URLs exactes pour la Site URL en production, et réserve ** au développement local et aux URL de preview.
Pourquoi un joker large est-il risqué ?
La correspondance porte sur l’URL entière, hôte compris. Deux motifs que je croise dans des projets sont plus larges qu’il n’y paraît :
- Un domaine d’hébergement partagé avec un joker d’hôte, comme un motif pour tous les hôtes
*.vercel.appou*.netlify.app. N’importe qui peut déployer un site sur ces plateformes : le motif couvre donc aussi des sites qui ne sont pas à vous. **dans la partie hôte, qui traverse les points et correspond donc à bien plus d’hôtes que prévu.
Si une URL autorisée appartient à quelqu’un d’autre, une connexion ou une réinitialisation peut finir sur sa page, et la session que l’utilisateur vient de créer l’y suit. C’est pourquoi l’audit traite un joker dans un projet de production comme un constat et vous demande de confirmer chacun d’eux.
Comment écrire une liste autorisée sûre ?
- Définissez la Site URL sur votre URL de production, jamais
localhost. - Listez les redirect URLs de production exactement, avec leur chemin :
https://app.example.com/auth/callback. - Pour les previews, limitez le joker au slug de votre propre équipe ou projet, selon la convention de nommage du fournisseur. Les exemples du guide sont
https://*-<team-or-account-slug>.vercel.app/**pour Vercel ethttps://**--my_org.netlify.app/**pour Netlify, avec votre propre slug à la place du texte indicatif. - Gardez
http://localhost:3000/**uniquement dans leconfig.tomllocal, pas dans le projet hébergé. - Utilisez
httpspartout sauf pour localhost ; l’audit signale les entréeshttpetlocalhostdans un projet hébergé.
Les redirect URLs sont de la configuration hébergée : elles ne sont pas dans votre dépôt et s’oublient facilement après un lancement. Les autres réglages Auth qui n’existent que dans le projet hébergé sont dans Supabase est-il sûr, et les règles d’accès qui doivent tenir où que l’utilisateur atterrisse, dans ma checklist de sécurité d’une application Lovable.
Si vous voulez qu’une personne passe en revue toute l’application plutôt qu’un seul réglage, je fais un audit d’application à périmètre fixe avec un verdict conserver, réparer ou réécrire pour chaque partie.
Mon cas similaire
J’ai appliqué les migrations de 1 170 projets Supabase publics à des bases neuves : sur les 568 qui se sont exécutées sans erreur, 134 (23,6 %) avaient une table avec RLS désactivé que la clé publique pouvait lire et modifier. La méthode et les requêtes sont dans l’étude open source sur Supabase.
Vous ne savez pas si vos URL de redirection sont sûres ? Écrivez-moi et nous vérifierons vos réglages d’authentification.
Vos URL de redirection sont-elles sûres ?
Dites-moi ce que vous avez aujourd'hui et ce qu'il vous faut. Je vous répondrai avec l'option que je choisirais.
Me contacter