Lühidalt
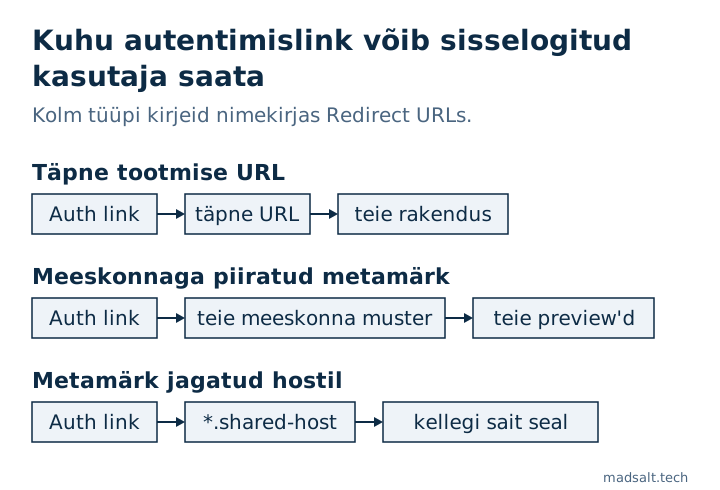
Supabase Auth saadab kasutajad pärast magic link’i, OAuth-sisselogimist, e-posti kinnitust või parooli lähtestamist teie rakendusse tagasi ja nimekiri Redirect URLs otsustab, kuhu see tohib neid saata. Metamärki sobitatakse mustrina: * peatub punktil või kaldkriipsul, ** mitte. Muster, mis sobib ka hostidega, mida te ei kontrolli, laseb Authil kasutajad ja URL-is oleva sessiooni nendele hostidele tagasi saata. Hoidke tootmises täpsed URL-id ning piirake preview’de metamärgid oma meeskonna alamdomeeniga.
Minu tasuta Supabase’i turvakontroll loeb projekti Auth-seadeid ja sellel on siin kaks reeglit: “Metamärgid ümbersuunamise URL-ides” ja “Ümbersuunamise URL-id üle http või localhosti”. Mõlemad puudutavad sama nimekirja ja mõlemad jäävad pärast esimest preview-deploy’d kergesti liiga laiaks.
Mida Supabase’i redirect URL-id kontrollivad?
Kui klient kutsub signInWithOtp, signInWithOAuth või resetPasswordForEmail koos redirectTo-ga, kontrollib Supabase Auth seda nimekirja Site URL ja URL Configuration’i Redirect URLs vastu. Vaste kasutatakse; kõik muu langeb tagasi Site URL-ile. Pärast e-posti linki või pakkuja ringkäiku jõuab kasutaja sellele URL-ile, millele on lisatud sisselogimise tulemus. Seega on nimekiri lubatud kohtade loend, mis saavad sisselogitud kasutaja.
Kuidas Supabase metamärki sobitab?
Supabase’i redirect URL-ide juhendi järgi, loetud 23. oktoobril 2026, on eraldajad . ja /:
| Muster | Sobib | Ei sobi |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
mis tahes märgid peale . ja / |
midagi üle punkti või kaldkriipsu |
** |
mis tahes märgid | — |
Juhend ise soovitab tootmises Site URL-iks täpseid redirect URL-e ning jätab ** kohaliku arenduse ja preview URL-ide jaoks.
Miks on lai metamärk riskantne?
Sobitamine toimub kogu URL-il, hosti kaasa arvatud. Kaks mustrit, mida projektides näen, on laiemad, kui paistab:
- Jagatud hostimisdomeen hosti metamärgiga, näiteks muster kõigile
*.vercel.appvõi*.netlify.apphostidele. Neil platvormidel saab saiti avaldada igaüks, seega katab muster ka saidid, mida te ei oma. **hosti osas, mis ületab punkte ja sobib seega palju rohkemate hostidega, kui ette nähtud.
Kui lubatud URL kuulub kellelegi teisele, võib sisselogimis- või lähtestamisvoog lõppeda nende lehel ja sessioon, mille kasutaja just lõi, jõuab sinna koos sellega. Seepärast käsitleb kontroll metamärki tootmisprojektis leiuna ja palub teil iga ühe kinnitada.
Kuidas kirjutada turvaline lubatud nimekiri?
- Määrake Site URL-iks tootmise URL, mitte kunagi
localhost. - Loetlege tootmise redirect URL-id täpselt, koos rajaga:
https://app.example.com/auth/callback. - Preview’de jaoks piirake metamärk oma meeskonna või projekti sluggiga, järgides pakkuja nimetamisviisi. Juhendi näited on Verceli jaoks
https://*-<team-or-account-slug>.vercel.app/**ja Netlify jaokshttps://**--my_org.netlify.app/**, kohatäitja asemel teie enda slug. - Hoidke
http://localhost:3000/**ainult kohalikusconfig.toml-is, mitte majutatud projektis. - Kasutage kõikjal
https, välja arvatud localhostis; kontroll märgib majutatud projektishttpjalocalhostkirjed.
Redirect URL-id on majutatud konfiguratsioon, seega pole need teie repos ja need ununevad pärast turuletulekut kergesti. Muud Auth-seaded, mis asuvad ainult majutatud projektis, on artiklis kas Supabase on turvaline ja juurdepääsureeglid, mis peavad kehtima sõltumata sellest, kuhu kasutaja jõuab, on minu Lovable’i rakenduse turvanimekirjas.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Rakendasin 1 170 avaliku Supabase’i projekti migratsioonid värsketele andmebaasidele: 568-st, mis jooksid puhtalt läbi, oli 134-l (23,6 %) tabel, mille RLS oli välja lülitatud ja mida avalik võti sai lugeda ja muuta. Meetod ja päringud on avatud lähtekoodiga Supabase’i uuringus.
Pole kindel, kas teie ümbersuunamise URL-id on turvalised? Kirjutage mulle, siis kontrollime teie autentimisseadeid.
Kas teie ümbersuunamise URL-id on turvalised?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle