TL;DR
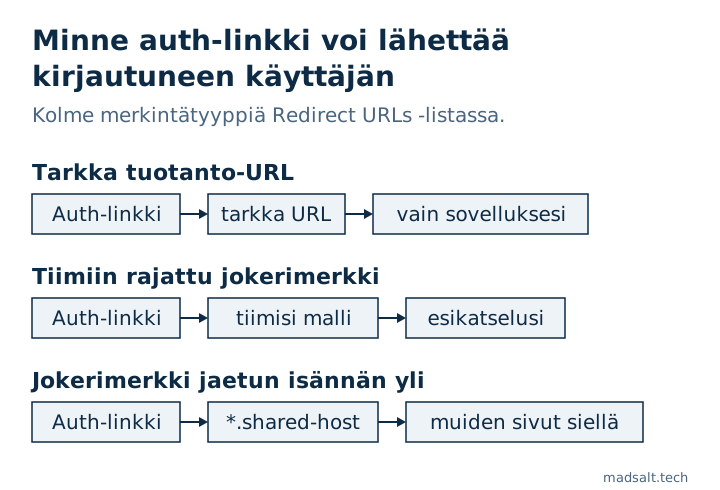
Supabase Auth palauttaa käyttäjät sovellukseesi magic linkin, OAuth-kirjautumisen, sähköpostin vahvistuksen tai salasanan palautuksen jälkeen, ja Redirect URLs -lista ratkaisee, minne se saa heidät lähettää. Jokerimerkki siellä tulkitaan mallina: * pysähtyy pisteeseen tai vinoviivaan, ** ei. Malli, joka täsmää myös isäntiin, joita et hallitse, antaa Authin palauttaa käyttäjät, ja URL:ssa olevan istunnon, niihin. Käytä tuotannossa tarkkoja URL-osoitteita ja rajaa esikatselujen jokerimerkit oman tiimisi aliverkkotunnukseen.
Ilmainen Supabase-tietoturvatarkistukseni lukee projektin Auth-asetukset, ja siinä on kaksi tähän liittyvää sääntöä: “Jokerimerkit uudelleenohjaus-URL:issa” ja “Uudelleenohjaus-URL:t http:n kautta tai localhostiin”. Molemmat koskevat samaa listaa, ja molemmat on helppo jättää laajoiksi ensimmäisen esikatselujulkaisun jälkeen.
Mitä Supabase redirect URLs ohjaa?
Kun asiakas kutsuu signInWithOtp-, signInWithOAuth- tai resetPasswordForEmail-funktiota redirectTo-arvolla, Supabase Auth vertaa sitä Site URL -osoitteeseen ja URL Configurationin Redirect URLs -listaan. Täsmäävä osoite käytetään; kaikki muu palaa Site URL -osoitteeseen. Sähköpostilinkin tai palveluntarjoajan kierroksen jälkeen käyttäjä päätyy tuohon URL:iin kirjautumisen tulos mukanaan. Lista on siis sallittujen paikkojen luettelo, jotka vastaanottavat kirjautuneen käyttäjän.
Miten Supabase vertaa jokerimerkkiä?
Supabasen redirect URLs -oppaasta, luettu 23. lokakuuta 2026, erottimet ovat . ja /:
| Malli | Täsmää | Ei täsmää |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
mikä tahansa merkki paitsi . ja / |
mikään pisteen tai vinoviivan yli |
** |
mikä tahansa merkki | — |
Opas itse suosittelee tarkkoja redirect-URL-osoitteita Site URL:ksi tuotannossa ja varaa **:n paikalliseen kehitykseen ja esikatselu-URL-osoitteisiin.
Miksi laaja jokerimerkki on riskialtis?
Vertailu koskee koko URL:ia, isäntä mukaan lukien. Kaksi projekteissa näkemääni mallia on laajempia kuin miltä näyttävät:
- Jaettu hostaus-verkkotunnus isäntäjokerimerkillä, kuten malli kaikille
*.vercel.app- tai*.netlify.app-isännille. Kuka tahansa voi julkaista sivuston noille alustoille, joten malli kattaa myös sivustoja, joita et omista. **isäntäosassa, joka ylittää pisteet ja täsmää siksi paljon useampaan isäntään kuin oli tarkoitus.
Jos sallittu URL kuuluu jollekulle toiselle, kirjautumis- tai palautusvirta voi päättyä hänen sivulleen, ja istunto, jonka käyttäjä juuri loi, päätyy sinne mukana. Siksi tarkistus käsittelee jokerimerkkiä tuotantoprojektissa havaintona ja pyytää vahvistamaan jokaisen.
Miten kirjoitat turvallisen sallittujen listan?
- Aseta Site URL tuotanto-URL:iksi, ei koskaan
localhost. - Listaa tuotannon redirect-URL-osoitteet tarkasti polkuineen:
https://app.example.com/auth/callback. - Esikatseluille rajaa jokerimerkki oman tiimisi tai projektisi slugiin palveluntarjoajan nimeämistavan mukaan. Oppaan esimerkit ovat
https://*-<team-or-account-slug>.vercel.app/**Vercelille jahttps://**--my_org.netlify.app/**Netlifylle, omalla slugillasi paikkamerkin tilalla. - Pidä
http://localhost:3000/**vain paikallisessaconfig.toml-tiedostossa, ei hostatussa projektissa. - Käytä kaikkialla
https-yhteyttä paitsi localhostissa; tarkistus liputtaahttp- jalocalhost-merkinnät hostatussa projektissa.
Redirect URLs on hostattua konfiguraatiota, joten se ei ole repossasi ja unohtuu helposti julkaisun jälkeen. Muut Auth-asetukset, jotka ovat vain hostatussa projektissa, löytyvät artikkelista onko Supabase turvallinen, ja pääsysäännöt, joiden pitäisi päteä riippumatta siitä, minne käyttäjä päätyy, Lovable-sovelluksen tietoturvatarkistuslistastani.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Ajoin 1 170 julkisen Supabase-projektin migraatiot uusiin tietokantoihin: niistä 568:sta, jotka menivät läpi puhtaasti, 134:ssä (23,6 %) oli taulu, jonka RLS oli pois päältä ja jota julkinen avain pystyi lukemaan ja muuttamaan. Menetelmä ja kyselyt ovat avoimen lähdekoodin Supabase-tutkimuksessa.
Epävarma siitä, ovatko ohjaus-URL:isi turvallisia? Kirjoita minulle, niin tarkistamme tunnistautumisasetuksesi.
Ovatko ohjaus-URL:isi turvallisia?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle