Trumpai
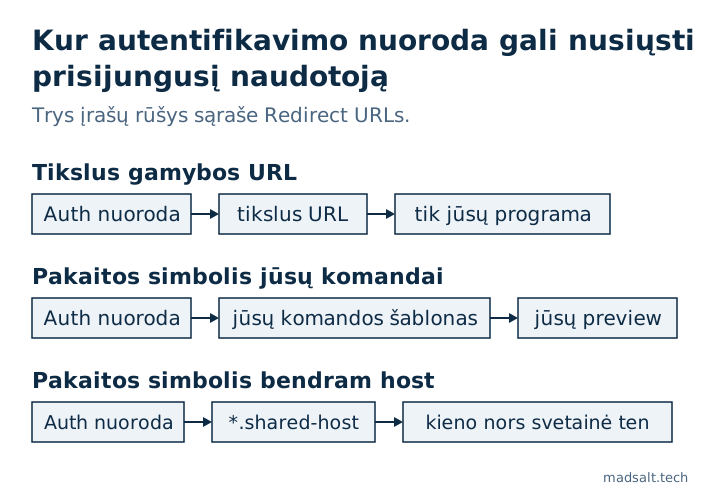
Supabase Auth po magic link, OAuth prisijungimo, el. pašto patvirtinimo ar slaptažodžio atkūrimo grąžina naudotojus į jūsų programą, o sąrašas Redirect URLs nusprendžia, kur jis gali juos siųsti. Pakaitos simbolis ten sutapatinamas kaip šablonas: * sustoja ties tašku ar pasviruoju brūkšniu, ** ne. Šablonas, atitinkantis ir host, kurių nekontroliuojate, leidžia Auth grąžinti naudotojus ir URL esančią sesiją tiems host. Gamybai laikykite tikslius URL, o preview pakaitos simbolius apribokite savo komandos subdomenu.
Mano nemokamas Supabase saugos tikrintuvas skaito projekto Auth nustatymus ir čia turi dvi taisykles: „Pakaitos simboliai nukreipimo URL” ir „Nukreipimo URL per http arba į localhost”. Abi susijusios su tuo pačiu sąrašu, ir abi po pirmojo preview deploy lengvai lieka per plačios.
Ką kontroliuoja Supabase redirect URL?
Kai klientas kviečia signInWithOtp, signInWithOAuth ar resetPasswordForEmail su redirectTo, Supabase Auth tikrina jį pagal Site URL ir sąrašą Redirect URLs skiltyje URL Configuration. Sutampantis naudojamas; viskas kita grįžta prie Site URL. Po el. pašto nuorodos ar teikėjo rato naudotojas patenka į tą URL su prisijungimo rezultatu. Taigi sąrašas yra leidžiamų vietų, gaunančių prisijungusį naudotoją, sąrašas.
Kaip Supabase sutapatina pakaitos simbolį?
Pagal Supabase redirect URL vadovą, perskaitytą 2026 m. spalio 23 d., skyrikliai yra . ir /:
| Šablonas | Atitinka | Neatitinka |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
bet kokie simboliai, išskyrus . ir / |
nieko per tašką ar pasvirąjį brūkšnį |
** |
bet kokie simboliai | — |
Pats vadovas rekomenduoja gamyboje Site URL naudoti tikslius redirect URL, o ** palikti vietiniam kūrimui ir preview URL.
Kodėl platus pakaitos simbolis rizikingas?
Sutapatinamas visas URL, įskaitant host. Du šablonai, kuriuos matau projektuose, yra platesni, nei atrodo:
- Bendras talpinimo domenas su host pakaitos simboliu, pavyzdžiui, šablonas kiekvienam
*.vercel.appar*.netlify.apphost. Šiose platformose svetainę gali paskelbti kiekvienas, todėl šablonas apima ir svetaines, kurių neturite. **host dalyje, kuris kerta taškus ir todėl atitinka daug daugiau host, nei numatyta.
Jei leidžiamas URL priklauso kam nors kitam, prisijungimo ar atkūrimo eiga gali pasibaigti jų puslapyje, o sesija, kurią naudotojas ką tik sukūrė, ten patenka kartu. Todėl tikrintuvas pakaitos simbolį gamybos projekte laiko radiniu ir prašo patvirtinti kiekvieną.
Kaip parašyti saugų leidžiamų sąrašą?
- Nustatykite Site URL į savo gamybos URL, niekada ne
localhost. - Gamybos redirect URL išvardykite tiksliai, su keliu:
https://app.example.com/auth/callback. - Preview atveju pakaitos simbolį apribokite savo komandos ar projekto slug, laikydamiesi teikėjo pavadinimų sudarymo. Vadovo pavyzdžiai yra
https://*-<team-or-account-slug>.vercel.app/**Vercel irhttps://**--my_org.netlify.app/**Netlify, vietoj vietos rezervavimo ženklo įrašant savo slug. http://localhost:3000/**laikykite tik vietiniameconfig.toml, o ne talpinamame projekte.- Visur naudokite
https, išskyrus localhost; tikrintuvas pažymihttpirlocalhostįrašus talpinamame projekte.
Redirect URL yra talpinama konfigūracija, todėl jų nėra jūsų repozitorijoje ir po paleidimo juos lengva pamiršti. Kiti Auth nustatymai, esantys tik talpinamame projekte, aprašyti straipsnyje ar Supabase saugus, o prieigos taisyklės, kurios turi galioti nesvarbu, kur naudotojas patenka, yra mano Lovable programos saugos sąraše.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Pritaikiau 1 170 viešų Supabase projektų migracijas švarioms duomenų bazėms: iš 568, kurios veikė be klaidų, 134 (23,6 %) turėjo lentelę su išjungtu RLS, kurią viešasis raktas galėjo skaityti ir keisti. Metodas ir užklausos pateikti atvirojo kodo Supabase tyrime.
Nesate tikri, kad jūsų nukreipimo URL saugūs? Parašykite man, ir patikrinsime autentifikacijos nustatymus.
Ar jūsų nukreipimo URL saugūs?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man