Em resumo
O Supabase Auth devolve os utilizadores à sua app depois de um magic link, de um início de sessão OAuth, de uma confirmação de email ou de uma reposição de palavra-passe, e a lista de Redirect URLs decide para onde os pode enviar. Um wildcard nela é avaliado como um padrão: o * pára num ponto ou numa barra, o ** não. Um padrão que também corresponde a hosts que não controla permite ao Auth devolver os utilizadores, e a sessão que vai no URL, a esses hosts. Mantenha URLs exatos para produção e limite os wildcards de preview ao subdomínio da sua própria equipa.
O meu verificador de segurança do Supabase gratuito lê as definições de Auth de um projeto e tem aqui duas regras: “Carateres universais nos URLs de redirecionamento” e “URLs de redirecionamento com http ou para localhost”. Ambas tratam da mesma lista, e as duas ficam facilmente largas demais depois do primeiro deploy de preview.
O que controlam as redirect URLs do Supabase?
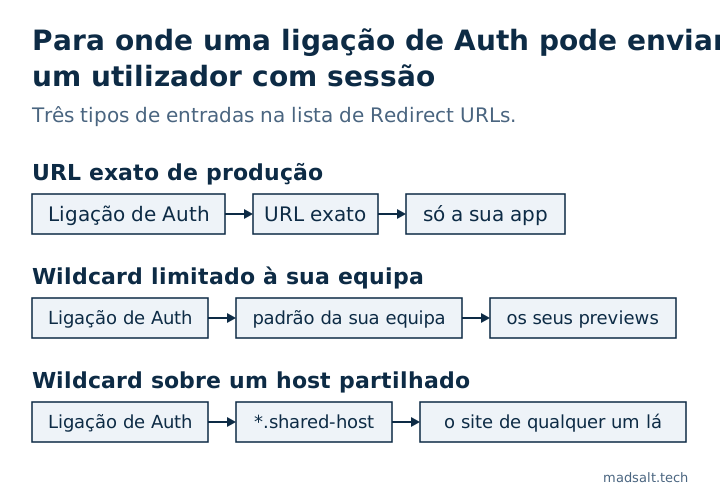
Quando um cliente chama signInWithOtp, signInWithOAuth ou resetPasswordForEmail com um redirectTo, o Supabase Auth compara-o com o Site URL e com a lista de Redirect URLs em URL Configuration. Se corresponder, é usado; se não, recorre-se ao Site URL. Depois da ligação do email ou da ida e volta com o fornecedor, o utilizador aterra nesse URL com o resultado do início de sessão anexado. Por isso a lista é uma lista de permissões dos sítios que recebem um utilizador com sessão iniciada.
Como é que o Supabase compara um wildcard?
Segundo o guia de redirect URLs do Supabase, lido a 23 de outubro de 2026, os separadores são . e /:
| Padrão | Corresponde a | Não corresponde a |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
quaisquer carateres exceto . e / |
nada que atravesse um ponto ou barra |
** |
quaisquer carateres | — |
O próprio guia recomenda URLs de redirecionamento exatos para o Site URL em produção, e reserva o ** para o desenvolvimento local e os URLs de preview.
Porque é que um wildcard largo é arriscado?
A comparação é feita sobre o URL inteiro, host incluído. Dois padrões que vejo em projetos são mais largos do que parecem:
- Um domínio de alojamento partilhado com um wildcard no host, como um padrão para todos os hosts
*.vercel.appou*.netlify.app. Qualquer pessoa pode publicar um site nessas plataformas, por isso o padrão cobre também sites que não são seus. **na parte do host, que atravessa os pontos e por isso corresponde a muito mais hosts do que o pretendido.
Se um URL permitido pertencer a outra pessoa, um fluxo de início de sessão ou de reposição pode acabar na página dela, e a sessão que o utilizador acabou de criar vai com ele. É por isso que o verificador trata um wildcard num projeto de produção como um achado e lhe pede para confirmar cada um.
Como escrever uma lista de permissões segura?
- Defina o Site URL como o seu URL de produção, nunca
localhost. - Liste os URLs de redirecionamento de produção exatos, com o caminho:
https://app.example.com/auth/callback. - Para os previews, limite o wildcard ao slug da sua própria equipa ou do seu projeto, seguindo a nomenclatura do fornecedor. Os exemplos do guia são
https://*-<team-or-account-slug>.vercel.app/**para a Vercel ehttps://**--my_org.netlify.app/**para a Netlify, com o seu próprio slug no lugar do marcador. - Mantenha
http://localhost:3000/**apenas noconfig.tomllocal, não no projeto alojado. - Use
httpsem todo o lado exceto em localhost; o verificador assinala as entradashttpelocalhostnum projeto alojado.
As redirect URLs são configuração alojada, por isso não estão no seu repositório e é fácil esquecê-las depois de um lançamento. As restantes definições de Auth que vivem só no projeto alojado estão em o Supabase é seguro?, e as regras de acesso que devem valer onde quer que um utilizador aterre estão na minha lista de segurança para apps Lovable.
Se preferir que uma pessoa percorra a aplicação inteira e não só uma definição, faço uma auditoria de âmbito fixo com um veredicto de manter, reparar ou reescrever para cada parte.
O meu caso semelhante
Apliquei as migrações de 1.170 projetos públicos do Supabase a bases de dados novas: dos 568 que correram sem erros, 134 (23,6 %) tinham uma tabela com RLS desligado que a chave pública conseguia ler e alterar. O método e as consultas estão no estudo de código aberto sobre o Supabase.
Não tem a certeza de que os seus URLs de redirecionamento são seguros? Escreva-me e verificamos as suas definições de autenticação.
Os seus URLs de redirecionamento são seguros?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo