In breve
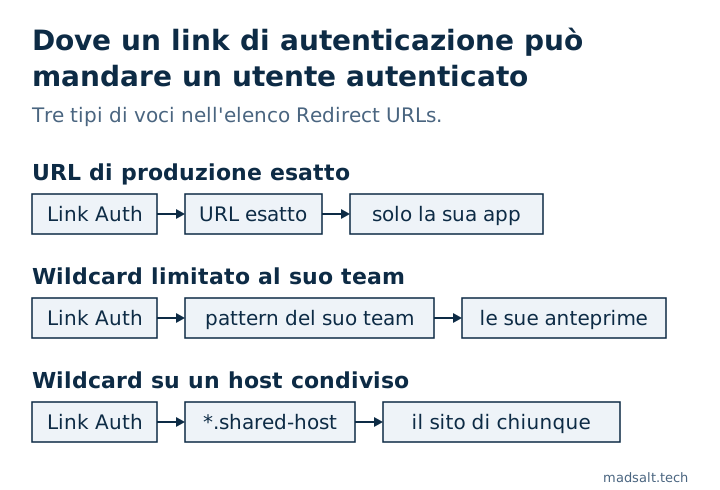
Supabase Auth rimanda gli utenti alla sua app dopo un magic link, un accesso OAuth, una conferma email o un reset della password, e l’elenco Redirect URLs decide dove può rimandarli. Un wildcard lì è confrontato come pattern: * si ferma a un punto o a una barra, ** no. Un pattern che copre anche host che non controlla permette ad Auth di rimandare gli utenti, e la sessione nell’URL, a quegli host. Usi URL esatti in produzione e limiti i wildcard delle anteprime al sottodominio del suo team.
Il mio checker di sicurezza per Supabase gratuito legge le impostazioni Auth di un progetto e qui ha due regole: “Wildcard negli URL di reindirizzamento” e “URL di reindirizzamento in http o verso localhost”. Riguardano entrambe lo stesso elenco, ed entrambe restano facilmente troppo larghe dopo il primo deploy di anteprima.
Cosa controllano le redirect URL di Supabase?
Quando un client chiama signInWithOtp, signInWithOAuth o resetPasswordForEmail con un redirectTo, Supabase Auth lo confronta con la Site URL e con l’elenco Redirect URLs in URL Configuration. Se corrisponde viene usato; altrimenti si ricade sulla Site URL. Dopo il link email o il giro con il provider, l’utente arriva a quell’URL con il risultato dell’accesso allegato. L’elenco è quindi una lista consentita dei posti che ricevono un utente autenticato.
Come confronta Supabase un wildcard?
Dalla guida alle redirect URL di Supabase, letta il 23 ottobre 2026, i separatori sono . e /:
| Pattern | Corrisponde a | Non corrisponde a |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
qualsiasi carattere tranne . e / |
qualsiasi cosa oltre un punto o una barra |
** |
qualsiasi carattere | — |
La guida stessa raccomanda redirect URL esatti per la Site URL in produzione, e riserva ** allo sviluppo locale e agli URL di anteprima.
Perché un wildcard largo è rischioso?
Il confronto riguarda l’intero URL, host compreso. Due pattern che incontro nei progetti sono più larghi di quanto sembrino:
- Un dominio di hosting condiviso con un wildcard sull’host, come un pattern per ogni host
*.vercel.appo*.netlify.app. Su quelle piattaforme chiunque può pubblicare un sito, quindi il pattern copre anche siti che non sono suoi. **nella parte dell’host, che attraversa i punti e quindi corrisponde a molti più host del previsto.
Se un URL consentito appartiene a qualcun altro, un accesso o un reset può finire sulla sua pagina, e la sessione appena creata dall’utente finisce lì con lui. Per questo il checker tratta un wildcard in un progetto di produzione come una segnalazione e le chiede di confermarli uno per uno.
Come si scrive una lista consentita sicura?
- Imposti la Site URL sul suo URL di produzione, mai
localhost. - Elenchi le redirect URL di produzione in modo esatto, con il percorso:
https://app.example.com/auth/callback. - Per le anteprime, limiti il wildcard allo slug del suo team o progetto, secondo la convenzione di nomi del provider. Gli esempi della guida sono
https://*-<team-or-account-slug>.vercel.app/**per Vercel ehttps://**--my_org.netlify.app/**per Netlify, con il suo slug al posto del segnaposto. - Tenga
http://localhost:3000/**solo nelconfig.tomllocale, non nel progetto ospitato. - Usi
httpsovunque tranne che per localhost; il checker segnala le vocihttpelocalhostin un progetto ospitato.
Le redirect URL sono configurazione ospitata, quindi non stanno nel suo repo e dopo un lancio si dimenticano facilmente. Le altre impostazioni Auth che esistono solo nel progetto ospitato sono in Supabase è sicuro?, e le regole di accesso che devono reggere ovunque atterri un utente sono nella mia checklist di sicurezza per le app Lovable.
Se preferite che una persona esamini l’intera app e non una sola impostazione, faccio un audit dell’app a perimetro fisso con un verdetto per ogni parte: tenere, riparare o riscrivere.
Il mio caso simile
Ho applicato le migrazioni di 1.170 progetti Supabase pubblici a database nuovi: dei 568 che sono andati a buon fine, 134 (23,6 %) avevano una tabella con RLS disattivato che la chiave pubblica poteva leggere e modificare. Metodo e query sono nello studio open source su Supabase.
Non è sicuro che i suoi URL di reindirizzamento siano sicuri? Mi scriva e controlleremo le sue impostazioni di autenticazione.
I suoi URL di reindirizzamento sono sicuri?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva