En resumen
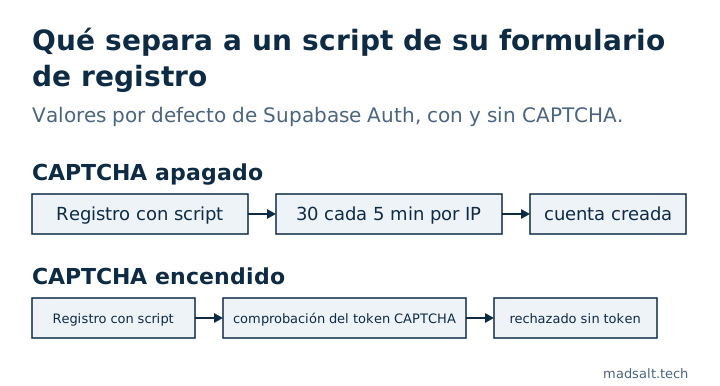
Sin CAPTCHA, lo único que separa a un script de su formulario de registro es el límite de tasa de Supabase Auth, que por defecto deja que cada dirección IP haga 30 peticiones de registro e inicio de sesión cada 5 minutos. Los límites de tasa frenan a una sola máquina; no distinguen a una persona de un bot repartido en muchas direcciones. Supabase admite hCaptcha y Cloudflare Turnstile en el registro, el inicio de sesión y el restablecimiento de contraseña. Actívelo antes del lanzamiento, no después de la primera oleada de cuentas falsas.
Mi verificador de seguridad de Supabase gratuito lee los ajustes de Auth de un proyecto, y “CAPTCHA desactivado en el registro y el inicio de sesión” es una de sus reglas. Es un hallazgo medio, no crítico: no se filtra nada, pero la puerta abierta cuesta dinero y calidad de datos.
¿Qué permiten los límites de tasa de Supabase?
La guía de límites de tasa de Supabase, leída el 23 de octubre de 2026, enumera los valores por defecto. La mayoría se cuentan por dirección IP con un token bucket que admite ráfagas cortas:
| Grupo de endpoints | Límite por defecto | Se cuenta por |
|---|---|---|
Registros e inicios de sesión (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 peticiones cada 5 minutos, ráfagas de hasta 30 | dirección IP |
| Endpoint de token (contraseña, refresh token, PKCE) | 150 peticiones cada 5 minutos | dirección IP |
| Correos enviados con el proveedor integrado | 2 por hora | proyecto |
| Desafío y verificación de MFA | 15 por minuto | dirección IP |
El stack local usa la misma cifra de registro: sign_in_sign_ups = 30 en la sección [auth.rate_limit] de supabase/config.toml.
Estas cifras protegen a Supabase y su cuota de correo. Son por IP, así que el tráfico repartido en muchas direcciones pasa cada límite por separado, y un bot discreto que se mantenga por debajo de 30 peticiones cada 5 minutos no se limita nunca.
¿Qué añade CAPTCHA?
Con la protección CAPTCHA activada, Supabase Auth espera un token del widget de CAPTCHA en el registro, el inicio de sesión y el restablecimiento de contraseña, y lo verifica con el proveedor antes de hacer nada más. La guía de CAPTCHA de Supabase admite dos proveedores:
- hCaptcha, con una site key en el frontend y una secret key en Supabase.
- Cloudflare Turnstile, que a menudo funciona sin un desafío visible.
De qué protege en la práctica: de los registros falsos que llenan su tabla de usuarios y su cuota de envío de correo, de las pruebas de contraseñas contra el formulario de inicio de sesión y de los correos de restablecimiento enviados en masa a direcciones que nunca los pidieron.
¿Cómo se activa?
- Cree un sitio en hCaptcha o un widget de Turnstile en Cloudflare y copie la site key y la secret key.
- En el Dashboard de Supabase, abra Authentication → Bot and Abuse Protection, active CAPTCHA protection, elija el proveedor y pegue la secret key.
- Añada el widget a cada formulario que llame a Auth y pase su token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), y la misma opción en el inicio de sesión y el restablecimiento de contraseña. - Reinicie el widget después de cada llamada, ya que un token es de un solo uso.
Actívelo en el Dashboard solo cuando el frontend ya envíe el token: desde ese momento, las llamadas a Auth sin token fallan, incluidos sus propios formularios. Para el contador de inicios de sesión en sus propias Edge Functions, guarde el estado en Postgres, no en memoria; por qué un contador en memoria nunca se dispara en Supabase alojado está en mi lista de seguridad para apps Lovable. Las contraseñas filtradas, la otra mitad de la higiene del registro, están en Supabase leaked password protection.
Si prefiere que una persona revise la aplicación entera y no solo un ajuste, hago una auditoría de alcance fijo con un veredicto de conservar, reparar o reescribir para cada parte.
Mi caso similar
Apliqué las migraciones de 1.170 proyectos públicos de Supabase a bases de datos nuevas: de los 568 que se ejecutaron sin errores, 134 (23,6 %) tenían una tabla con RLS desactivado que la clave pública podía leer y modificar. El método y las consultas están en el estudio de código abierto sobre Supabase.
¿Ve registros falsos? Escríbame y blindaremos sus ajustes de autenticación.
¿Registros falsos?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame