Em resumo
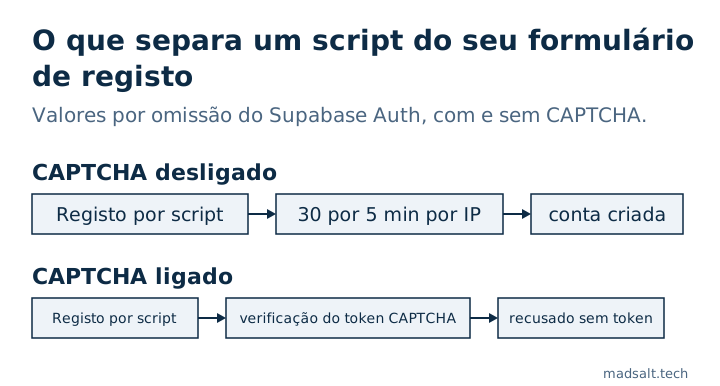
Sem CAPTCHA, a única coisa entre um script e o seu formulário de registo é o limite de taxa do Supabase Auth, que por omissão deixa cada endereço IP fazer 30 pedidos de registo e de início de sessão por cada 5 minutos. Os limites de taxa travam uma única máquina; não distinguem uma pessoa de um bot espalhado por muitos endereços. O Supabase suporta hCaptcha e Cloudflare Turnstile no registo, no início de sessão e na reposição de palavra-passe. Ligue um deles antes do lançamento, não depois da primeira vaga de contas falsas.
O meu verificador de segurança do Supabase gratuito lê as definições de Auth de um projeto, e “CAPTCHA desativado no registo e no início de sessão” é uma das suas regras. É um achado médio, não crítico: nada se perde, mas a porta aberta custa dinheiro e qualidade de dados.
O que permitem os limites de taxa do Supabase?
O guia de limites de taxa do Supabase, lido a 23 de outubro de 2026, lista os valores por omissão. A maioria conta-se por endereço IP com um token bucket que admite rajadas curtas:
| Grupo de endpoints | Limite por omissão | Contado por |
|---|---|---|
Registos e inícios de sessão (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 pedidos por 5 minutos, rajadas até 30 | endereço IP |
| Endpoint de token (palavra-passe, refresh token, PKCE) | 150 pedidos por 5 minutos | endereço IP |
| Emails enviados com o fornecedor integrado | 2 por hora | projeto |
| Desafio e verificação de MFA | 15 por minuto | endereço IP |
A stack local usa o mesmo valor de registo: sign_in_sign_ups = 30 na secção [auth.rate_limit] do supabase/config.toml.
Estes valores protegem o Supabase e a sua quota de email. São por IP, por isso o tráfego espalhado por muitos endereços passa cada limite em separado, e um bot discreto que fique abaixo de 30 pedidos por 5 minutos nunca é limitado.
O que acrescenta o CAPTCHA?
Com a proteção CAPTCHA ligada, o Supabase Auth espera um token do widget de CAPTCHA no registo, no início de sessão e na reposição de palavra-passe, e verifica-o junto do fornecedor antes de fazer o que quer que seja. O guia de CAPTCHA do Supabase suporta dois fornecedores:
- hCaptcha, com uma site key no frontend e uma secret key no Supabase.
- Cloudflare Turnstile, que muitas vezes funciona sem um desafio visível.
De que protege na prática: de registos falsos que enchem a sua tabela de utilizadores e a sua quota de envio de email, de tentativas de adivinhar palavras-passe no formulário de início de sessão e de emails de reposição enviados em massa para endereços que nunca os pediram.
Como o ligar?
- Crie um site no hCaptcha ou um widget Turnstile na Cloudflare e copie a site key e a secret key.
- No Dashboard do Supabase, abra Authentication → Bot and Abuse Protection, ative CAPTCHA protection, escolha o fornecedor e cole a secret key.
- Acrescente o widget a todos os formulários que chamam o Auth e passe o respetivo token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), e a mesma opção no início de sessão e na reposição de palavra-passe. - Reinicie o widget depois de cada chamada, porque um token só serve uma vez.
Ligue-o no Dashboard só quando o frontend já enviar o token: a partir desse momento, as chamadas ao Auth sem token falham, incluindo os seus próprios formulários. Para o contador de inícios de sessão nas suas Edge Functions, guarde o estado no Postgres, não em memória; porque é que um contador em memória nunca dispara no Supabase alojado está na minha lista de segurança para apps Lovable. As palavras-passe divulgadas, a outra metade da higiene do registo, estão em Supabase leaked password protection.
Se preferir que uma pessoa percorra a aplicação inteira e não só uma definição, faço uma auditoria de âmbito fixo com um veredicto de manter, reparar ou reescrever para cada parte.
O meu caso semelhante
Apliquei as migrações de 1.170 projetos públicos do Supabase a bases de dados novas: dos 568 que correram sem erros, 134 (23,6 %) tinham uma tabela com RLS desligado que a chave pública conseguia ler e alterar. O método e as consultas estão no estudo de código aberto sobre o Supabase.
Vê registos falsos? Escreva-me e blindamos as suas definições de autenticação.
Registos falsos?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo