In breve
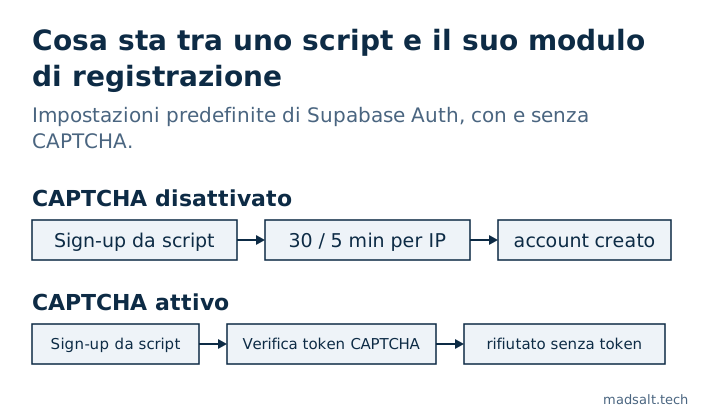
Senza CAPTCHA, tra uno script e il suo modulo di registrazione c’è solo il rate limit di Supabase Auth, che di default lascia fare a ogni indirizzo IP 30 richieste di registrazione e accesso ogni 5 minuti. I rate limit rallentano una singola macchina; non distinguono una persona da un bot distribuito su molti indirizzi. Supabase supporta hCaptcha e Cloudflare Turnstile su registrazione, accesso e reset della password. Ne attivi uno prima del lancio, non dopo la prima ondata di account falsi.
Il mio checker di sicurezza per Supabase gratuito legge le impostazioni Auth di un progetto, e “CAPTCHA disattivato per registrazione e accesso” è una delle sue regole. È una segnalazione di gravità media, non critica: nulla trapela, ma la porta aperta costa denaro e qualità dei dati.
Cosa consentono i rate limit di Supabase?
La guida ai rate limit di Supabase, letta il 23 ottobre 2026, elenca i valori predefiniti. Per lo più sono contati per indirizzo IP con un token bucket che ammette brevi picchi:
| Gruppo di endpoint | Limite predefinito | Contato per |
|---|---|---|
Registrazioni e accessi (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 richieste ogni 5 minuti, picchi fino a 30 | indirizzo IP |
| Endpoint dei token (password, refresh token, PKCE) | 150 richieste ogni 5 minuti | indirizzo IP |
| Email inviate con il provider integrato | 2 all’ora | progetto |
| Challenge e verify MFA | 15 al minuto | indirizzo IP |
Lo stack locale usa lo stesso numero per le registrazioni: sign_in_sign_ups = 30 nella sezione [auth.rate_limit] di supabase/config.toml.
Questi numeri proteggono Supabase e la sua quota di email. Sono per IP, quindi il traffico distribuito su molti indirizzi supera ogni limite separatamente, e un bot discreto che resta sotto le 30 richieste ogni 5 minuti non viene mai limitato.
Cosa aggiunge CAPTCHA?
Con la protezione CAPTCHA attiva, Supabase Auth si aspetta un token dal widget CAPTCHA su registrazione, accesso e reset della password, e lo verifica con il provider prima di fare qualsiasi altra cosa. La guida a CAPTCHA di Supabase supporta due provider:
- hCaptcha, con una site key nel frontend e una secret key in Supabase.
- Cloudflare Turnstile, che spesso funziona senza una sfida visibile.
Da cosa protegge in pratica: dalle registrazioni false che riempiono la sua tabella utenti e la quota di invio email, dai tentativi di indovinare le password sul modulo di accesso e dalle email di reset inviate in massa a indirizzi che non le hanno mai chieste.
Come si attiva?
- Crei un sito in hCaptcha o un widget Turnstile in Cloudflare e copi la site key e la secret key.
- Nella Dashboard di Supabase apra Authentication → Bot and Abuse Protection, attivi CAPTCHA protection, scelga il provider e incolli la secret key.
- Aggiunga il widget a ogni modulo che chiama Auth e passi il suo token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), con la stessa opzione per accesso e reset della password. - Reimposti il widget dopo ogni chiamata, perché un token è monouso.
Lo attivi nella Dashboard solo quando il frontend invia già il token: da quel momento le chiamate Auth senza token falliscono, comprese quelle dei suoi moduli. Per il contatore degli accessi nelle sue Edge Function, tenga lo stato in Postgres, non in memoria; perché un contatore in memoria non scatta mai su Supabase ospitato lo spiego nella mia checklist di sicurezza per le app Lovable. Le password compromesse, l’altra metà dell’igiene della registrazione, sono in Supabase leaked password protection.
Se preferite che una persona esamini l’intera app e non una sola impostazione, faccio un audit dell’app a perimetro fisso con un verdetto per ogni parte: tenere, riparare o riscrivere.
Il mio caso simile
Ho applicato le migrazioni di 1.170 progetti Supabase pubblici a database nuovi: dei 568 che sono andati a buon fine, 134 (23,6 %) avevano una tabella con RLS disattivato che la chiave pubblica poteva leggere e modificare. Metodo e query sono nello studio open source su Supabase.
Vede iscrizioni false? Mi scriva e blinderemo le sue impostazioni di autenticazione.
Iscrizioni false?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva