Kort sagt
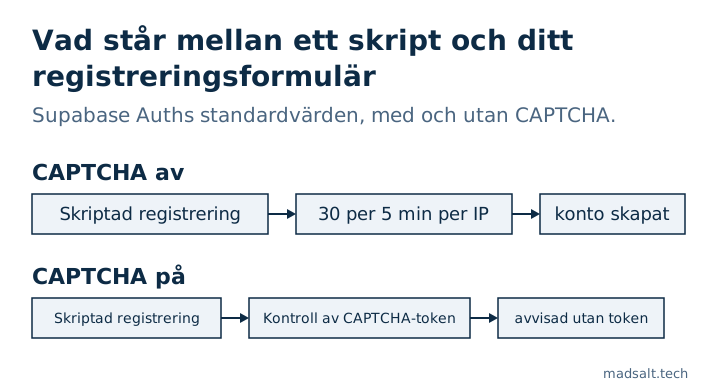
Utan CAPTCHA är det enda som står mellan ett skript och ditt registreringsformulär Supabase Auths rate limit, som som standard låter varje IP-adress göra 30 registrerings- och inloggningsförfrågningar per 5 minuter. Rate limits bromsar en enda maskin; de skiljer inte en människa från en bot spridd över många adresser. Supabase stöder hCaptcha och Cloudflare Turnstile vid registrering, inloggning och lösenordsåterställning. Slå på ett av dem före lansering, inte efter den första vågen av falska konton.
Min gratis Supabase-säkerhetskontroll läser ett projekts Auth-inställningar, och “CAPTCHA av för registrering och inloggning” är en av reglerna. Det är ett medelhögt fynd, inte ett kritiskt: ingenting läcker, men den öppna dörren kostar pengar och datakvalitet.
Vad tillåter Supabases rate limits?
Supabases guide om rate limits, läst den 23 oktober 2026, listar standardvärdena. De flesta räknas per IP-adress med en token bucket som tillåter korta skurar:
| Endpointgrupp | Standardgräns | Räknas per |
|---|---|---|
Registreringar och inloggningar (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 förfrågningar per 5 minuter, skurar upp till 30 | IP-adress |
| Token-endpointen (lösenord, refresh token, PKCE) | 150 förfrågningar per 5 minuter | IP-adress |
| E-post som skickas med den inbyggda leverantören | 2 per timme | projekt |
| MFA-challenge och -verify | 15 per minut | IP-adress |
Den lokala stacken använder samma siffra för registrering: sign_in_sign_ups = 30 i avsnittet [auth.rate_limit] i supabase/config.toml.
De här siffrorna skyddar Supabase och din e-postkvot. De gäller per IP, så trafik spridd över många adresser passerar varje gräns för sig, och en tyst bot som håller sig under 30 förfrågningar per 5 minuter begränsas aldrig alls.
Vad lägger CAPTCHA till?
Med CAPTCHA-skydd på förväntar sig Supabase Auth en token från CAPTCHA-widgeten vid registrering, inloggning och lösenordsåterställning och verifierar den hos leverantören innan den gör något annat. Supabases CAPTCHA-guide stöder två leverantörer:
- hCaptcha, med en site key i frontend och en secret key i Supabase.
- Cloudflare Turnstile, som ofta körs utan en synlig utmaning.
Vad det skyddar mot i praktiken: falska registreringar som fyller din användartabell och din e-postkvot, lösenordsgissning mot inloggningsformuläret och lösenordsåterställningsmejl som skickas i bulk till adresser som aldrig bett om dem.
Hur slår du på det?
- Skapa en site i hCaptcha eller en Turnstile-widget i Cloudflare och kopiera site key och secret key.
- Öppna Authentication → Bot and Abuse Protection i Supabase Dashboard, slå på CAPTCHA-skydd, välj leverantör och klistra in secret key.
- Lägg till widgeten i varje formulär som anropar Auth och skicka dess token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), och samma alternativ vid inloggning och lösenordsåterställning. - Återställ widgeten efter varje anrop, eftersom en token bara kan användas en gång.
Slå på det i Dashboard först när frontend redan skickar token: från det ögonblicket misslyckas Auth-anrop utan token, även dina egna formulär. För inloggningsräknaren i dina egna Edge Functions: håll tillståndet i Postgres, inte i minnet; varför en räknare i minnet aldrig slår till på hostat Supabase finns i min säkerhetschecklista för Lovable-appar. Läckta lösenord, den andra halvan av registreringshygienen, finns i Supabase leaked password protection.
Om en person ska gå igenom hela appen i stället för en enda inställning, gör jag en granskning av appen med fast omfattning med beskedet behålla, laga eller skriva om för varje del.
Mitt liknande fall
Jag körde migreringarna från 1 170 publika Supabase-projekt på nya databaser: av de 568 som gick igenom utan fel hade 134 (23,6 %) en tabell med RLS avstängt som den publika nyckeln kunde läsa och ändra. Metoden och frågorna finns i studien av öppen källkod-projekt på Supabase.
Ser du falska registreringar? Skriv till mig, så låser vi ned dina autentiseringsinställningar.
Ser du falska registreringar?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig