TL;DR
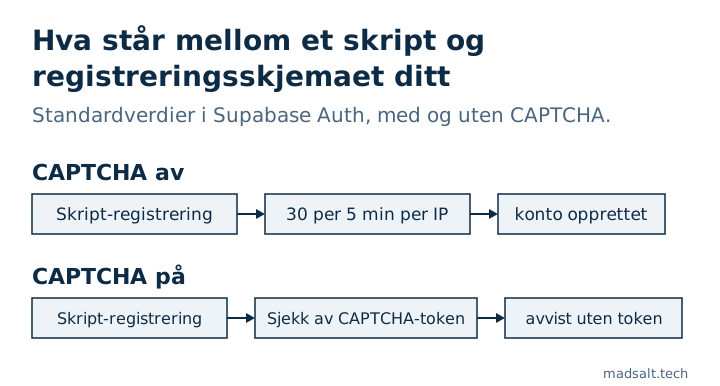
Uten CAPTCHA er det eneste mellom et skript og registreringsskjemaet ditt rate limit i Supabase Auth, som som standard lar hver IP-adresse gjøre 30 registrerings- og innloggingsforespørsler per 5 minutter. Rate limits bremser én maskin; de skiller ikke et menneske fra en bot spredt over mange adresser. Supabase støtter hCaptcha og Cloudflare Turnstile ved registrering, innlogging og passordtilbakestilling. Slå på ett av dem før lansering, ikke etter den første bølgen med falske kontoer.
Den gratis Supabase-sikkerhetssjekken min leser Auth-innstillingene til et prosjekt, og “CAPTCHA av for registrering og innlogging” er en av reglene. Det er et middels funn, ikke et kritisk: ingenting lekker, men den åpne døren koster penger og datakvalitet.
Hva tillater Supabases rate limits?
Supabases guide om rate limits, lest 23. oktober 2026, lister standardverdiene. De fleste telles per IP-adresse med en token bucket som tillater korte byger:
| Endepunktgruppe | Standardgrense | Telles per |
|---|---|---|
Registrering og innlogging (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 forespørsler per 5 minutter, byger opptil 30 | IP-adresse |
| Token-endepunktet (passord, refresh token, PKCE) | 150 forespørsler per 5 minutter | IP-adresse |
| E-poster sendt med den innebygde leverandøren | 2 per time | prosjekt |
| MFA-challenge og -verify | 15 per minutt | IP-adresse |
Den lokale stacken bruker samme tall for registrering: sign_in_sign_ups = 30 i seksjonen [auth.rate_limit] i supabase/config.toml.
Disse tallene beskytter Supabase og e-postkvoten din. De gjelder per IP, så trafikk spredt over mange adresser passerer hver grense for seg, og en stille bot som holder seg under 30 forespørsler per 5 minutter blir aldri begrenset i det hele tatt.
Hva legger CAPTCHA til?
Med CAPTCHA-beskyttelse på forventer Supabase Auth et token fra CAPTCHA-widgeten ved registrering, innlogging og passordtilbakestilling, og verifiserer det hos leverandøren før den gjør noe annet. Supabases CAPTCHA-guide støtter to leverandører:
- hCaptcha, med en site key i frontend og en secret key i Supabase.
- Cloudflare Turnstile, som ofte kjører uten en synlig utfordring.
Hva det beskytter mot i praksis: falske registreringer som fyller brukertabellen og e-postkvoten din, passordgjetting mot innloggingsskjemaet, og passordtilbakestillings-e-poster sendt i bulk til adresser som aldri ba om dem.
Hvordan slår du det på?
- Opprett en site i hCaptcha eller en Turnstile-widget i Cloudflare og kopier site key og secret key.
- Åpne Authentication → Bot and Abuse Protection i Supabase Dashboard, slå på CAPTCHA-beskyttelse, velg leverandør og lim inn secret key.
- Legg widgeten til i hvert skjema som kaller Auth, og send tokenet:
supabase.auth.signUp({ email, password, options: { captchaToken } }), og samme alternativ ved innlogging og passordtilbakestilling. - Nullstill widgeten etter hvert kall, siden et token bare kan brukes én gang.
Slå det på i Dashboard først når frontend allerede sender tokenet: fra det øyeblikket feiler Auth-kall uten token, også dine egne skjemaer. For innloggingstelleren i dine egne Edge Functions: hold tilstanden i Postgres, ikke i minnet; hvorfor en teller i minnet aldri slår inn på hostet Supabase, står i sikkerhetsjekklisten min for Lovable-apper. Lekkede passord, den andre halvdelen av registreringshygienen, står i Supabase leaked password protection.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Jeg kjørte migrasjonene til 1 170 offentlige Supabase-prosjekter på nye databaser: av de 568 som gikk rent gjennom hadde 134 (23,6 %) en tabell med RLS av som den offentlige nøkkelen kunne lese og endre. Metoden og spørringene står i studien av åpen kildekode-prosjekter på Supabase.
Ser du falske registreringer? Skriv til meg, så låser vi ned autentiseringsinnstillingene dine.
Ser du falske registreringer?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg