En bref
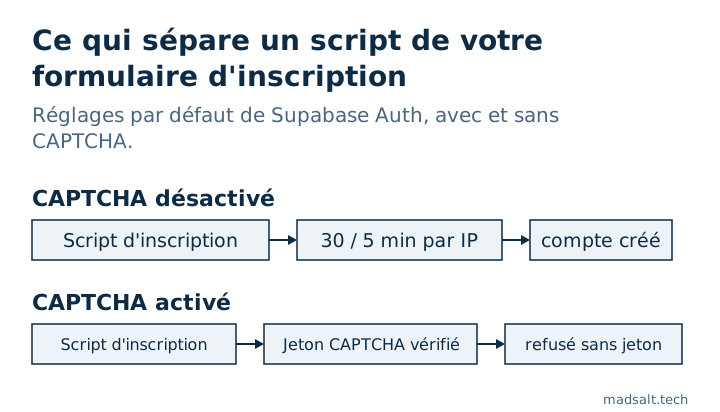
Sans CAPTCHA, la seule chose entre un script et votre formulaire d’inscription est la limite de débit (rate limit) de Supabase Auth, qui laisse par défaut chaque adresse IP faire 30 requêtes d’inscription et de connexion par tranche de 5 minutes. Les limites de débit ralentissent une seule machine ; elles ne distinguent pas une personne d’un bot réparti sur de nombreuses adresses. Supabase prend en charge hCaptcha et Cloudflare Turnstile pour l’inscription, la connexion et la réinitialisation de mot de passe. Activez-en un avant le lancement, pas après la première vague de faux comptes.
Mon audit de sécurité Supabase gratuit lit les réglages Auth d’un projet, et « CAPTCHA désactivé pour l’inscription et la connexion » est l’une de ses règles. C’est un constat de gravité moyenne, pas critique : rien ne fuit, mais la porte ouverte coûte de l’argent et dégrade la qualité des données.
Que permettent les limites de débit de Supabase ?
Le guide des limites de débit de Supabase, lu le 23 octobre 2026, liste les valeurs par défaut. La plupart sont comptées par adresse IP avec un token bucket qui autorise de courtes rafales :
| Groupe d’endpoints | Limite par défaut | Compté par |
|---|---|---|
Inscriptions et connexions (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 requêtes par 5 minutes, rafales jusqu’à 30 | adresse IP |
| Endpoint de jeton (mot de passe, refresh token, PKCE) | 150 requêtes par 5 minutes | adresse IP |
| E-mails envoyés avec le fournisseur intégré | 2 par heure | projet |
| Challenge et vérification MFA | 15 par minute | adresse IP |
Le stack local utilise le même chiffre pour les inscriptions : sign_in_sign_ups = 30 dans la section [auth.rate_limit] de supabase/config.toml.
Ces chiffres protègent Supabase et votre quota d’e-mails. Ils sont par IP : un trafic réparti sur de nombreuses adresses passe chaque limite séparément, et un bot discret qui reste sous 30 requêtes par 5 minutes n’est jamais limité.
Qu’ajoute CAPTCHA ?
Avec la protection CAPTCHA activée, Supabase Auth attend un jeton du widget CAPTCHA pour l’inscription, la connexion et la réinitialisation de mot de passe, et le vérifie auprès du fournisseur avant de faire quoi que ce soit d’autre. Le guide CAPTCHA de Supabase prend en charge deux fournisseurs :
- hCaptcha, avec une site key dans le frontend et une secret key dans Supabase.
- Cloudflare Turnstile, qui fonctionne souvent sans épreuve visible.
Ce que cela empêche en pratique : les fausses inscriptions qui remplissent votre table d’utilisateurs et votre quota d’envoi d’e-mails, les essais de mots de passe sur le formulaire de connexion, et les e-mails de réinitialisation envoyés en masse à des adresses qui n’ont rien demandé.
Comment l’activer ?
- Créez un site dans hCaptcha ou un widget Turnstile dans Cloudflare, et copiez la site key et la secret key.
- Dans le Dashboard Supabase, ouvrez Authentication → Bot and Abuse Protection, activez CAPTCHA protection, choisissez le fournisseur et collez la secret key.
- Ajoutez le widget à chaque formulaire qui appelle Auth et transmettez son jeton :
supabase.auth.signUp({ email, password, options: { captchaToken } }), avec la même option pour la connexion et la réinitialisation de mot de passe. - Réinitialisez le widget après chaque appel, car un jeton ne sert qu’une fois.
N’activez-le dans le Dashboard que lorsque le frontend envoie déjà le jeton : dès cet instant, les appels Auth sans jeton échouent, y compris ceux de vos propres formulaires. Pour le compteur de connexions dans vos propres Edge Functions, gardez l’état dans Postgres, pas en mémoire ; pourquoi un compteur en mémoire ne se déclenche jamais sur Supabase hébergé est expliqué dans ma checklist de sécurité d’une application Lovable. Les mots de passe compromis, l’autre moitié de l’hygiène d’inscription, sont dans Supabase leaked password protection.
Si vous voulez qu’une personne passe en revue toute l’application plutôt qu’un seul réglage, je fais un audit d’application à périmètre fixe avec un verdict conserver, réparer ou réécrire pour chaque partie.
Mon cas similaire
J’ai appliqué les migrations de 1 170 projets Supabase publics à des bases neuves : sur les 568 qui se sont exécutées sans erreur, 134 (23,6 %) avaient une table avec RLS désactivé que la clé publique pouvait lire et modifier. La méthode et les requêtes sont dans l’étude open source sur Supabase.
Vous voyez de fausses inscriptions ? Écrivez-moi et nous verrouillerons vos réglages d’authentification.
De fausses inscriptions ?
Dites-moi ce que vous avez aujourd'hui et ce qu'il vous faut. Je vous répondrai avec l'option que je choisirais.
Me contacter