Kurz gesagt
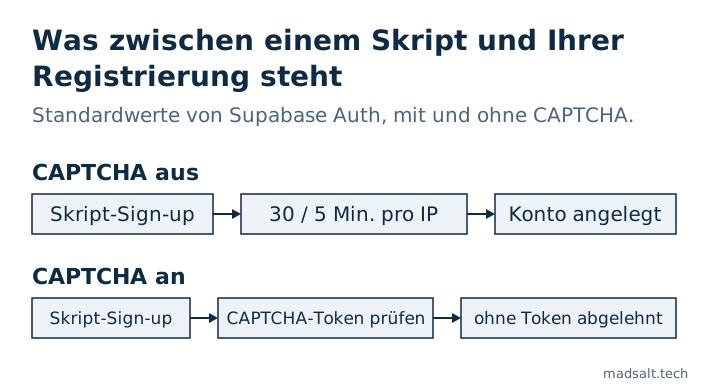
Ohne CAPTCHA steht zwischen einem Skript und Ihrem Registrierungsformular nur das Rate Limit von Supabase Auth, das jeder IP-Adresse standardmäßig 30 Registrierungs- und Anmeldeanfragen pro 5 Minuten erlaubt. Rate Limits bremsen eine einzelne Maschine; sie unterscheiden keinen Menschen von einem Bot, der sich über viele Adressen verteilt. Supabase unterstützt hCaptcha und Cloudflare Turnstile bei Registrierung, Anmeldung und Passwort-Reset. Schalten Sie eines vor dem Launch ein, nicht nach der ersten Welle gefälschter Konten.
Mein kostenloser Supabase-Sicherheitscheck liest die Auth-Einstellungen eines Projekts, und “CAPTCHA bei Registrierung und Anmeldung aus” ist eine seiner Regeln. Sie hat mittleren Schweregrad, nicht kritisch: Nichts leckt, aber die offene Tür kostet Geld und Datenqualität.
Was erlauben die Rate Limits von Supabase?
Der Leitfaden zu Rate Limits von Supabase, gelesen am 23. Oktober 2026, listet die Standardwerte. Die meisten werden pro IP-Adresse mit einem Token Bucket gezählt, der kurze Spitzen erlaubt:
| Endpunktgruppe | Standardlimit | Gezählt pro |
|---|---|---|
Registrierungen und Anmeldungen (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 Anfragen pro 5 Minuten, Spitzen bis 30 | IP-Adresse |
| Token-Endpunkt (Passwort, Refresh Token, PKCE) | 150 Anfragen pro 5 Minuten | IP-Adresse |
| E-Mails über den integrierten Provider | 2 pro Stunde | Projekt |
| MFA-Challenge und -Verify | 15 pro Minute | IP-Adresse |
Der lokale Stack nutzt dieselbe Zahl für Registrierungen: sign_in_sign_ups = 30 im Abschnitt [auth.rate_limit] der supabase/config.toml.
Diese Zahlen schützen Supabase und Ihr E-Mail-Kontingent. Sie gelten pro IP, Traffic über viele Adressen passiert also jedes Limit einzeln, und ein stiller Bot, der unter 30 Anfragen pro 5 Minuten bleibt, wird nie begrenzt.
Was ergänzt CAPTCHA?
Mit CAPTCHA-Schutz erwartet Supabase Auth bei Registrierung, Anmeldung und Passwort-Reset ein Token aus dem CAPTCHA-Widget und prüft es beim Anbieter, bevor es irgendetwas anderes tut. Der CAPTCHA-Leitfaden von Supabase unterstützt zwei Anbieter:
- hCaptcha, mit einem Site Key im Frontend und einem Secret Key in Supabase.
- Cloudflare Turnstile, das oft ohne sichtbare Aufgabe läuft.
Wogegen es in der Praxis schützt: gefälschte Registrierungen, die Ihre Nutzertabelle und Ihr E-Mail-Kontingent füllen, Passwort-Raten gegen das Anmeldeformular und Passwort-Reset-E-Mails, die massenhaft an Adressen gehen, die nie danach gefragt haben.
Wie schalten Sie es ein?
- Legen Sie bei hCaptcha eine Site oder bei Cloudflare ein Turnstile-Widget an und kopieren Sie Site Key und Secret Key.
- Öffnen Sie im Supabase-Dashboard Authentication → Bot and Abuse Protection, aktivieren Sie CAPTCHA protection, wählen Sie den Anbieter und fügen Sie den Secret Key ein.
- Binden Sie das Widget in jedes Formular ein, das Auth aufruft, und übergeben Sie sein Token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), dieselbe Option bei Anmeldung und Passwort-Reset. - Setzen Sie das Widget nach jedem Aufruf zurück, denn ein Token ist nur einmal gültig.
Schalten Sie es im Dashboard erst ein, wenn das Frontend das Token schon sendet: Ab dann scheitern Auth-Aufrufe ohne Token, auch die Ihrer eigenen Formulare. Für den Anmeldezähler in Ihren eigenen Edge Functions halten Sie den Zustand in Postgres, nicht im Speicher; warum ein Zähler im Speicher auf gehostetem Supabase nie auslöst, steht in meiner Sicherheits-Checkliste für Lovable-Apps. Geleakte Passwörter, die andere Hälfte der Registrierungs-Hygiene, behandelt Supabase leaked password protection.
Soll ein Mensch die ganze App durchgehen statt nur eine Einstellung, biete ich ein App-Audit mit festem Umfang an, mit dem Urteil behalten, reparieren oder neu schreiben für jeden Teil.
Mein ähnlicher Fall
Ich habe die Migrationen von 1.170 öffentlichen Supabase-Projekten auf frische Datenbanken angewendet: Von den 568, die sauber durchliefen, hatten 134 (23,6 %) eine Tabelle mit ausgeschaltetem RLS, die der öffentliche Schlüssel lesen und ändern konnte. Methode und Abfragen stehen in der Open-Source-Supabase-Studie.
Sie sehen gefälschte Registrierungen? Schreiben Sie mir, und wir sichern Ihre Auth-Einstellungen ab.
Gefälschte Registrierungen?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir