Īsumā
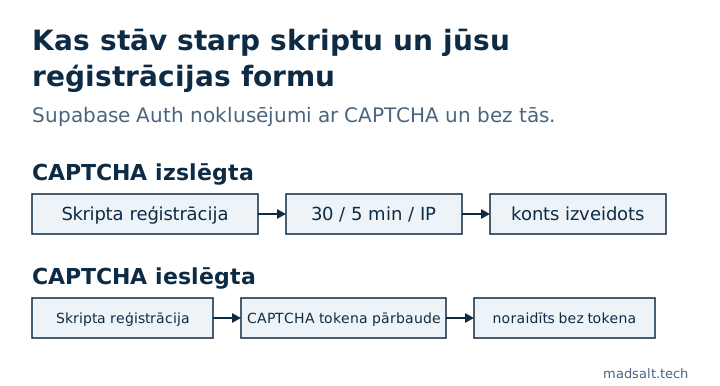
Bez CAPTCHA starp skriptu un jūsu reģistrācijas formu ir tikai Supabase Auth rate limit, kas pēc noklusējuma ļauj katrai IP adresei veikt 30 reģistrācijas un pieteikšanās pieprasījumus 5 minūtēs. Rate limit palēnina vienu mašīnu; tie neatšķir cilvēku no bota, kas izkaisīts pa daudzām adresēm. Supabase atbalsta hCaptcha un Cloudflare Turnstile reģistrācijai, pieteikšanai un paroles atiestatīšanai. Ieslēdziet vienu no tiem pirms palaišanas, nevis pēc pirmā viltotu kontu viļņa.
Mana bezmaksas Supabase drošības pārbaude nolasa projekta Auth iestatījumus, un “CAPTCHA izslēgta reģistrācijai un pieteikšanai” ir viens no tās noteikumiem. Tas ir vidēja līmeņa atradums, nevis kritisks: nekas nenoplūst, bet atvērtas durvis maksā naudu un datu kvalitāti.
Ko Supabase rate limit atļauj?
Supabase rate limit ceļvedis, izlasīts 2026. gada 23. oktobrī, uzskaita noklusējumus. Lielākā daļa tiek skaitīti pa IP adresēm ar token bucket, kas pieļauj īsus uzliesmojumus:
| Galapunktu grupa | Noklusējuma ierobežojums | Skaita pēc |
|---|---|---|
Reģistrācijas un pieteikšanās (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 pieprasījumi 5 minūtēs, uzliesmojumi līdz 30 | IP adrese |
| Token endpoint (parole, refresh token, PKCE) | 150 pieprasījumi 5 minūtēs | IP adrese |
| E-pasti, kas sūtīti ar iebūvēto nodrošinātāju | 2 stundā | projekts |
| MFA challenge un verify | 15 minūtē | IP adrese |
Lokālā vide izmanto to pašu reģistrācijas skaitli: sign_in_sign_ups = 30 sadaļā [auth.rate_limit] failā supabase/config.toml.
Šie skaitļi aizsargā Supabase un jūsu e-pastu kvotu. Tie ir pa IP, tāpēc trafiks, kas sadalīts pa daudzām adresēm, katru ierobežojumu iziet atsevišķi, un kluss bots, kas paliek zem 30 pieprasījumiem 5 minūtēs, netiek ierobežots nekad.
Ko pievieno CAPTCHA?
Ar ieslēgtu CAPTCHA aizsardzību Supabase Auth reģistrācijā, pieteikšanā un paroles atiestatīšanā sagaida tokenu no CAPTCHA logrīka un pārbauda to pie nodrošinātāja, pirms dara jebko citu. Supabase CAPTCHA ceļvedis atbalsta divus nodrošinātājus:
- hCaptcha, ar site key frontendā un secret key Supabase.
- Cloudflare Turnstile, kas bieži darbojas bez redzama uzdevuma.
No kā tas praksē aizsargā: no viltotām reģistrācijām, kas piepilda jūsu lietotāju tabulu un e-pastu sūtīšanas kvotu, no paroļu minēšanas pieteikšanās formā un no paroles atiestatīšanas vēstulēm, kas masveidā tiek sūtītas adresēm, kuras tās nav prasījušas.
Kā to ieslēgt?
- Izveidojiet vietni hCaptcha vai Turnstile logrīku Cloudflare un nokopējiet site key un secret key.
- Supabase Dashboard atveriet Authentication → Bot and Abuse Protection, ieslēdziet CAPTCHA aizsardzību, izvēlieties nodrošinātāju un ielīmējiet secret key.
- Pievienojiet logrīku katrai formai, kas izsauc Auth, un nododiet tā tokenu:
supabase.auth.signUp({ email, password, options: { captchaToken } }), un to pašu opciju pieteikšanās un paroles atiestatīšanas izsaukumos. - Atiestatiet logrīku pēc katra izsaukuma, jo tokens ir vienreizējs.
Dashboard to ieslēdziet tikai tad, kad frontends jau sūta tokenu: no šī brīža Auth izsaukumi bez tokena neizdodas, arī jūsu pašu formām. Pieteikšanās skaitītājam savās Edge Function glabājiet stāvokli Postgres, nevis atmiņā; kāpēc atmiņas skaitītājs hostētā Supabase nekad neiedarbojas, ir manā Lovable lietotnes drošības kontrolsarakstā. Noplūdušas paroles, otra reģistrācijas higiēnas puse, ir piezīmē Supabase leaked password protection.
Ja visu lietotni jāpārskata cilvēkam, nevis tikai viens iestatījums, es veicu fiksēta apjoma lietotnes auditu ar lēmumu katrai daļai: saglabāt, labot vai pārrakstīt.
Mans līdzīgais gadījums
Pielietoju 1 170 publisku Supabase projektu migrācijas svaigām datubāzēm: no 568, kas darbojās bez kļūdām, 134 (23,6 %) bija tabula ar izslēgtu RLS, ko publiskā atslēga varēja lasīt un mainīt. Metode un vaicājumi ir atvērtā koda Supabase pētījumā.
Redzat viltotas reģistrācijas? Uzrakstiet man, un nostiprināsim jūsu autentifikācijas iestatījumus.
Redzat viltotas reģistrācijas?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man