TL;DR
using (true) treffer hver rad for hver rolle policyen nevner. I min lokale test ga en select-policy med den den offentlige nøkkelen alle 3 av 3 rader, og en for all-policy lot én innlogget bruker endre og slette en annen brukers bestillinger. RLS var på hele tiden. Bytt ut true med en betingelse på den som kaller, og stol ikke på en grønn Advisor for lesing: lintet for dette hopper over select-policyer.
Min Supabase-sikkerhetssjekk har en regel som heter “Policyer som slipper inn alle rader”. Den finnes fordi dette ofte er det som skjer rett etter at noen har aktivert RLS. Appen blir tom, fordi RLS uten policy returnerer ingenting, og den raskeste policyen som får dataene tilbake er using (true). Skjermen fungerer igjen, RLS vises fortsatt som på, og det ser ferdig ut.
Hva betyr using (true) i en Supabase-policy?
En policy er en betingelse Postgres sjekker for hver rad. using avgjør hvilke eksisterende rader en rolle kan se, oppdatere eller slette. with check avgjør hvilke nye eller endrede rader den kan skrive. true er en betingelse alle rader består, så policyen slutter å skille én persons rader fra en annens.
Hvis policyen ikke har noen to-klausul, gjelder den for hver rolle, også anon, rollen bak publishable key som hvem som helst kan kopiere fra siden din.
Hva tillot hver policy i testen min?
Jeg laget en tabell orders på en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6) med to brukere: Alice eier 2 falske bestillinger og Bob eier 1. RLS var på i hver rad i denne tabellen. Jeg kalte Data API-et slik en nettleser gjør.
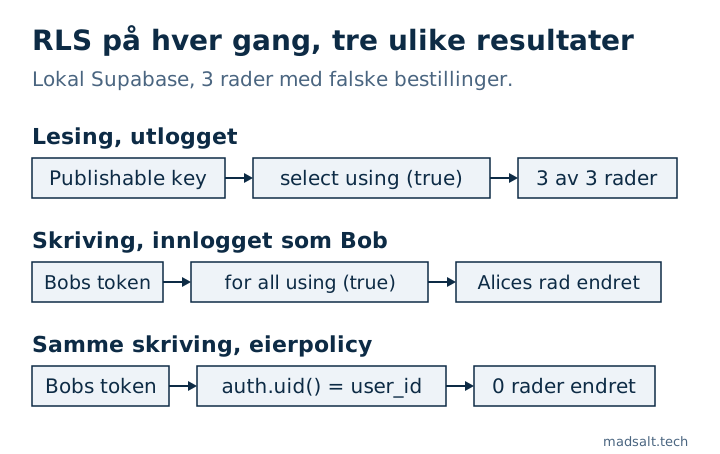
Policy på orders |
Publishable key, utlogget | Bob, innlogget |
|---|---|---|
| Ingen policy | 0 rader | 0 rader |
for select using (true) |
3 av 3 rader | 3 av 3 rader |
for all to authenticated using (true) with check (true) |
0 rader | 3 av 3 rader, endret 1 av Alices, slettet 1 av Alices |
Eierpolicyer med (select auth.uid()) = user_id |
0 rader | Hans 1 rad, endret 0 av Alices, slettet 0 av Alices |
Den tredje raden er den folk overser. Å legge til to authenticated føles som den trygge versjonen, og testen uten innlogging består. Men registrering er som oftest åpen, så hvem som helst kan bli authenticated på et minutt.
Hvorfor kan en åpen insert-policy se trygg ut?
Jeg prøvde også for insert to anon with check (true) uten select-policy, oppsettet til et kontaktskjema. Den samme innsettingen ga to ulike svar, avhengig av én header:
Header på POST |
Svar | Rad skrevet? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Ja |
Prefer: return=representation |
401, code 42501 |
Nei |
Med return=representation må forespørselen også lese den nye raden tilbake, og ingen select-policy tillater det. Så en test som bruker den headeren melder et avslag, mens et skript som utelater headeren skriver raden. Test selve skrivingen, og tell deretter radene i tabellen.
Hvordan finner du slike policyer?
Kjør dette i SQL-editoren:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Den finner bare den bokstavelige formen. I testen min ble en policy skrevet som with check (1 = 1) lagret som (1 = 1), og denne spørringen traff den ikke, så les også resten av pg_policies.
Supabases Security Advisor har et lint for dette, rls_policy_always_true. Ifølge pull requesten for et beslektet lint dekker det bare skrivekommandoer, så en lesepolicy med using (true) dukker ikke opp der. Regelen i sjekken min ser på den samme risikoen fra skrivesiden. For lesing må du selv sjekke resultatene av den spørringen.
Hvordan fikser du det?
Bytt ut true med en betingelse på den som kaller, én policy per kommando. Dette er policyene fra den siste raden i testen min:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Når er using (true) greit?
For data som virkelig er offentlige, som en liste over publiserte artikler eller en pristabell. Skriv den da så smalt du kan: for select to anon using (true), ingen skrivetilganger og ingen kolonne i den tabellen du ikke ville satt på forsiden. Et kontaktskjema kan beholde with check (true) på insert uten select-policy, og Advisor vil fortsette å liste det. Noter årsaken i migrasjonen.
For å bevise at de ekte policyene holder, kjør hver av dem som to ulike brukere. Trinnene står i hvordan jeg tester Supabase RLS, og flere mønstre finnes i Supabase RLS policy-eksempler.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Jeg kjørte migrasjonene til 1 170 offentlige Supabase-prosjekter på nye databaser: av de 568 som gikk rent gjennom hadde 134 (23,6 %) en tabell med RLS av som den offentlige nøkkelen kunne lese og endre. Metoden og spørringene står i studien av åpen kildekode-prosjekter på Supabase.
Usikker på om policyene dine faktisk begrenser noe? Skriv til meg, så tester vi dem.
Begrenser policyene dine noe?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg