TL;DR
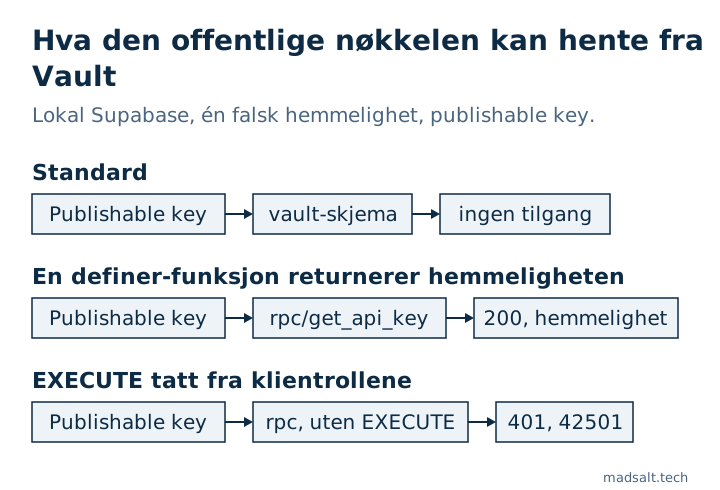
Supabase Vault lagrer hemmeligheter kryptert og dekrypterer dem gjennom viewet vault.decrypted_secrets. Som standard kan bare service_role og postgres lese det; på den lokale stacken min hadde anon og authenticated ingen tilgang til vault-skjemaet i det hele tatt. Hemmeligheter lekker på to måter: en tilgang på Vault til en klientrolle, eller en SECURITY DEFINER-funksjon i et eksponert skjema som returnerer en dekryptert verdi. Testfunksjonen min returnerte en falsk hemmelighet til den offentlige nøkkelen med 200; etter at jeg tok tilbake EXECUTE, svarte den 42501.
Den gratis Supabase-sikkerhetssjekken min har en regel for hver lekkasjevei: “Vault-hemmeligheter som API-rollene kan lese”, vurdert som kritisk når anon kan lese dem, og “Security definer-funksjoner som kan kalles fra API-et”. Dette notatet viser hvorfor den andre betyr noe for Vault.
Hva beskytter Supabase Vault?
Supabases Vault-guide beskriver det som en tabell med hemmeligheter lagret med autentisert kryptering, lesbar i dekryptert form gjennom et view. Hemmeligheten forblir kryptert på disk, i sikkerhetskopier og i replikering. Guiden gir også betingelsen alt hviler på: alle med tilgang til viewet har tilgang til de dekrypterte hemmelighetene, så tilgangen må til enhver tid begrenses med SQL-rettigheter.
Hvem kan lese det som standard?
På en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6) lagret jeg en falsk verdi med vault.create_secret og sjekket hver rolle:
| Rolle | Usage på skjemaet vault |
Select på vault.decrypted_secrets |
|---|---|---|
anon |
nei | nei |
authenticated |
nei | nei |
service_role |
ja | ja |
Skjemaet vault står heller ikke i Data API-ets eksponerte skjemaer som standard. Så ut av boksen kommer ikke den offentlige nøkkelen til Vault.
Hvordan lekker en hemmelighet likevel?
Den vanlige grunnen er en app som trenger hemmeligheten. En funksjon er den korteste veien til å gi den den:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER kjører den med eierens rettigheter, så den kan lese Vault. I eksisterende prosjekter får funksjoner i public EXECUTE til anon og authenticated som standard, og public er eksponert, så Data API-et serverer den som /rest/v1/rpc/get_api_key:
| Forespørsel med publishable key | Resultat |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, den dekrypterte falske verdien |
samme, etter revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Den andre lekkasjeveien er en tilgang: noen legger vault til i de eksponerte skjemaene eller gir en klientrolle usage og select for å få en spørring til å fungere. Det er tilfellet sjekken vurderer som kritisk.
Hvordan bruker du Vault trygt?
- Les hemmeligheter bare på serversiden: i databasefunksjoner som aldri returnerer dem, i triggere og webhooks, eller i Edge Functions som bruker secret key.
- Hvis en funksjon må lese en hemmelighet, hold den i et skjema som ikke er eksponert, eller ta tilbake
EXECUTEfrapublic,anonogauthenticatedog gi det bare til rollen som trenger det. - Returner aldri en dekryptert verdi fra en funksjon klienten kan kalle. Returner heller resultatet av å bruke hemmeligheten, for eksempel svaret fra et API-kall.
- Legg aldri
vaulttil i de eksponerte skjemaene; hva den listen åpner for, forklarte jeg i Supabase exposed schemas.
Funksjoner er også et API, og resten av den regelen, med search_path og håndtering av NULL, står i sikkerhetsjekklisten min for Lovable-apper. Hvordan search_path i en wrapper-funksjon kan vendes mot den, står i Supabase Function Search Path Mutable: hva det betyr.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Et selskap jeg bygde for betalte tusenvis av dollar i måneden for et dokumentprodukt for store virksomheter. Egen plattform koster nå hundrevis i måneden, med roller for dokumenter, skjemaer, rapporter og en kundeportal, og bare funksjonene teamet bruker. Se caset om byggedokumentplattformen.
Usikker på hvor hemmelighetene dine lagres? Skriv til meg, så sjekker vi dem.
Hvor lagres hemmelighetene dine?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg