Īsumā
Paņēmu 1 170 publiskas GitHub repozitorijas, kurās ir Supabase migrācijas, katru pielietoju jaunā Supabase datubāzē izolētā vidē bez tīkla un palaidu tos pašus 15 datubāzes noteikumus, ko mana bezmaksas pārbaude izpilda dzīvos projektos. 568 projekti pielietojās tīri: 15 624 tabulas public shēmā. 134 projektiem (23,6 %) ir vismaz viena tabula bez RLS, ko publiskā atslēga var lasīt un mainīt. 8,8 % ir politika, kas ļauj neautentificētam apmeklētājam atjaunināt vai dzēst jebkuru rindu, 10,9 % ļauj ievietot jebko, bet 12,0 % atklāj skatu, kas apiet RLS. Lovable projektos tabulu bez RLS ir mazāk (9,1 %), bet true politikās raksta divas līdz trīs reizes biežāk. Projektā, kas izveidots pēc Supabase 30. oktobra izmaiņām, tās pašas migrācijas atstāj atvērtus 3,6 % 22,7 % vietā. Trīs SQL vaicājumi beigās parāda, kur ir jūsu projekts.
Lielākā daļa Supabase drošības padomu saka vienu un to pašu: ieslēdziet RLS, uzrakstiet politikas, pārbaudiet Advisor. Gribēju uzzināt, cik bieži īsti projekti šeit tiešām kļūdās, mērot katru reizi vienādi, nevis pēc saujiņas lietotņu, ko cilvēki publicē Reddit. Publiskajā GitHub ir tūkstošiem Supabase projektu ar pilnu migrāciju vēsturi, tāpēc uzbūvēju tik daudz, cik varēju, un paskatījos uz datubāzi, ko migrācijas atstāj.
Kā es pārbaudīju 568 projektus?
Meklēju GitHub SQL failus mapē supabase/migrations, kas satur create table, dalot pēc faila izmēra, lai apietu meklēšanas limitu. Tas deva 8 914 repozitorijas, neskaitot fork. No tām paņēmu fiksētu pseidonejaušu izlasi, sakārtotu pēc repozitorija nosaukuma hash, un no katras lejupielādēju tikai migrāciju mapi un package.json.
| Solis | Projekti |
|---|---|
| Repozitorijas ar Supabase migrācijām (GitHub koda meklēšana, 2026. gada 7. novembris) | 8 914 |
| Lejupielādētā izlase | 1 170 |
| Izmērīts pēc precīzu dublikātu noņemšanas | 1 168 |
| Noņemti šabloni un paša Supabase repozitorijas | 9 |
| Migrācijas, kas jaunā datubāzē apstājas ar kļūdu | 567 |
Nav tabulu public shēmā |
8 |
| Izmanto Supabase automātisko RLS trigger (izslēgts, skat. ierobežojumus) | 16 |
| Analizēts | 568 |
Katrs projekts darbojās savā jaunā datubāzē Docker konteinerā bez piekļuves tīklam, izveidotā no lokāla Supabase stack dump (CLI 2.109.1, Postgres 17.6, ar īstām auth un storage shēmām). Migrācijas izpildītas failu nosaukumu secībā kā postgres loma, kas Supabase nav superuser, to pašu lomu izmanto arī supabase db push. Nekas no repozitorijām nekad netika izpildīts ārpus šī konteinera.
Iegūtajā datubāzē palaidu kataloga vaicājumus un 15 datubāzes noteikumus no sava Supabase drošības pārbaudes, nemainītus. Iestatījumi, kas atrodas ārpus datubāzes, piemēram, e-pasta apstiprināšana vai noplūdušu paroļu aizsardzība, no migrācijām nav redzami, tāpēc šie noteikumi ir izlaisti.
Gandrīz puse projektu apstājas ar kļūdu pirms pēdējās migrācijas. Parastie iemesli: seed dati, kas norāda uz lietotājiem, kuri pastāv tikai autora projektā, dashboard ar roku izveidoti objekti, uz kuriem vēlāk atsaucas, un migrācijas, kas tīrā datubāzē nekad nav darbojušās. Ziņoju tikai par projektiem, kas pielietojās tīri.
Ko atradu?
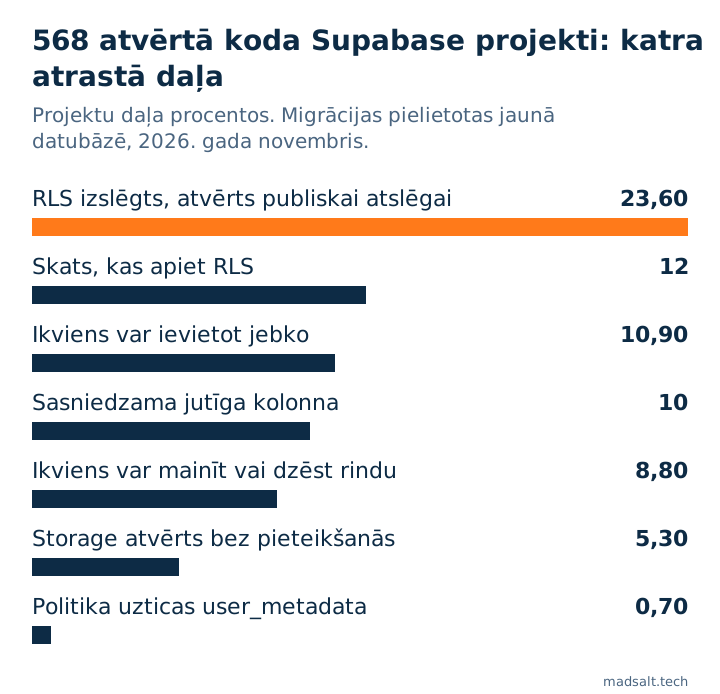
| Atradums | Visi (568) | Lovable (66) | Citi (502) |
|---|---|---|---|
| Vismaz viena tabula bez RLS, ko publiskā atslēga var lasīt un mainīt | 23,6 % | 9,1 % | 25,5 % |
Politika ļauj neautentificētiem apmeklētājiem atjaunināt vai dzēst jebkuru rindu (using (true)) |
8,8 % | 15,2 % | 8,0 % |
Politika ļauj neautentificētiem apmeklētājiem ievietot jebko (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
Skats public shēmā, kas apiet savu tabulu RLS |
12,0 % | 7,6 % | 12,5 % |
| Storage politika, atvērta neautentificētiem apmeklētājiem | 5,3 % | 12,1 % | 4,4 % |
| Kolonna ar jutīgi izskatošos nosaukumu, sasniedzama caur API | 10,0 % | 16,7 % | 9,2 % |
Politika, kas uzticas user_metadata |
0,7 % | 0 % | 0,8 % |
No visām 15 624 tabulām 8,5 % ir izslēgts RLS. Tas izklausās maz, kamēr neskaita pa projektiem: vienai no četrām lietotnēm ir vismaz viena šāda tabula, un ar noklusējuma tiesībām, ko Supabase izmantoja līdz 2026. gada 30. oktobrim, publiskā atslēga var lasīt un rakstīt katru tās rindu.
Tabulas, kurām neviens neieslēdza RLS
Katrā no pieciem projektiem, ko atvēru ar roku, neviena migrācija nekad nepalaida alter table … enable row level security atvērtajai tabulai. Vienā projektā bija 31 tabula un RLS nevienā. Ko šīs tabulas glabā, atšķiras: uzziņu saraksti, piemēram, valstis, bet arī skaitītāji, notikumi, pārdošanas un profili. Piezīme RLS disabled in public izskaidro, ko nozīmē Advisor brīdinājums un kā to aizvērt, nesalaužot lietotni.
Politikas, kurās rakstīts true
Politika ar using (true) uz update vai delete nozīmē, ka jebkurš apmeklētājs ar jūsu publisko atslēgu var mainīt vai dzēst katru rindu. 8,8 % projektu ir vismaz viena. with check (true) uz insert ir biežāka, 10,9 %, un dažkārt apzināta, gaidīšanas sarakstam vai kontaktformai. Skaitīju tikai burtisko true: politika, kas izsauc palīgfunkciju, piemēram, is_member(team_id), tiek sargāta funkcijas iekšienē, tāpēc šajos skaitļos tās nav. Piezīme par using (true) parāda, kā atšķirt apzinātu gadījumu no nejaušības.
Skati, kas apiet RLS
Skats public shēmā darbojas ar īpašnieka tiesībām, ja vien nav izveidots ar security_invoker = true, tāpēc atgriež rindas, ko tabulas pašas politikas paslēptu. 12,0 % projektu ir vismaz viens.
Vai Lovable projekti ir sliktāki?
Ne tā, kā gaidīju. Projektu uzskatīju par Lovable veidotu, ja tā package.json min lovable-tagger vai vismaz pusei migrāciju failu ir Lovable nosaukumi formātā <timestamp>_<uuid>.sql. Šajos projektos tabulu bez RLS ir mazāk, 9,1 % pret 25,5 %. Taču true politikās tie raksta daudz biežāk: 15,2 % ļauj ikvienam atjaunināt vai dzēst rindas, 28,8 % ļauj ikvienam ievietot, bet 12,1 % atver storage politiku neautentificētiem apmeklētājiem. Tīri pielietojās tikai 66 Lovable projekti, bet 152 apstājās ar kļūdu, bieži seed datu dēļ paša autora lietotājiem, tāpēc Lovable kolonnu uztveriet kā virzienu ar apmēram astoņu procentpunktu kļūdu uz abām pusēm.
Vai 30. oktobra izmaiņas to novērš?
Supabase breaking change beidz dot jaunām public tabulām automātiskas tiesības API lomām; ko tas salauž, pārbaudīju šajā rakstā. 433 projektus palaidu otro reizi ar jaunajiem noklusējumiem tā, kā sākas projekts, kas izveidots pēc pārslēgšanas. 194 no tiem pielietojās tīri abas reizes.
| Tie paši 194 projekti | Vecie noklusējumi | Jaunie noklusējumi |
|---|---|---|
| Vismaz viena tabula bez RLS, ko publiskā atslēga var lasīt un mainīt | 44 (22,7 %) | 7 (3,6 %) |
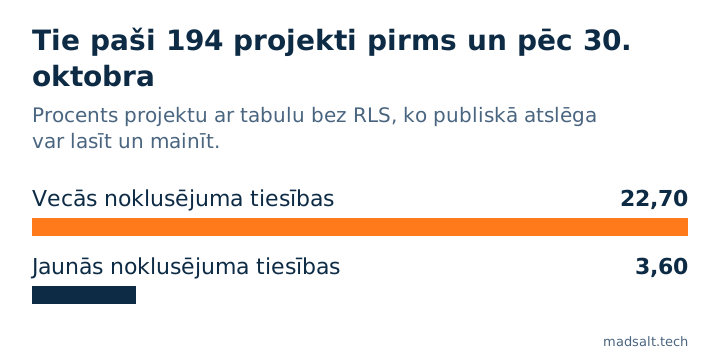
Tātad jā, jaunām tabulām tas aizver lielāko daļu plaisas: tabula, kurai neviens nav piešķīris tiesības, nav sasniedzama, ar RLS vai bez tā. Septiņi projekti, kas paliek atvērti, paši savās migrācijās piešķir API lomām piekļuvi, un tas tieši atgriež veco atvērtību. Un pārslēgšana maina tikai to, ko saņem jaunas tabulas: projekts, kuram jau ir atvērta tabula, to patur atvērtu, tāpēc pirmais vaicājums zemāk ir svarīgs katrā esošā projektā.
Kā pārliecinājos, ka skaitļi ir pareizi?
Pirms uzticējos jebkuram rezultātam, uzbūvēju testa projektu ar sešām iestādītām problēmām (tabula bez RLS, using (true) politikas, skats bez security_invoker, security definer funkcija, ko var izsaukt ikviens, politika, kas lasa user_metadata, publisks bucket ar anonīmām augšupielādēm) un divām pareizi aizsargātām tabulām. Procesam bija jāatrod visas sešas un neviena no divām. Pirmie braucieni nesanāca: noteikumiem vajag API shēmu sarakstu, ko dzīvs projekts nodrošina, bet sandbox ne, un sandbox administratora loma politikās drukāja uid() auth.uid() vietā, tāpēc drošas politikas izskatījās atvērtas. Abi labojumi veikti, katrs projekts izmērīts no jauna, un katra atradumu izlases apskatīju ar roku.
Ko šis pētījums neredz
- Migrācijas nav dzīvā datubāze. Viss, kas mainīts dashboard un nekad neierakstīts migrācijā, šeit ir neredzams, abos virzienos.
- Projekti, kas publicē migrācijas GitHub, nav visi Supabase projekti. Daudzi ir mācību un blakus projekti.
- Gandrīz puse izlases nepielietojās tīri un nav skaitļos. Šie projekti varētu būt drošāki vai mazāk droši.
- Projekti, kas ieslēdza Supabase automātisko RLS trigger, saņem RLS jaunām tabulām, nevienai migrācijai to neminot. Izslēdzu 16, kas to min; citi var to izmantot bez pēdām savos failos.
- Repozitoriju nosaukumi netiek publicēti. Dati nāk no publiskas, nepersonīgas informācijas saskaņā ar pētījumu klauzulu GitHub Acceptable Use Policies.
Kā pārbaudīt savu projektu?
Palaidiet šos SQL Editor. Katrs manā testa projektā atgrieza tieši iestādīto problēmu un neko citu.
Tabulas bez RLS un vai publiskā atslēga tās var sasniegt:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Politikas, kas ļauj neautentificētiem apmeklētājiem rakstīt bez jebkāda nosacījuma:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Skati, kas apiet RLS:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Tukšs rezultāts visos trijos ir labs sākums, nevis apliecinājums, ka viss kārtībā. Pirmo vaicājumu aptver kā ieslēgt RLS, otro RLS politiku piemēri, bet kā testēt RLS parāda, kā pierādīt, ka viens lietotājs nevar lasīt cita rindas. Plašākai ainai skat. vai Supabase ir drošs un Lovable lietotnes drošības kontrolsarakstu.
Mans līdzīgais gadījums
Veidojot darba laika uzskaites rīku revīzijas uzņēmumam, atradu 4 kļūdas, ko neparādīja neviens ekrāns, tostarp konfidenciālu klientu, kas nopludināja caur pārskatu kopsummām un birku skaitiem. Katrs piekļuves noteikums tagad ir datubāzē un tiek pārbaudīts pirms katras izvietošanas; viss stāsts ir revīzijas uzņēmuma gadījumā.
Vēlaties uzzināt, kur ir jūsu paša projekts? Uzrakstiet man, un pārbaudīsim to tādā pašā veidā.
Kur ir jūsu projekts?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet manAvoti
- GitHub koda meklēšana un repozitoriju dati, 2026. gada 7. novembris; izlase un process aprakstīti iepriekš.
- Supabase, Securing your API: default privileges, lasīts 2026. gada 7. novembrī.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.