Īsumā
Noplūdis service role key apiet RLS un var izmantot Auth admin API. Manā lokālajā testā ar to nolasīju 3 rindas no 3, kaut gan darbojās tikai īpašnieka politikas, nomainīju cita lietotāja rindu un dabūju visu lietotāju sarakstu. Novērsiet noplūdes cēloni, izveidojiet jaunu secret key, pārvietojiet uz to visus komponentus, atsakieties no vecās atslēgas, tad pārbaudiet, kas mainījās, kamēr tā bija ārā. Ja kāds atslēgu izmanto tieši tagad, vispirms atslēdziet to un samierinieties ar dīkstāvi.
Mans bezmaksas noslēpumu skeneris nolasa vienas publiskas lapas HTML un saistītos skriptu failus, meklējot API atslēgas, tokenus un datubāzu URL, ko apmeklētājs varētu nokopēt, tostarp Supabase service_role atslēgu; vērtības tiek rādītas aizklātas. Šī piezīme ir par to, ko darīt, ja atslēga ir noplūdusi.
Kad pārņemu Supabase lietotni, šo atslēgu vispirms meklēju uzbūvētajā JavaScript. Atšķirība starp abām atslēgām ir aprakstīta rakstā anon key vs service role key. Šī piezīme ir domāta sliktai dienai, kad slepenā atslēga atradās bundle, publiskā repozitorijā vai žurnālā.
Ko kāds var izdarīt ar noplūdušo atslēgu?
Pārbaudīju lokālā Supabase vidē (CLI 2.109.1, Postgres 17.6), tabulā ar ieslēgtu RLS, tikai īpašnieka politikām un 3 izdomātiem pasūtījumiem, kā arī ar testa lietotāju sarakstu.
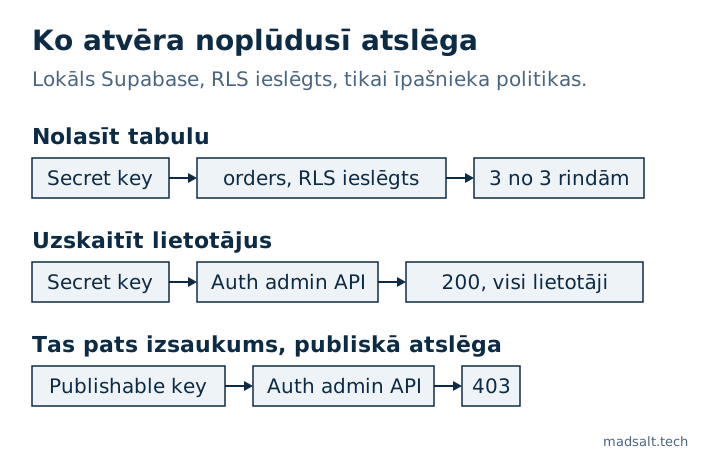
| Pieprasījums | Publishable key | Secret vai service_role key |
|---|---|---|
Nolasīt orders |
0 rindu | 3 no 3 rindām |
| Atjaunināt svešu rindu | Nemēģināju | Mainīta 1 rinda |
GET /auth/v1/admin/users |
403 |
200, uzskaitīti visi lietotāji |
Vecais service_role key un jaunais sb_secret_ key visos trīs pieprasījumos uzvedās vienādi.
Divi rezultāti varētu radīt maldīgu mieru:
- Jauna tabula šajā vidē API lomām deva tikai
TRUNCATE,REFERENCESunTRIGGER. Tāpēc secret key saņēma403ar kodu42501, kamēr es neizpildījuGRANT. Tas nenozīmē, ka noplūde ir nekaitīga: Auth admin izsaukums tajā pašā brīdī atbildēja200. Izmaiņas, kas to izraisa, ir aprakstītas rakstā Supabase 42501 permission denied. - Supabase API keys ceļvedis saka, ka secret key, ko lieto no pārlūka, saņem
401, un piebilst, ka uzbrucējs to tomēr var izmantot no citiem rīkiem. Mana lokālā vide uz pieprasījumu ar pārlūka galvenēm atbildēja200, tāpēc šo bloķēšanu šeit atkārtot nevarēju.
Kāda ir pareizā atslēgas nomaiņas secība?
Šie soļi seko Supabase noplūdušas atslēgas nomaiņas ceļvedim. Šai piezīmei tos hostētā projektā nepalaidu.
- Novērsiet cēloni. Noņemiet atslēgu no bundle, repozitorija vai žurnāla, citādi jaunā noplūdīs tāpat. Izdzēst to no Git pēdējā commit nepietiek, jo vēsture to joprojām glabā.
- Izveidojiet jaunu secret key sadaļā Settings → API Keys.
- Nomainiet veco atslēgu visur: serveros, cron darbos, Edge Functions, Database Webhooks un
pg_netizsaukumos. Webhook, kas veco atslēgu sūtīja galvenēAuthorization: Bearer, tagad sūta jauno galvenēapikey. - Ja noplūda vecā
service_rolekey, pārvietojiet arī klientus uz publishable key. Atspējojot vecās atslēgas, kopā izslēdzasanonunservice_role, tāpēc klients, kas vēl izmantoanon, beidz strādāt. - Pārliecinieties, ka veco atslēgu nekas neizmanto. API Keys lapā tam ir pēdējās izmantošanas rādītāji.
- Atsakieties no tās. Izdzēsiet secret key, to atcelt nevar, vai atspējojiet vecās atslēgas.
- Vecai atslēgai arī atsauciet veco JWT noslēpumu ar JWT signing keys ceļveža palīdzību. Vecās atslēgas ir tokeni, kas parakstīti ar šo noslēpumu, tāpēc viss, kas tam vēl uzticas, var pieņemt noplūdušo atslēgu.
Izņēmums ir uzbrukums, kas notiek šobrīd. Tad ceļvedis liek atslēgu atsaukt nekavējoties, kaut gan to izmantojošie komponenti pārstās strādāt, kamēr neesat to nomainījuši.
Ja pēc vecās atslēgas atspējošanas kādu klientu palaidāt garām, pārvietojiet to uz jauno atslēgu. Ieslēdzot vecās atslēgas atpakaļ, atgriežas arī noplūdušā.
Kā pārbaudīt, kas notika, kamēr atslēga bija ārā?
Supabase pēc pašas atslēgas nevar pateikt, kam tā piederēja, tāpēc meklējiet sekas. Sāciet ar jauniem vai mainītiem kontiem:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Meklējiet kontus, kurus neatpazīstat, un lomas, ko neviens nav piešķīris. Pēc tam salīdziniet svarīgās tabulas ar pēdējo rezerves kopiju pirms noplūdes. Ja šis teikums lika šaubīties, vai tāda jums ir, izlasiet Supabase backups. Jūsu lietotāju personas dati varēja tikt nolasīti, tāpēc pārbaudiet, vai datu aizsardzības noteikumi prasa par to ziņot.
Kā noplūdi nākamreiz noturēt mazu?
Izmantojiet atsevišķu secret key katram komponentam, ko iesaka API keys ceļvedis, tad viena noplūde nozīmē vienu nomaiņu. Turiet atslēgu tālāk no visa, kam ir prefikss NEXT_PUBLIC_ vai VITE_, jo tas nonāk pārlūkā. Un pirms katras production build izlaišanas meklējiet tajā sb_secret_ un service_role. Darbojošā vietnē bezmaksas noslēpumu skeneris to pašu meklēšanu veic vienā publiskā lapā un tās saistītajos skriptos.
Ja visu lietotni jāpārskata cilvēkam, nevis tikai viens iestatījums, es veicu fiksēta apjoma lietotnes auditu ar lēmumu katrai daļai: saglabāt, labot vai pārrakstīt.
Mans līdzīgais gadījums
Pielietoju 1 170 publisku Supabase projektu migrācijas svaigām datubāzēm: no 568, kas darbojās bez kļūdām, 134 (23,6 %) bija tabula ar izslēgtu RLS, ko publiskā atslēga varēja lasīt un mainīt. Metode un vaicājumi ir atvērtā koda Supabase pētījumā.
Baidāties, ka atslēga ir nopludināta? Uzrakstiet man, un to nomainīsim un pārbaudīsim, ko tā atklāja.
Baidāties, ka atslēga ir nopludināta?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man