Īsumā
Jā, platforma ir droša: Supabase ir sertificēts SOC 2 Type 2 un ISO 27001, šifrē datus ar AES-256 miera stāvoklī un ar TLS pārsūtīšanā, kā arī slēdz HIPAA līgumus Team plānā un augstākos. Jūsu projekts ir cits jautājums. Saskaņā ar Supabase kopīgās atbildības modeli (shared responsibility model) piekļuve tabulām, API atslēgas un auth iestatījumi ir jūsu, un platforma dara tieši to, ko šie iestatījumi nosaka. Manā lokālajā testa tabulā viens iestatījums noteica, vai publiskā atslēga ieguva 0 rindu vai visas 3.
Esmu Denys, full-stack un AI inženieris, un lielākā daļa lietotņu, ko veidoju vai labāju, darbojas uz Supabase. Klienti jautā “vai Supabase ir drošs?”, domājot “vai mani dati ir droši?”. Atbildes ir dažādas, tāpēc šajā rakstā tās aplūkotas pa vienai.
Vai Supabase platforma ir droša?
Platformas pusi auditē trešās puses. No Supabase drošības lapas un drošības dokumentācijas, lasīts 2026. gada 23. oktobrī:
| Kontrole | Ko apgalvo Supabase |
|---|---|
| SOC 2 Type 2 | Auditē katru gadu; atskaite pieejama Team un Enterprise klientiem |
| ISO 27001 | Sertificēts; sertifikāts pieejams Team un Enterprise klientiem |
| HIPAA | Atbalstīts ar parakstītu Business Associate Agreement un HIPAA papildinājumu, Team plāns un augstāki |
| Šifrēšana | AES-256 miera stāvoklī, TLS pārsūtīšanā; piekļuves tokeni un atslēgas papildus šifrētas lietojumprogrammas līmenī |
| Rezerves kopijas | Ikdienas maksas projektiem; Point in Time Recovery kā papildinājums no Pro plāna |
| Datu atrašanās vieta | Datubāze, Auth un Storage paliek jūsu izvēlētajā AWS reģionā |
Nekas no tā neaizsargā tabulu, ko atstājāt vaļā. SOC 2 ceļvedis to saka tieši: Supabase atbilstība nepāriet uz neko, kas ir ārpus tā kontroles.
Kāda ir jūsu daļa?
Supabase shared responsibility model uzskaita to, kas vienmēr ir jūsu: jūsu konts, piekļuves pārvaldība datubāzei un tās tabulām, jūsu dati un drošības kontroļu piemērošana, ieskaitot brīdinājumus, ko izceļ Security Advisor. Praksē tas nozīmē četrus iestatījumu slāņus:
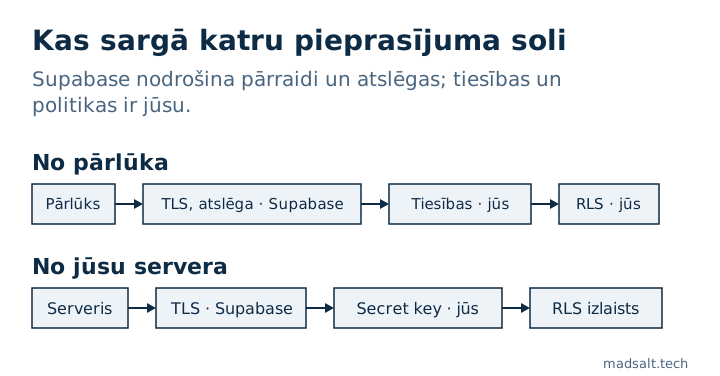
- Kas var pieskarties tabulai. Tiesības (grants) nosaka, vai
anonunauthenticatedtabulu vispār sasniedz. RLS politikas nosaka, kuras rindas. - Kura atslēga kur pieder. Publishable key pēc būtības ir publiska, secret key apiet RLS. Salīdzināju tās rakstā Supabase anon key vs service role key.
- Auth iestatījumi. E-pasta apstiprināšana, leaked password protection (Pro plāns un augstāki), minimālais paroles garums, MFA, redirect URL, CAPTCHA.
- Viss ap datubāzi. Storage buckets un to politikas,
SECURITY DEFINERfunkcijas, Edge Function, kas izmanto secret key, un kuras shēmas Data API atklāj.
Cik daudz maina viens iestatījums?
Palaidu to pašu pieprasījumu pret vienu tabulu ar trim izdomātiem pasūtījumiem lokālā Supabase vidē (CLI 2.109.1, Postgres 17.6, PostgREST 14.14), ar publishable key, kā to darītu pārlūks:
| Iestatījums tabulā | Ko ieguva publiskā atslēga |
|---|---|
| RLS izslēgts | Visas 3 rindas, un ievietošana atgrieza 201 Created |
| RLS ieslēgts, politikas nav | [] |
RLS ieslēgts, politika using (true) |
Visas 3 rindas |
Lomai anon nav tiesību |
42501 permission denied |
Tā pati platforma, tā pati šifrēšana, tie paši sertifikāti. Atšķirība ir viena SQL rinda. Tāpēc “droša platforma” un lietotne, kas noplūdina datus, nav pretrunā: CVE-2025-48757 atrada 170 no 1645 Lovable demonstrācijas lietotnēm, kas atdeva datus publiskajai atslēgai, visas uz vienas un tās pašas auditētās platformas.
Vai Supabase pēc noklusējuma kļūst drošāks?
Jā, pa soļiem. Supabase 2026. gada 28. aprīļa changelog uzskaita RLS-on-by-default slēdzi, Data API atklātības nozīmi, tabulu līmeņa tiesības un shēmu uzskaitīšanas ierobežojumu. Lielākā izmaiņa stājas spēkā 2026. gada 30. oktobrī: esošo projektu jaunajām tabulām Data API tiesības vairs netiek piešķirtas automātiski, tāpēc aizmirsta tabula atgriezīs 42501 rindu vietā. Esošās tabulas saglabā savas tiesības, tāpēc tas neko nelabo, kas jau ir atvērts. Vecās anon un service_role atslēgas arī tiek atzītas par novecojušām līdz 2026. gada beigām par labu publishable un secret key; jaunā secret key atsaka pārlūka pieprasījumus.
Ko vēl salauž pārslēgšana un kā projektu pārbaudīt iepriekš: Supabase 30. oktobra izmaiņas: kas salūzīs, kā pārbaudīt.
Kā pārbaudīt savu projektu?
Sāciet ar paša Supabase Security Advisor un izlabojiet katru brīdinājumu. Tad pārbaudiet to, ko tas neaptver:
- Palaidiet bezmaksas Supabase drošības pārbaudi. Tā pieslēdzas tikai lasīšanas režīmā un vērtē projektu pēc 46 noteikumiem, kas piesaistīti OWASP Top 10:2025: RLS, politikas, skati, funkcijas, tiesības, storage un auth iestatījumi, katram atradumam ar labošanas SQL.
- Testējiet ar diviem lietotājiem divos uzņēmumos. Neviens skeneris nezina, kuras rindas kam pieder; tests ir manā Lovable lietotnes drošības kontrolsarakstā.
- Ja jūsu lietotnei ir lomas un atļauju ekrāns, pierādiet, ka katrs atļaujas lodziņš dara to, ko saka, kā rakstā kā es testēju Supabase RLS.
Tātad: Supabase ir droša vieta datu glabāšanai, un tas dod jums rīkus, lai tos paturētu privātus. Vai tie paliek privāti, izlemj jūsu shēma un iestatījumi.
Apsverat Supabase savam projektam?
Labprāt salīdzināšu pieredzi par to, ko iestatīt vispirms. Bez pārdošanas sarunas.
Sazināties