Īsumā
Leaked password protection liek Supabase Auth noraidīt paroles, kas ir Have I Been Pwned noplūžu datu kopā. Tā ir pieejama Pro plānā un augstākos. 2026. gada 23. oktobrī šajā datu kopā password123 bija 2 266 543 reizes, un mans lokālais Supabase Auth ar noklusējuma iestatījumiem to pieņēma reģistrācijā. Tā nevērtē paroles stiprumu: Lovable2026! parādījās 0 reižu. Ieslēdziet to, kur varat, un jebkurā gadījumā iestatiet garāku minimālo garumu.
Mana bezmaksas Supabase drošības pārbaude nolasa projekta Auth iestatījumus, un “Noplūdušo paroļu aizsardzība izslēgta” ir viens no tās noteikumiem blakus “Īss minimālais paroles garums”. Šī piezīme paskaidro, ko iestatījums patiesībā pārbauda, ar skaitļiem, ko izvilku no tā paša pakalpojuma, ko tas izmanto.
Kas ir leaked password protection Supabase?
Tas ir viens no paroļu iestatījumiem jūsu projekta Auth iestatījumos Dashboard. Kad tas ir ieslēgts, Supabase Auth pārbauda katru jaunu paroli pret Have I Been Pwned pakalpojumu Pwned Passwords un noraida tās, kas tur atrastas. Supabase password security guide to uzskaita kopā ar minimālo garumu un obligātajām rakstzīmēm un piebilst, ka tas ir pieejams Pro plānā un augstākos.
Pārbaude paroli nekad nenosūta. Pwned Passwords izmanto k-anonymity diapazona vaicājumu: klients paroli sajauc ar SHA-1, nosūta tikai pirmās 5 jaucējkoda rakstzīmes un atgrieztos sufiksus salīdzina lokāli.
Cik bieži izplatītas paroles parādās noplūdēs?
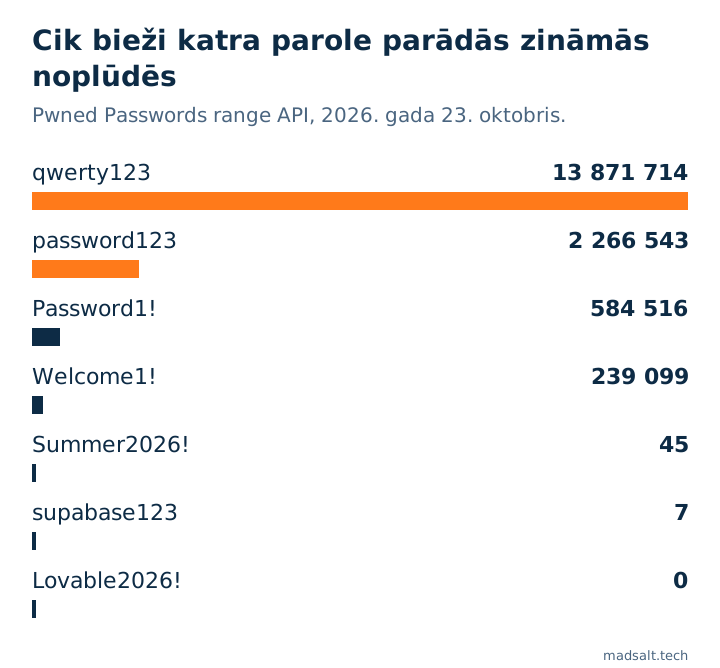
Es pats izpildīju to pašu diapazona vaicājumu 2026. gada 23. oktobrī dažām parolēm, ko redzu testa kontos un AI ģenerētos sākuma datos:
| Parole | Cik reižu redzēta noplūdēs |
|---|---|
123456 |
210 461 208 |
qwerty123 |
13 871 714 |
password123 |
2 266 543 |
Password1! |
584 516 |
Welcome1! |
239 099 |
Summer2026! |
45 |
supabase123 |
7 |
Lovable2026! |
0 |
123456 no diagrammas izlaista, jo tā saplacinātu visas pārējās joslas. Pēdējās trīs rindas ir būtība: parole var nebūt nevienā noplūdē un tomēr būt viegli uzminama. Leaked password protection aptur credential stuffing ar zināmām parolēm. Tā nemēra stiprumu.
Kas notiek bez tās?
Lokālā Supabase vidē (CLI 2.109.1, Auth v2.192.0) ar noklusējuma iestatījumiem reģistrēju testa lietotāju ar paroli password123. Auth atbildēja 200 un izveidoja lietotāju. Vienīgais, ko tas noraidīja, bija 5 rakstzīmju parole, ar 422 weak_password un iemeslu length, jo lokālais noklusējuma minimums ir 6 rakstzīmes.
Tātad bez šī iestatījuma starp lietotāju un paroli, kas noplūdusi miljoniem reižu, nav nekā, izņemot garuma noteikumu.
Ko iestatīt?
- Pro plānā un augstākos: ieslēdziet leaked password protection. Esošie lietotāji turpina pieteikties, un saskaņā ar ceļvedi tie, kuru parole neatbilst jaunajām prasībām, saņem
WeakPasswordError, kas paskaidro iemeslu, tāpēc varat viņus aicināt paroli nomainīt. - Jebkurā plānā: palieliniet minimālo garumu. Ceļvedis visu, kas ir zem 8 rakstzīmēm, sauc par nerekomendējamu; mans pārbaudes noteikums iesaka 12 vai vairāk.
- Prasiet rakstzīmju klases tikai tad, ja jūsu lietotāji ar to var sadzīvot; garums dod vairāk nekā obligāts simbols.
- Pievienojiet MFA svarīgiem kontiem un paroles maiņai prasiet pašreizējo paroli vai atkārtotas autentifikācijas nonce; abi ir tajā pašā ceļvedī.
Leaked password protection ir viens no vairākiem Auth iestatījumiem, kas pastāv tikai hostētā projekta konfigurācijā, nevis jūsu repozitorijā. Pārējais, ko pārbaudu Supabase lietotnē, no RLS līdz pieteikšanās ātruma ierobežojumiem, ir manā Lovable lietotnes drošības kontrolsarakstā, bet kas Supabase sedz un kas ir jūsu, ir rakstā vai Supabase ir drošs.