Trumpai
Paėmiau 1 170 viešų GitHub saugyklų, kuriose laikomos Supabase migracijos, kiekvieną pritaikiau naujoje Supabase duomenų bazėje izoliuotoje aplinkoje be tinklo ir paleidau tas pačias 15 duomenų bazės taisyklių, kurias mano nemokamas tikrintuvas vykdo gyvuose projektuose. 568 projektai pritaikyti sėkmingai: 15 624 lentelės public schemoje. 134 projektai (23,6 %) turi bent vieną lentelę be RLS, kurią viešasis raktas gali skaityti ir keisti. 8,8 % turi politiką, leidžiančią neprisijungusiam lankytojui atnaujinti ar ištrinti bet kurią eilutę, 10,9 % leidžia jam įterpti bet ką, o 12,0 % atveria view, apeinantį RLS. Lovable projektuose lentelių be RLS mažiau (9,1 %), bet true į politikas rašoma du–tris kartus dažniau. Projekte, sukurtame po Supabase spalio 30 d. pokyčio, tos pačios migracijos palieka atvirą 3,6 % vietoj 22,7 %. Trys SQL užklausos pabaigoje parodo, kur yra jūsų projektas.
Dauguma Supabase saugumo patarimų sako tą patį: įjunkite RLS, parašykite politikas, patikrinkite Advisor. Norėjau sužinoti, kaip dažnai realūs projektai iš tikrųjų čia klysta, matuojant kaskart tuo pačiu būdu, o ne pagal saują programų, kurias žmonės paskelbia Reddit. Viešame GitHub yra tūkstančiai Supabase projektų su visa migracijų istorija, todėl sukūriau kiek įmanoma daugiau jų ir pažiūrėjau į duomenų bazę, kurią paliko migracijos.
Kaip išbandžiau 568 projektus?
Ieškojau GitHub SQL failų aplanke supabase/migrations, kuriuose yra create table, skaidant pagal failo dydį, kad apeičiau paieškos limitą. Gavau 8 914 saugyklų, fork’ai neįskaičiuoti. Iš jų paėmiau fiksuotą pseudoatsitiktinę imtį, surikiuotą pagal saugyklos pavadinimo hash, ir iš kiekvienos atsisiunčiau tik migracijų aplanką bei package.json.
| Žingsnis | Projektai |
|---|---|
| Saugyklos su Supabase migracijomis (GitHub kodo paieška, 2026 m. lapkričio 7 d.) | 8 914 |
| Atsisiųsta imtis | 1 170 |
| Išmatuota pašalinus tikslius dublikatus | 1 168 |
| Pašalinti šablonai ir pačios Supabase saugyklos | 9 |
| Migracijos, kurios naujoje duomenų bazėje sustoja su klaida | 567 |
Nėra lentelių public schemoje |
8 |
| Naudoja Supabase automatinį RLS trigger (neįtraukta, žr. apribojimus) | 16 |
| Išanalizuota | 568 |
Kiekvienas projektas veikė savo naujoje duomenų bazėje Docker konteineryje be prieigos prie tinklo, sukurtoje iš vietinio Supabase stack dump (CLI 2.109.1, Postgres 17.6, su tikromis auth ir storage schemomis). Migracijos vykdytos failų pavadinimų tvarka kaip postgres rolė, kuri Supabase nėra superuser, tą pačią rolę naudoja ir supabase db push. Niekas iš saugyklų niekada nebuvo vykdoma už to konteinerio ribų.
Gautoje duomenų bazėje paleidau katalogo užklausas ir 15 duomenų bazės taisyklių iš savo Supabase saugos tikrintuvo, nepakeistų. Nustatymai, esantys už duomenų bazės ribų, pavyzdžiui, el. pašto patvirtinimas ar nutekėjusių slaptažodžių apsauga, iš migracijų nematomi, todėl tų taisyklių nėra.
Beveik pusė projektų sustoja su klaida prieš paskutinę migraciją. Dažniausios priežastys: seed duomenys, nurodantys vartotojus, kurie egzistuoja tik autoriaus projekte, dashboard’e rankomis sukurti objektai, į kuriuos vėliau remiamasi, ir migracijos, kurios niekada neveikė švarioje duomenų bazėje. Pateikiu tik tuos projektus, kurie pritaikyti sėkmingai.
Ką radau?
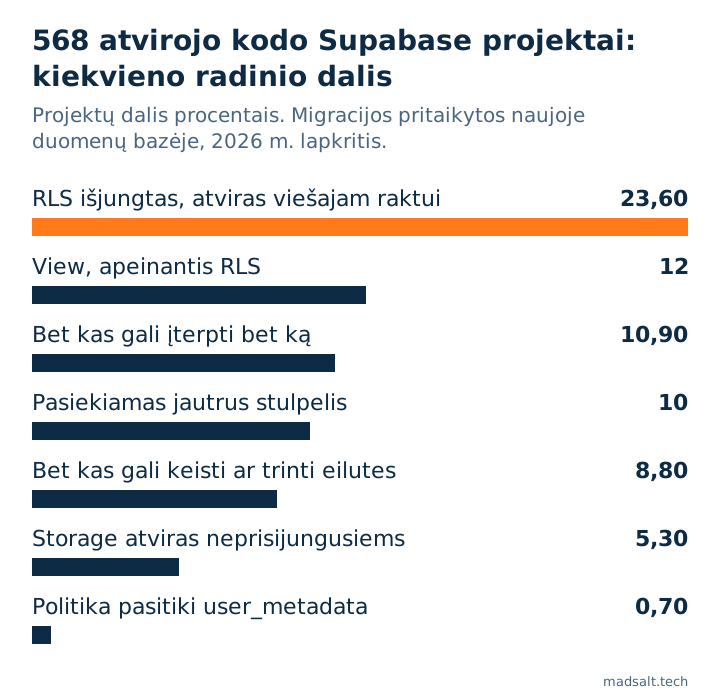
| Radinys | Visi (568) | Lovable (66) | Kiti (502) |
|---|---|---|---|
| Bent viena lentelė be RLS, kurią viešasis raktas gali skaityti ir keisti | 23,6 % | 9,1 % | 25,5 % |
Politika leidžia neprisijungusiems lankytojams atnaujinti ar ištrinti bet kurią eilutę (using (true)) |
8,8 % | 15,2 % | 8,0 % |
Politika leidžia neprisijungusiems lankytojams įterpti bet ką (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
View public schemoje, apeinantis jo lentelių RLS |
12,0 % | 7,6 % | 12,5 % |
| Storage politika, atvira neprisijungusiems lankytojams | 5,3 % | 12,1 % | 4,4 % |
| Stulpelis su jautriai atrodančiu pavadinimu, pasiekiamas per API | 10,0 % | 16,7 % | 9,2 % |
Politika, pasitikinti user_metadata |
0,7 % | 0 % | 0,8 % |
Iš visų 15 624 lentelių RLS išjungtas 8,5 %. Tai skamba nedaug, kol neskaičiuojate pagal projektą: vienoje iš keturių programų yra bent viena tokia lentelė, o su numatytosiomis teisėmis, kurias Supabase naudojo iki 2026 m. spalio 30 d., viešasis raktas gali skaityti ir rašyti kiekvieną jos eilutę.
Lentelės, kuriose niekas neįjungė RLS
Kiekviename iš penkių projektų, kuriuos atidariau rankomis, nė viena migracija niekada nepaleido alter table … enable row level security atvirai lentelei. Viename projekte buvo 31 lentelė ir RLS nė vienoje. Tokiose lentelėse laikoma skirtingai: žinynai, pavyzdžiui, šalių sąrašai, bet taip pat skaitikliai, įvykiai, pardavimai ir profiliai. Pastaba RLS disabled in public paaiškina, ką reiškia Advisor įspėjimas ir kaip jį uždaryti nesulaužant programos.
Politikos, kuriose parašyta true
Politika su using (true) ant update ar delete reiškia, kad bet kuris lankytojas su jūsų viešuoju raktu gali pakeisti ar ištrinti kiekvieną eilutę. 8,8 % projektų turi bent vieną. with check (true) ant insert dažnesnis, 10,9 %, ir kartais sąmoningas, laukiančiųjų sąrašui ar kontaktų formai. Skaičiavau tik tiesioginį true: politika, kviečianti pagalbinę funkciją, pavyzdžiui, is_member(team_id), saugoma funkcijos viduje, todėl į šiuos skaičius nepatenka. Pastaba apie using (true) parodo, kaip atskirti sąmoningą atvejį nuo klaidos.
View, kurie apeina RLS
View public schemoje veikia su savininko teisėmis, nebent sukurtas su security_invoker = true, todėl grąžina eilutes, kurias paslėptų pačios lentelės politikos. 12,0 % projektų turi bent vieną.
Ar Lovable projektai blogesni?
Ne taip, kaip tikėjausi. Projektą laikiau sukurtu Lovable, kai jo package.json nurodo lovable-tagger arba bent pusė migracijų failų turi Lovable pavadinimus formatu <timestamp>_<uuid>.sql. Tokiuose projektuose lentelių be RLS mažiau, 9,1 % prieš 25,5 %. Bet true į politikas jie rašo gerokai dažniau: 15,2 % leidžia bet kam atnaujinti ar ištrinti eilutes, 28,8 % leidžia bet kam įterpti, o 12,1 % atveria storage politiką neprisijungusiems lankytojams. Sėkmingai pritaikyti tik 66 Lovable projektai, o 152 sustojo su klaida, dažnai dėl seed duomenų paties autoriaus vartotojams, todėl Lovable stulpelį vertinkite kaip kryptį, su maždaug aštuonių procentinių punktų paklaida į abi puses.
Ar spalio 30 d. pokytis tai ištaiso?
Supabase breaking change nebeduoda naujoms public lentelėms automatinių teisių API rolėms; ką jis sulaužo, išbandžiau šiame įraše. 433 projektus paleidau antrą kartą su naujais numatytaisiais nustatymais, taip, kaip prasideda projektas, sukurtas po perjungimo. 194 iš jų abu kartus pritaikyti sėkmingai.
| Tie patys 194 projektai | Senos numatytosios teisės | Naujos numatytosios teisės |
|---|---|---|
| Bent viena lentelė be RLS, kurią viešasis raktas gali skaityti ir keisti | 44 (22,7 %) | 7 (3,6 %) |
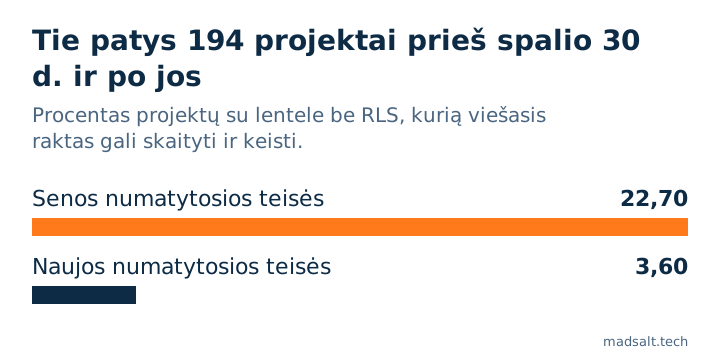
Taigi taip, naujoms lentelėms tai uždaro didžiąją dalį spragos: lentelė, kuriai niekas nesuteikė teisių, nepasiekiama, su RLS ar be jo. Septyni projektai, kurie lieka atviri, patys migracijose suteikia API rolėms prieigą, ir tai tiesiai grąžina senąją ekspoziciją. O perjungimas keičia tik tai, ką gauna naujos lentelės: projektas, kuris jau turi atvirą lentelę, ją ir toliau turi atvirą, todėl pirma užklausa žemiau svarbi kiekviename esamame projekte.
Kaip įsitikinau, kad skaičiai teisingi?
Prieš pasitikėdamas bet kokiu rezultatu sukūriau testinį projektą su šešiomis pasėtomis problemomis (lentelė be RLS, using (true) politikos, view be security_invoker, security definer funkcija, kurią gali iškviesti bet kas, politika, skaitanti user_metadata, viešas bucket su anoniminiais įkėlimais) ir dviem teisingai apsaugotomis lentelėmis. Procesas turėjo rasti visas šešias ir nė vienos iš dviejų. Pirmieji bandymai nerado: taisyklėms reikia API schemų sąrašo, kurį gyvas projektas pateikia, o sandbox ne, o sandbox administratoriaus rolė politikose spausdino uid() vietoj auth.uid(), todėl saugios politikos atrodė atviros. Abu dalykai ištaisyti, kiekvienas projektas išmatuotas iš naujo, o kiekvieno radinio imtis peržiūrėta rankomis.
Ko šis tyrimas nemato
- Migracijos nėra gyva duomenų bazė. Viskas, kas pakeista dashboard’e ir niekada neįrašyta į migraciją, čia nematoma, abiem kryptimis.
- Projektai, kurie skelbia migracijas GitHub, ne visi yra Supabase projektai. Daug jų yra mokomieji ir šoniniai projektai.
- Beveik pusė imties nebuvo pritaikyta sėkmingai ir į skaičius nepatenka. Tie projektai gali būti saugesni arba mažiau saugūs.
- Projektai, įjungę Supabase automatinį RLS trigger, gauna RLS naujoms lentelėms be jokios tai nurodančios migracijos. Neįtraukiau 16, kurie jį mini; kiti gali naudoti be pėdsako savo failuose.
- Saugyklų pavadinimai neskelbiami. Duomenys paimti iš viešos, nesuasmenintos informacijos pagal tyrimų išlygą GitHub Acceptable Use Policies.
Kaip patikrinti savo projektą?
Paleiskite šias užklausas SQL Editor. Kiekviena mano testiniame projekte grąžino tiksliai pasėtą problemą ir nieko daugiau.
Lentelės be RLS ir ar viešasis raktas gali jas pasiekti:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Politikos, leidžiančios neprisijungusiems lankytojams rašyti be jokios sąlygos:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
View, kurie apeina RLS:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Tuščias rezultatas visose trijose yra geras pradžios taškas, o ne tvirtinimas, kad viskas tvarkoje. Pirmąją užklausą aprėpia kaip įjungti RLS, antrąją RLS politikų pavyzdžiai, o kaip testuoti RLS parodo, kaip įrodyti, kad vienas vartotojas negali skaityti kito eilučių. Platesniam vaizdui žr. ar Supabase saugus ir Lovable programos saugos kontrolinį sąrašą.
Mano panašus atvejis
Kurdamas darbo laiko apskaitos įrankį audito įmonei radau 4 klaidas, kurių neparodė joks ekranas, tarp jų konfidencialų klientą, nutekantį per ataskaitų sumas ir žymų skaičius. Kiekviena prieigos taisyklė dabar yra duomenų bazėje ir išbandoma prieš kiekvieną diegimą; visa istorija aprašyta audito įmonės atvejyje.
Norite sužinoti, kur yra jūsų pačių projektas? Parašykite man, ir patikrinsime jį taip pat.
Kur yra jūsų projektas?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite manŠaltiniai
- GitHub kodo paieška ir saugyklų duomenys, 2026 m. lapkričio 7 d.; imtis ir procesas aprašyti aukščiau.
- Supabase, Securing your API: default privileges, skaityta 2026 m. lapkričio 7 d.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.