En bref
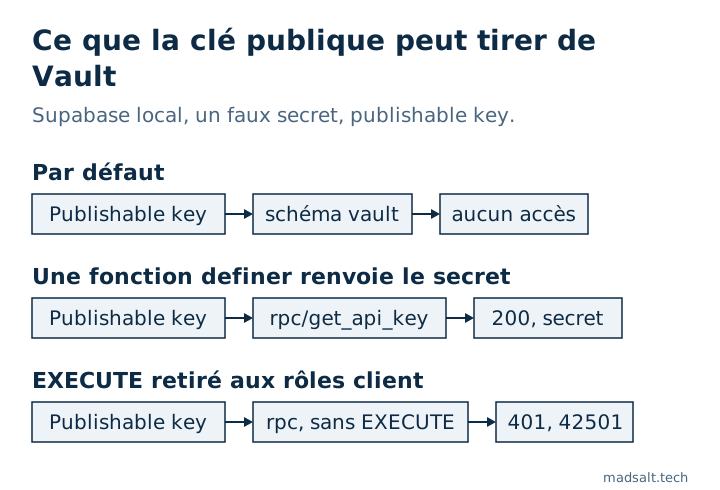
Supabase Vault stocke les secrets chiffrés et les déchiffre par la vue vault.decrypted_secrets. Par défaut, seuls service_role et postgres peuvent la lire ; sur mon stack local, anon et authenticated n’avaient aucun accès au schéma vault. Les secrets fuient de deux façons : un droit sur Vault accordé à un rôle client, ou une fonction SECURITY DEFINER dans un schéma exposé qui renvoie une valeur déchiffrée. Ma fonction de test a renvoyé un faux secret à la clé publique avec 200 ; après avoir retiré EXECUTE, elle a répondu 42501.
Mon audit de sécurité Supabase gratuit a une règle pour chaque chemin de fuite : « Secrets du Vault lisibles par les rôles de l’API », jugée critique quand anon peut les lire, et « Fonctions security definer appelables depuis l’API ». Cette note montre pourquoi la seconde compte pour Vault.
Que protège Supabase Vault ?
Le guide de Vault de Supabase le décrit comme une table de secrets stockés avec un chiffrement authentifié, lisibles sous forme déchiffrée par une vue. Le secret reste chiffré sur le disque, dans les sauvegardes et dans la réplication. Le guide donne aussi la condition sur laquelle tout repose : quiconque a accès à la vue a accès aux secrets déchiffrés, cet accès doit donc être limité en permanence par les privilèges SQL.
Qui peut le lire par défaut ?
Sur un stack Supabase local (CLI 2.109.1, Postgres 17.6), j’ai stocké une fausse valeur avec vault.create_secret et vérifié chaque rôle :
| Rôle | Usage sur le schéma vault |
Select sur vault.decrypted_secrets |
|---|---|---|
anon |
non | non |
authenticated |
non | non |
service_role |
oui | oui |
Le schéma vault ne fait pas non plus partie des schémas exposés de la Data API par défaut. Dès l’installation, la clé publique ne peut donc pas atteindre Vault.
Comment un secret fuit-il malgré tout ?
La raison habituelle est une application qui a besoin du secret. Une fonction est le moyen le plus court de le lui donner :
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER l’exécute avec les droits du propriétaire, elle peut donc lire Vault. Sur les projets existants, les fonctions de public reçoivent EXECUTE pour anon et authenticated par défaut, et public est exposé : la Data API la sert donc sous /rest/v1/rpc/get_api_key :
| Requête avec la publishable key | Résultat |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, la fausse valeur déchiffrée |
idem, après revoke execute … from public, anon, authenticated |
401, 42501 « permission denied for function get_api_key » |
Le second chemin de fuite est un droit : quelqu’un ajoute vault aux schémas exposés ou accorde usage et select à un rôle client pour qu’une requête fonctionne. C’est le cas que l’audit juge critique.
Comment utiliser Vault en sécurité ?
- Ne lisez les secrets que côté serveur : dans des fonctions de base de données qui ne les renvoient jamais, dans des triggers et des webhooks, ou dans des Edge Functions qui utilisent la secret key.
- Si une fonction doit lire un secret, gardez-la dans un schéma non exposé, ou retirez
EXECUTEàpublic,anonetauthenticatedet ne l’accordez qu’au rôle qui en a besoin. - Ne renvoyez jamais une valeur déchiffrée depuis une fonction que le client peut appeler. Renvoyez plutôt le résultat de l’usage du secret, comme la réponse d’un appel d’API.
- N’ajoutez jamais
vaultaux schémas exposés ; j’ai expliqué ce que cette liste ouvre dans Supabase exposed schemas.
Les fonctions sont aussi une API, et le reste de cette règle, dont search_path et la gestion de NULL, est dans ma checklist de sécurité d’une application Lovable. Comment le search_path d’une fonction wrapper peut se retourner contre elle est expliqué dans Supabase Function Search Path Mutable : ce que ça signifie.
Si vous voulez qu’une personne passe en revue toute l’application plutôt qu’un seul réglage, je fais un audit d’application à périmètre fixe avec un verdict conserver, réparer ou réécrire pour chaque partie.
Mon cas similaire
Une entreprise pour laquelle j’ai construit payait des milliers de dollars par mois pour un produit documentaire d’entreprise. Sa propre plateforme coûte maintenant quelques centaines par mois, avec des rôles pour les documents, les formulaires, les rapports et un portail client, et seulement les fonctions que l’équipe utilise. Voir le cas de la plateforme documentaire de chantier.
Vous ne savez pas où sont stockés vos secrets ? Écrivez-moi et nous les vérifierons.
Où sont stockés vos secrets ?
Dites-moi ce que vous avez aujourd'hui et ce qu'il vous faut. Je vous répondrai avec l'option que je choisirais.
Me contacter