En bref
Choisissez selon la forme du problème. Une chose cassée : un freelance à la journée, au tarif journalier. Un défaut que vous savez nommer : un forfait fixe, de 400 € à 1 500 € chez un freelance. Vous ne savez pas qui peut lire vos données : un audit écrit d’abord, de 490 € à 1 200 € HT chez un spécialiste, 490 € chez moi. Des utilisateurs qui paient et des changements chaque semaine : un ingénieur au forfait mensuel. Faites les deux contrôles gratuits ci-dessous avant de payer qui que ce soit.
Je suis Denys, Forward Deployed Engineer à Porto. Auditer et réparer des applications Supabase fait partie de mon travail : je suis donc l’une des options de cette page. Quand une autre option coûte moins cher ou convient mieux, je le dis.
Combien coûte un développeur Supabase freelance ?
| Option | Prix publié | Convient pour | Attention à |
|---|---|---|---|
| Freelance sur une plateforme | Tarif journalier, variable selon le profil | Une correction bien définie | Vous pilotez le travail ; le contexte part avec la mission |
| Freelance au forfait fixe, par étapes | Diagnostic 400 € ; sécurisation de 900 à 1 500 € ; reprise de 2 500 à 6 000 € ; suivi de 100 à 300 € par mois | Un défaut que vous savez déjà nommer | Ce qui sort du forfait est un nouveau forfait |
| Audit à forfait fixe, studio ou petite agence | De 490 à 1 200 € HT ; audit complet dès 2 500 € HT | Un rapport de sécurité écrit | Demandez s’ils testent avec de vrais comptes ou s’ils scannent seulement |
| Audit indépendant, puis corrections | 490 € l’audit ; corrections au forfait mensuel | Savoir ce que vous avez avant de dépenser | L’audit n’inclut pas les corrections |
| Ingénieur au forfait mensuel | Tarif fixe, voir les tarifs | Des utilisateurs payants, des changements chaque semaine | Une personne, pas une équipe |
Chaque prix extérieur vient de la page publique du vendeur, lue le 11 novembre 2026. Les 490 € de l’audit sont les miens.
Freelance, agence ou plateforme : qui choisir pour une application Supabase ?
La plupart des demandes que je reçois tiennent en quatre cas.
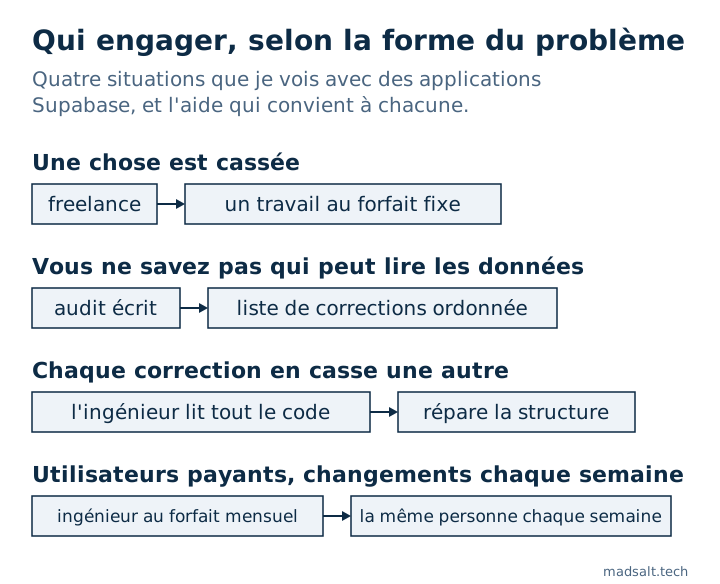
Une chose est cassée. Une requête ne renvoie rien, la connexion tourne en boucle, une migration a échoué. C’est un travail qui a une fin : un freelance, à la journée ou au forfait fixe.
Vous ne savez pas qui peut lire les données. L’application fonctionne et des gens s’inscrivent, mais personne n’a testé les politiques avec un second compte. Il faut un diagnostic avant toute correction.
Chaque correction en casse une autre. Les politiques ont été ajoutées table par table et se contredisent maintenant. Le problème, c’est le modèle de données, et réparer une table ne le résoudra pas.
Des utilisateurs paient et le produit change chaque semaine. Ce n’est plus une réparation. C’est de l’ingénierie continue.
Que tester gratuitement avant d’engager quelqu’un ?
Deux contrôles prennent quelques minutes et vous disent si c’est urgent.
- Scanner les réglages du projet. L’analyse de sécurité Supabase, gratuite, se connecte en lecture seule et lance 46 contrôles : tables ouvertes à la clé publique, politiques qui autorisent toutes les lignes, réglages du stockage et de la connexion. Elle ne lit jamais vos lignes.
- Tester avec deux utilisateurs. Le test d’isolation multi-tenant, gratuit lui aussi, montre si un utilisateur connecté peut lire les données d’un autre.
Envoyez les résultats à la personne que vous engagez. Un devis écrit après les avoir lus vaut mieux qu’un devis au temps passé.
Que vérifier en premier dans une application Supabase ?
Trois choses, dans l’ordre.
- La Row Level Security sur chaque table que l’application lit. Une table sans RLS est ouverte à quiconque détient la clé publique. La preuve avec de vrais comptes est dans comment tester la RLS de Supabase.
- La clé que détient le navigateur. La clé publique y a sa place. La clé service role, jamais : anon key vs service role key.
- Qui peut s’inscrire, et comment. Une inscription ouverte avec e-mail non confirmé transforme chaque politique « tout utilisateur connecté » en « n’importe qui ». Le tableau d’ensemble est dans Supabase est-il sûr ?.
Un développeur qui commence ailleurs corrige ce que vous lui avez montré, pas ce qui est exposé.
Que demander à un développeur avant de payer ?
- Allez-vous travailler dans mon projet Supabase, avec un accès que je peux retirer ?
- Allez-vous tester les politiques avec de vrais comptes, ou seulement les lire ?
- Quelles tables et quelles fonctions laisserez-vous intactes ?
- Comment saurai-je que la correction fonctionne ? Demandez un test que vous pouvez relancer.
- Faites-vous une sauvegarde avant de toucher à la production ?
Réparer ou refaire : que choisir ?
Il est rare que la réponse soit la même pour toute l’application. Une partie se garde telle quelle, une autre se corrige, une troisième se réécrit. C’est pourquoi l’audit rend un verdict par partie, et non un « tout est bon » ou « tout est à jeter ».
Réparer a du sens quand les défauts sont isolés : une table ouverte, une clé au mauvais endroit, une fonction à resserrer. Refaire a du sens quand les politiques se contredisent d’une table à l’autre et que chaque correction en casse une autre. Dans ce cas, on répare la structure, pas les symptômes. Un grand chantier de reconstruction demande une équipe, et ce n’est pas ce que je propose.
Que fais-je, et combien ça coûte ?
L’audit : 490 €, 3 jours ouvrés. Vous me donnez un accès en lecture seule. Je lis le schéma, les politiques et les fonctions, je lance l’application et je teste avec de vrais comptes qui peut atteindre quelles données. Vous recevez un verdict écrit conserver, réparer ou réécrire pour chaque partie, les points dangereux en premier, et un appel de 30 minutes. Le verdict est à vous : vous pouvez le confier à n’importe quel développeur. Le détail est sur la page audit d’application.
Les corrections : un forfait mensuel. Si vous voulez que je fasse le travail, il passe par un abonnement mensuel, et les 490 € sont déduits du premier mois si vous vous abonnez dans les 30 jours. Pour une application à reprendre dans son ensemble, voyez la reprise de projet.
Ce que je ne suis pas : une équipe pour une grosse reconstruction, ni un testeur d’intrusion qui délivre un certificat.
Mon cas similaire
En octobre 2026, un fondateur m’a demandé une revue de sécurité d’une journée pour une application web créée avec Lovable sur Supabase. Le défaut se trouvait côté Supabase, dans la question de qui pouvait accéder aux données. Je l’ai corrigé le jour même et j’ai passé les changements en revue avec le client lors d’un appel vidéo. Son avis figure en haut de cette page.
Vous avez une application Supabase cassée ou avec de vrais utilisateurs ? Écrivez-moi son adresse et ce qui vous inquiète le plus, et nous trouverons ensemble la meilleure solution pour vous.
Dites-moi ce qui ne va pas
Envoyez l'adresse de l'application et ce qui vous inquiète. Je vous réponds sous un jour avec ce que je vérifierais en premier et laquelle des cinq options convient.
Écrivez-moi