TL;DR
Supabase tukee GDPR:n mukaisia sovelluksia ja tarjoaa Data Processing Agreementin, mutta se ei tee sovelluksestasi vaatimustenmukaista. Valitsemassasi regionissa ovat Postgres-tietokanta, Auth, Storage-tiedostot ja varmuuskopiot. Neljä asiaa toimii sen ulkopuolella: Storage CDN -välimuisti, Edge Functions, ellet kiinnitä niitä, alustan lokit ja tukipääsy. Jos tarvitset EU:n, valitse Irlanti, Pariisi, Frankfurt tai Tukholma, älä yleistä “Europe”-vaihtoehtoa, joka voi päätyä myös Lontooseen tai Zürichiin. Regionia ei voi vaihtaa myöhemmin: siirto tarkoittaa uutta projektia ja migraatiota. Lovable Cloud toimii samoin ja valitsee sinua lähimmän regionin, ellet valitse itse.
Olen Denys, full-stack- ja tekoäly-insinööri, ja useimmat rakentamani tai korjaamani sovellukset pyörivät Supabasella. Eurooppalaiset asiakkaat kysyvät ensin kaksi asiaa: onko Supabase GDPR-yhteensopiva ja missä data sijaitsee? Tämä artikkeli vastaa molempiin Supabasen ja Lovablen omien dokumenttien pohjalta, jotka luin 29. lokakuuta 2026, sekä näyttää komennot, joilla tarkistan projektin.
Onko Supabase GDPR-yhteensopiva?
Supabasen GDPR guide esittää asian jaettuna vastuuna: Supabase suojaa infrastruktuurin, ja sinä vastaat sovelluksesi tietojenkäsittelystä, suostumusvirroista ja pääsynhallinnasta. GDPR:n termein Supabase on tallentamasi datan henkilötietojen käsittelijä (processor), ja sen Data Processing Addendum on sopimus, joka sen sanoo. Sama dokumentti nimeää Supabasen rekisterinpitäjäksi (controller) yhdelle kategorialle: käyttödatalle, jota se kerää alustan ylläpitoon.
Kaksi tämän DPA:n kohtaa on käytännössä tärkeää:
- Region. Kun kerrot Supabaselle, että dataa käsitellään regionissa, se tallentaa ja käsittelee sitä ensisijaisesti siellä, ellei laki, omat ohjeesi tai pyytämäsi palvelu vaadi muuta.
- Alikäsittelijät. Valtuutat Supabasen alikäsittelijälistan etukäteen, ja Supabase ilmoittaa muutoksista 30 päivää ennen. Muutokset voi tilata samalla sivulla. Listalla ovat AWS ja Cloudflare hostingiin sekä palveluntarjoajat tukeen, virheseurantaan ja tilin käyttäjille lähetettäviin viesteihin.
Missä Supabase säilyttää datasi?
Data residency FAQ ja regionsivu jakavat asian näin:
| Projektisi osa | Missä sitä käsitellään |
|---|---|
| Postgres-tietokanta ja sen varmuuskopiot | Valitsemasi AWS-region |
| Auth (käyttäjät, istunnot) | Valitsemasi region |
| Storage-tiedostot alkuperäispaikassa | Valitsemasi region |
| Storage CDN -välimuisti | Maailmanlaajuisesti, välimuistissa Cloudflarella |
| Edge Functions | Kutsujaa lähimmässä reunassa, ellet kiinnitä niitä regioniin |
| Alustan lokit ja telemetria | Regionisi ulkopuolella; lokit tallennetaan EU:n datakeskuksiin |
| Tukipääsy | Globaali tukitiimi, kun pyydät apua tai tietoturvapoikkeaman aikana, kirjataan lokiin |
| Tili- ja laskutustietosi | Supabasen keskusjärjestelmissä; tässä Supabase on rekisterinpitäjä |
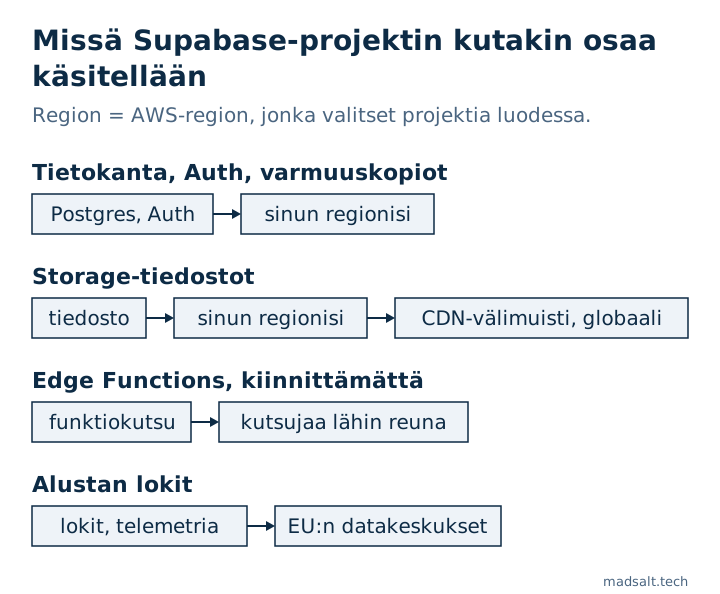
FAQ vastaa suoraan esitettyyn kysymykseen: Supabase ei takaa, ettei datasi koskaan poistu regionista. Tietokantasi ja varmuuskopiot pysyvät; taulukon alimmat neljä kategoriaa voivat poistua.
Mitkä Supabasen regionit ovat EU:ssa?
Neljä tiettyä regionia on EU:n sisällä: West EU (Ireland) eu-west-1, West EU (Paris) eu-west-3, Central EU (Frankfurt) eu-central-1 ja North EU (Stockholm) eu-north-1. London eu-west-2 ja Zurich eu-central-2 ovat Euroopassa ja niillä on GDPR-riittävyyspäätökset, mutta ne eivät ole EU:n jäsenvaltioita.
Tällä erolla on merkitystä projektia luodessa. Yleinen “Europe”-vaihtoehto antaa Supabasen valita saatavilla olevan eurooppalaisen regionin kapasiteetin mukaan, ja regions guide varoittaa, että se voi olla London tai Zurich. Jos sopimuksesi tai asiakkaasi sanoo “data pysyy EU:ssa”, valitse tietty EU-region. Vielä yksi yksityiskohta, jos luotat alueellisiin Edge Functioneihin: regionsivu kertoo, että funktion kiinnittäminen regioniin ei ole mahdollista Ohiossa eikä Tukholmassa.
Miten tarkistat projektisi regionin?
Dashboardissa region näkyy projektin asetuksissa. Terminaalista Supabase CLI listaa jokaisen projektin, johon sinulla on pääsy, regioneineen:
supabase projects list
supabase projects list -o json   # each project has a "region" field, e.g. "eu-west-1"
Ajoin tämän omalla tililläni CLI-versiolla 2.109.1: jokainen projekti palautti AWS-regionin koodin, joten nopea silmäys näyttää, onko jokin projekti EU:n ulkopuolella.
Voiko sen vaihtaa? Ei. Supabasen troubleshooting-huomautus kertoo, että projekti on sidottu regioniinsa infrastruktuuritasolla. Siirto tarkoittaa uuden projektin luomista kohderegioniin ja migraatiota sinne, sitten API URL:n ja avainten päivittämistä sovelluksessa sekä kolmannen osapuolen kirjautumissalaisuuksien kopiointia käsin. Projektin siirto toiselle organisaatiolle ei myöskään muuta regionia.
Onko Lovable Cloud GDPR-yhteensopiva?
Lovable Cloud -sovelluksen backend toimii samalla mallilla, joten samat kysymykset pätevät, vain Lovablen asetukset edessä. Lovablen backend docsin, database docsin ja DPA-sivun mukaan:
- Region on yksi näistä: Americas, Europe tai Asia Pacific, valitaan kun backend otetaan käyttöön. Ylläpitäjän asettama työtilan oletus voittaa (Business- ja Enterprise-paketit). Muuten Lovable käyttää omaa asetustasi “where project data is stored”, ja ilman sitä sinua lähintä regionia.
- Et ehkä koskaan näe sitä. Kun Enable Cloud on “Always allow”, Lovable luo backendin siihen regioniin kysymättä. Vain “Ask each time” näyttää regionin ensin.
- Sitä ei voi vaihtaa. Lovable sanoo suoraan, että projektin regionia ei voi vaihtaa eikä olemassa olevaa projektia voi siirtää.
- Tarkista se kohdasta More → Database → Manage → Settings, riviltä Database location, esimerkiksi “Europe (Frankfurt)”.
- Itse sivustoa tarjoillaan globaalisti, regionista riippumatta; region koskee vain backendiä.
- Tekoälypyynnöt ovat erikseen. Tekoälymallipyyntöjen pitäminen EU:ssa on asetus nimeltä EU inference, Enterprise-työtiloissa.
- DPA kuuluu Business- ja Enterprise-paketteihin.
Eli jos otit backendin käyttöön työskennellessäsi Euroopan ulkopuolella eikä sinulla ole omaa asetusta, backend voi sijaita toisessa regionissa, ja “Always allow” -asetuksella Lovable ei kysy. Tarkista Database location -rivi ennen kuin ensimmäinen oikea käyttäjä rekisteröityy.
Mitä region ei ratkaise
Supabasen oma opas sanoo sen: regionin valinta on datan sijainnin hallintakeino eikä se yksin tee sovelluksesta GDPR-vaatimustenmukaista. Useimmin löytämäni aukot ovat sovelluksessa, eivät alustassa:
- Henkilötiedot, jotka kuka tahansa voi lukea. Taulu, jossa RLS on pois, tai policy, joka sallii kaikki rivit, tarjoilee nimet ja sähköpostit kenelle tahansa, jolla on julkinen avain. Ilmainen Supabasen tietoturvatarkistus merkitsee taulut ilman RLS:ää, policyt, jotka sallivat kaikki rivit, ja arkaluonteisen näköiset sarakkeet, jotka anonyymit vierailijat voivat lukea.
- Tilit, jotka on luotu jonkun toisen osoitteella. Kun sähköpostivahvistus on pois, kuka tahansa voi rekisteröityä osoitteella, jota hän ei omista.
- Tiedostot julkisissa bucketeissa. Julkinen bucket tarjoilee jokaisen tiedoston kenelle tahansa, jolla on sen URL, ja CDN tallentaa sen välimuistiin maailmanlaajuisesti.
- Käsittelijät, jotka lisäsit itse. Jokainen sähköposti-, SMS-, tekoäly- tai analytiikkapalvelu, jota Edge Functionisi kutsuvat, on sinun käsittelijäsi, ei Supabasen, ja tarvitsee oman sopimuksensa.
- Poisto ja säilytys. Poistopyyntö epäonnistuu, jos vierasavaimet estävät sisältöä kirjoittaneen käyttäjän poistamisen, ja lokit, jotka säilyttävät osoitteita ikuisesti, ovat säilytysongelma.
Käyn kaksi viimeistä ja vielä neljä läpi Lovable-sovelluksen tietoturvatarkistuslistani GDPR-osiossa. Siitä, mitä Supabase sertifioi GDPR:n lisäksi, katso onko Supabase turvallinen?. Tämä artikkeli ei ole oikeudellista neuvontaa; tietosuojavastaavasi tai juristisi päättää, mitä käsittelysi vaatii.
Etkö ole varma, missä sovelluksesi data on?
Tarkistan mielelläni regionin ja pääsysäännöt kanssasi. Ei myyntipuhetta.
Ota yhteyttä