TL;DR
Otin 1 170 julkista GitHub-repositoriota, joissa on Supabase-migraatioita, ajoin jokaisen tuoreeseen Supabase-tietokantaan offline-hiekkalaatikossa ja suoritin samat 15 tietokantasääntöä, jotka ilmainen checkerini ajaa live-projekteille. 568 projektia meni läpi ilman virheitä: 15 624 taulua public-skeemassa. 134:llä niistä (23,6 %) on vähintään yksi taulu, jossa RLS on pois päältä ja jota julkinen avain voi lukea ja muuttaa. 8,8 %:lla on policy, joka antaa kirjautumattoman kävijän päivittää tai poistaa minkä tahansa rivin, 10,9 %:lla policy sallii lisätä mitä tahansa ja 12,0 % paljastaa näkymän, joka ohittaa RLS:n. Lovablessa tehdyissä projekteissa on vähemmän tauluja ilman RLS:ää (9,1 %), mutta ne kirjoittavat truen policyihin kahdesta kolmeen kertaa useammin. Supabasen 30. lokakuuta tekemän muutoksen jälkeen luodussa projektissa samat migraatiot jättävät auki 3,6 % 22,7 %:n sijaan. Kolme SQL-kyselyä lopussa näyttää, missä oma projektisi on.
Suurin osa Supabasen tietoturvaneuvoista sanoo saman: ota RLS käyttöön, kirjoita policyt, tarkista Advisor. Halusin tietää, kuinka usein oikeat projektit todella erehtyvät, mitattuna joka kerta samalla tavalla, en niistä muutamasta apista, joita ihmiset postaavat Redditiin. Julkisessa GitHubissa on tuhansia Supabase-projekteja koko migraatiohistorioineen, joten rakensin niistä jokaisen, jonka pystyin, ja katsoin tietokantaa, jonka migraatiot jättävät jälkeensä.
Miten testasin 568 projektia?
Hain GitHubista SQL-tiedostoja kansiosta supabase/migrations, jotka sisältävät create table, tiedostokoon mukaan viipaloituina haun rajan ohittamiseksi. Tuloksena oli 8 914 repositoriota, forkit pois lukien. Niistä otin kiinteän pseudosatunnaisen otoksen, järjestettynä repositorion nimen hashin mukaan, ja latasin jokaisesta vain migraatiokansion ja package.jsonin.
| Vaihe | Projektit |
|---|---|
| Repositoriot, joissa on Supabase-migraatioita (GitHubin koodihaku, 7.11.2026) | 8 914 |
| Ladattu otos | 1 170 |
| Mitattu, tarkat kaksoiskappaleet poistettuna | 1 168 |
| Mallipohjat ja Supabasen omat repositoriot poistettu | 9 |
| Migraatiot, jotka päättyvät virheeseen tuoreessa tietokannassa | 567 |
Ei tauluja public-skeemassa |
8 |
| Käyttävät Supabasen automaattista RLS-triggeriä (suljettu pois, ks. rajoitukset) | 16 |
| Analysoitu | 568 |
Jokainen projekti ajettiin omassa tuoreessa tietokannassaan Docker-kontissa ilman verkkoyhteyttä, rakennettuna paikallisen Supabase-stackin dumpista (CLI 2.109.1, Postgres 17.6, oikeat auth- ja storage-skeemat). Migraatiot ajettiin tiedostonimien järjestyksessä postgres-roolilla, joka ei ole Supabasessa superuser ja jota myös supabase db push käyttää. Mitään repositoriosta ei koskaan ajettu kontin ulkopuolella.
Syntyneeseen tietokantaan ajoin katalogikyselyt ja Supabase security checkerini 15 tietokantasääntöä muuttamattomina. Asetukset, jotka ovat tietokannan ulkopuolella, kuten sähköpostin vahvistus tai vuotaneiden salasanojen suojaus, eivät näy migraatioista, joten nuo säännöt on jätetty pois.
Lähes puolet projekteista kaatuu virheeseen ennen viimeistä migraatiota. Tavallisia syitä ovat seed-data, joka viittaa käyttäjiin, jotka ovat olemassa vain tekijän omassa projektissa, dashboardissa käsin luodut objektit, joihin viitataan myöhemmin, ja migraatiot, jotka eivät ole koskaan toimineet puhtaassa tietokannassa. Raportoin vain projektit, jotka menivät läpi ilman virheitä.
Mitä löysin?
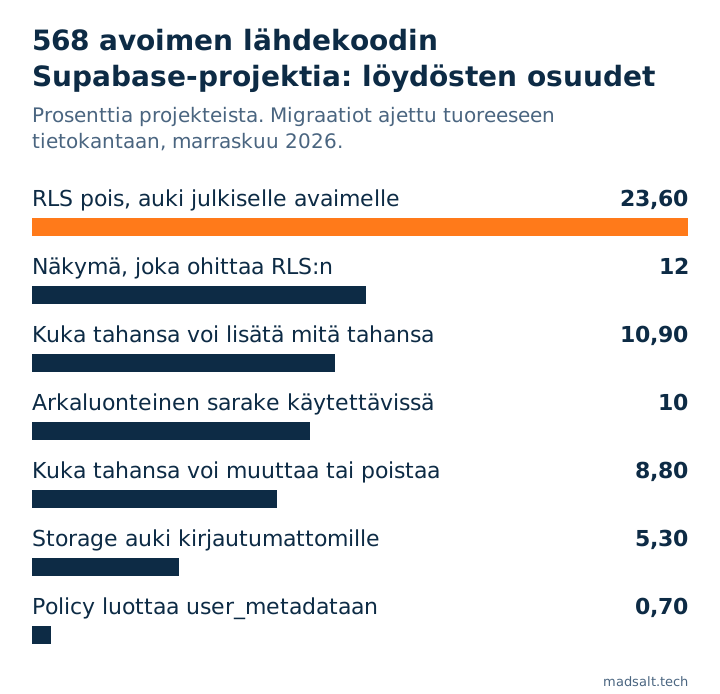
| Löydös | Kaikki (568) | Tehty Lovablessa (66) | Muut (502) |
|---|---|---|---|
| Vähintään yksi taulu, jossa RLS on pois päältä ja jota julkinen avain voi lukea ja muuttaa | 23,6 % | 9,1 % | 25,5 % |
Policy antaa kirjautumattomien kävijöiden päivittää tai poistaa minkä tahansa rivin (using (true)) |
8,8 % | 15,2 % | 8,0 % |
Policy antaa kirjautumattomien kävijöiden lisätä mitä tahansa (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
public-skeeman näkymä, joka ohittaa taulujensa RLS:n |
12,0 % | 7,6 % | 12,5 % |
| Kirjautumattomille kävijöille avoin storage-policy | 5,3 % | 12,1 % | 4,4 % |
| Arkaluonteiselta kuulostavan nimen sarake, johon pääsee API:n kautta | 10,0 % | 16,7 % | 9,2 % |
Policy, joka luottaa user_metadataan |
0,7 % | 0 % | 0,8 % |
Kaikista 15 624 taulusta 8,5 %:ssa RLS on pois päältä. Se kuulostaa pieneltä, kunnes laskee projekteittain: yhdellä appilla neljästä on vähintään yksi tällainen taulu, ja oletusgranteilla, joita Supabase käytti 30. lokakuuta 2026 asti, julkinen avain voi lukea ja kirjoittaa jokaisen sen rivin.
Taulut, joille kukaan ei ottanut RLS:ää käyttöön
Jokaisessa viidessä käsin avaamassani projektissa mikään migraatio ei koskaan ajanut alter table … enable row level security avoimelle taululle. Yhdessä projektissa oli 31 taulua eikä RLS:ää yhdessäkään. Näissä tauluissa on kaikenlaista: viitelistoja kuten maita, mutta myös laskureita, tapahtumia, myyntejä ja profiileja. Muistiinpano RLS disabled in public selittää, mitä Advisorin varoitus tarkoittaa ja miten sen sulkee rikkomatta appia.
Policyt, jotka sanovat true
Policy, jossa on using (true) komennolla update tai delete, tarkoittaa, että jokainen kävijä, jolla on julkinen avaimesi, voi muuttaa tai poistaa jokaisen rivin. Vähintään yksi tällainen on 8,8 %:lla projekteista. with check (true) komennolla insert on yleisempi, 10,9 %, ja joskus tarkoituksellinen, esimerkiksi odotuslistassa tai yhteydenottolomakkeessa. Laskin vain kirjaimellisen truen: policy, joka kutsuu apufunktiota kuten is_member(team_id), on suojattu funktion sisällä, joten se ei ole näissä luvuissa. using (true) -muistiinpano näyttää, miten tarkoituksellisen tapauksen erottaa vahingosta.
Näkymät, jotka ohittavat RLS:n
public-skeeman näkymä ajetaan omistajansa oikeuksilla, ellei se ole luotu asetuksella security_invoker = true, joten se palauttaa rivejä, jotka taulun omat policyt piilottaisivat. Vähintään yksi tällainen on 12,0 %:lla projekteista.
Ovatko Lovablessa tehdyt projektit huonompia?
Eivät siinä mielessä kuin odotin. Laskin projektin tehdyksi Lovablessa, kun sen package.json listaa lovable-taggerin tai vähintään puolet sen migraatiotiedostoista kantaa Lovablen nimimuotoa <timestamp>_<uuid>.sql. Näissä projekteissa on vähemmän tauluja ilman RLS:ää, 9,1 % verrattuna 25,5 %:iin. Ne kirjoittavat truen policyihin kuitenkin paljon useammin: 15,2 % antaa kenen tahansa päivittää tai poistaa rivejä, 28,8 % antaa kenen tahansa lisätä ja 12,1 % avaa storage-policyn kirjautumattomille kävijöille. Vain 66 Lovable-projektia meni läpi ilman virheitä, kun taas 152 kaatui virheeseen, usein tekijän omille käyttäjille tehtyyn seed-dataan, joten pidä Lovable-saraketta suuntana, jonka marginaali on noin kahdeksan prosenttiyksikköä kumpaankin suuntaan.
Korjaako 30. lokakuuta tehty muutos tämän?
Supabasen breaking change lopettaa automaattisten granttien antamisen public-skeeman uusille tauluille API-rooleille; mitä se rikkoo, testasin tässä artikkelissa. Ajoin 433 projektia toisen kerran uusilla oletuksilla, niin kuin vaihdon jälkeen luotu projekti alkaa. 194 niistä meni läpi ilman virheitä molemmilla kerroilla.
| Samat 194 projektia | Vanhat oletukset | Uudet oletukset |
|---|---|---|
| Vähintään yksi taulu, jossa RLS on pois päältä ja jota julkinen avain voi lukea ja muuttaa | 44 (22,7 %) | 7 (3,6 %) |
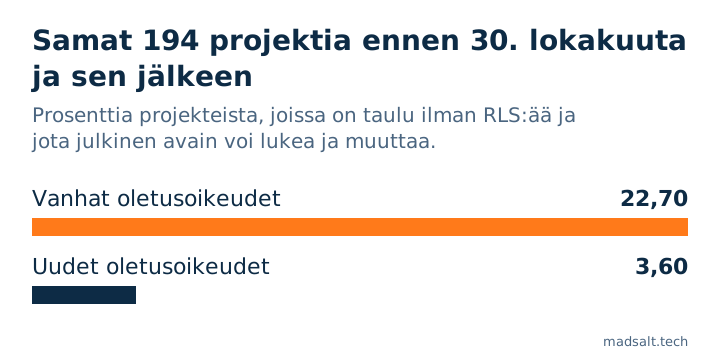
Eli kyllä, uusien taulujen osalta se sulkee suurimman osan aukosta: taulu, jolle kukaan ei antanut granttia, on tavoittamaton, olipa RLS päällä tai ei. Seitsemän projektia, jotka pysyvät auki, antavat API-rooleille pääsyn itse migraatioissaan, mikä tuo vanhan altistuksen heti takaisin. Ja vaihto muuttaa vain sitä, mitä uudet taulut saavat: projekti, jolla on jo avoin taulu, pitää sen avoimena, joten alla oleva ensimmäinen kysely pätee jokaiseen olemassa olevaan projektiin.
Miten varmistin, että luvut ovat oikein?
Ennen kuin luotin mihinkään tulokseen, rakensin testiprojektin, johon istutin kuusi ongelmaa (taulu ilman RLS:ää, using (true) -policyt, näkymä ilman security_invokeria, security definer -funktio, jota kuka tahansa voi kutsua, user_metadataa lukeva policy, julkinen bucket anonyymeillä latauksilla) ja kaksi oikein suojattua taulua. Putken piti löytää kaikki kuusi ja kumpikaan kahdesta. Ensimmäiset ajot eivät onnistuneet: säännöt tarvitsevat listan API-skeemoista, jonka live-projekti antaa ja hiekkalaatikko ei, ja hiekkalaatikon admin-rooli tulosti policyihin uid() muodon auth.uid() sijaan, mikä sai turvalliset policyt näyttämään avoimilta. Molemmat on korjattu, mittasin jokaisen projektin uudelleen ja avasin kustakin löydöksestä otoksia käsin.
Mitä tämä tutkimus ei näe
- Migraatiot eivät ole live-tietokanta. Kaikki, mitä dashboardissa on muutettu eikä koskaan kirjoitettu migraatioon, on täällä näkymätöntä, molempiin suuntiin.
- Projektit, jotka julkaisevat migraationsa GitHubissa, eivät ole kaikki Supabase-projekteja. Moni on opiskelu- tai sivuprojekti.
- Lähes puolet otoksesta ei mennyt läpi ilman virheitä, eikä se ole luvuissa. Nämä projektit voivat olla turvallisempia tai turvattomampia.
- Projektit, jotka ottivat käyttöön Supabasen automaattisen RLS-triggerin, saavat RLS:n uusille tauluille ilman, että mikään migraatio sanoo sitä. Suljin pois 16, jotka viittaavat siihen; muut voivat käyttää sitä ilman jälkeä tiedostoissaan.
- Repositorioiden nimiä ei julkaista. Data on peräisin julkisesta, ei-henkilökohtaisesta tiedosta GitHubin Acceptable Use Policies -ehtojen tutkimuskohdan nojalla.
Miten tarkistat oman projektisi?
Aja nämä SQL Editorissa. Jokainen palautti testiprojektissani täsmälleen istutetun ongelman eikä mitään muuta.
Taulut, joissa RLS on pois päältä, ja pääseekö julkinen avain niihin:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Policyt, jotka antavat kirjautumattomien kävijöiden kirjoittaa ilman mitään ehtoa:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Näkymät, jotka ohittavat RLS:n:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Tyhjä tulos kaikista kolmesta on hyvä alku, ei puhdas terveystodistus. Ensimmäisen kyselyn kattaa RLS:n käyttöönotto, toisen RLS-policyjen esimerkit, ja RLS:n testaaminen näyttää, miten todistat, ettei yksi käyttäjä voi lukea toisen rivejä. Laajempaan kuvaan katso onko Supabase turvallinen ja Lovable-sovelluksen tietoturvatarkistuslista.
Vastaava tapaukseni
Rakentaessani tuntiseurannan tilintarkastusyhteisölle löysin 4 virhettä, joita mikään näyttö ei näyttänyt, muun muassa luottamuksellisen asiakkaan, joka vuosi raporttisummien ja tunnisteiden lukumäärien kautta. Kaikki käyttöoikeussäännöt ovat nyt tietokannassa ja testataan ennen jokaista julkaisua; koko tarina on tilintarkastusyhteisön tapauksessa.
Haluatko tietää, missä oma projektisi on? Kirjoita minulle, niin tarkistamme sen samalla tavalla.
Missä projektisi on?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulleLähteet
- GitHubin koodihaku ja repositoriodata, 7.11.2026; otos ja putki kuvattu yllä.
- Supabase, Securing your API: default privileges, luettu 7.11.2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.