Lühidalt
Võtsin 1 170 avalikku GitHubi repositooriumi, kus on Supabase’i migratsioonid, rakendasin igaühe värskel Supabase’i andmebaasil võrguühenduseta liivakastis ja jooksutasin sama 15 andmebaasireeglit, mida minu tasuta checker jooksutab elavatel projektidel. 568 projekti rakendus puhtalt: 15 624 tabelit skeemis public. 134 projektil (23,6%) on vähemalt üks tabel, millel RLS on väljas ja mida avalik võti saab lugeda ja muuta. 8,8%-l on policy, mis lubab sisselogimata külastajal uuendada või kustutada iga rida, 10,9%-l lubab see lisada mida tahes ja 12,0%-l on vaade, mis jätab RLS-i vahele. Lovable’is tehtud projektidel on vähem tabeleid ilma RLS-ita (9,1%), aga nad kirjutavad true policy’desse kaks kuni kolm korda sagedamini. Projektis, mis on loodud pärast Supabase’i 30. oktoobri muudatust, jätavad samad migratsioonid lahti 3,6% 22,7% asemel. Kolm SQL-päringut lõpus näitavad, kus teie oma projekt seisab.
Enamik Supabase’i turvanõuandeid ütleb sama: lülitage RLS sisse, kirjutage policy’d, vaadake Advisorit. Tahtsin teada, kui sageli päris projektid selles tegelikult eksivad, mõõdetuna iga kord samal viisil, mitte käputäie rakenduse järgi, mida inimesed Redditis postitavad. Avalikul GitHubil on tuhandeid Supabase’i projekte täieliku migratsiooniajalooga, nii et ehitasin üles nii mitu kui suutsin ja vaatasin andmebaasi, mille migratsioonid maha jätavad.
Kuidas ma 568 projekti testisin?
Otsisin GitHubist SQL-faile kaustas supabase/migrations, mis sisaldavad create table, jaotades faili suuruse järgi, et ületada otsingupiir. See andis 8 914 repositooriumi, forkid välja arvatud. Neist võtsin fikseeritud pseudojuhusliku valimi, järjestatud repositooriumi nime hashi järgi, ja laadisin igaühest alla ainult migratsioonide kausta ja package.json-i.
| Samm | Projekte |
|---|---|
| Repositooriumid Supabase’i migratsioonidega (GitHubi koodiotsing, 7. november 2026) | 8 914 |
| Allalaaditud valim | 1 170 |
| Mõõdetud pärast täpsete duplikaatide eemaldamist | 1 168 |
| Eemaldatud mallid ja Supabase’i enda repositooriumid | 9 |
| Migratsioonid, mis peatuvad värskel andmebaasil veaga | 567 |
Skeemis public pole tabeleid |
8 |
| Kasutavad Supabase’i automaatset RLS-triggerit (välja jäetud, vt piirangud) | 16 |
| Analüüsitud | 568 |
Iga projekt jooksis oma värskes andmebaasis Dockeri konteineris ilma võrguühenduseta, ehitatud kohaliku Supabase’i pinu dumpist (CLI 2.109.1, Postgres 17.6, päris auth- ja storage-skeemidega). Migratsioonid jooksid failinimede järjekorras rollina postgres, mis pole Supabase’is superuser, ja sama rolli kasutab ka supabase db push. Midagi repositooriumidest ei jooksnud kunagi väljaspool seda konteinerit.
Tekkinud andmebaasil jooksutasin kataloogipäringuid ja oma Supabase security checkeri 15 andmebaasireeglit muutmata kujul. Seaded, mis asuvad andmebaasist väljas, näiteks e-posti kinnitus või lekkinud paroolide kaitse, pole migratsioonidest näha, seega need reeglid on välja jäetud.
Peaaegu pooled projektid peatuvad veaga enne viimast migratsiooni. Tavalised põhjused on seed-andmed, mis viitavad kasutajatele, kes on olemas ainult autori projektis, dashboardis käsitsi loodud objektid, millele hiljem viidatakse, ja migratsioonid, mis polnud puhtal andmebaasil kunagi tööle läinud. Esitan ainult need projektid, mis rakendusid puhtalt.
Mida ma leidsin?
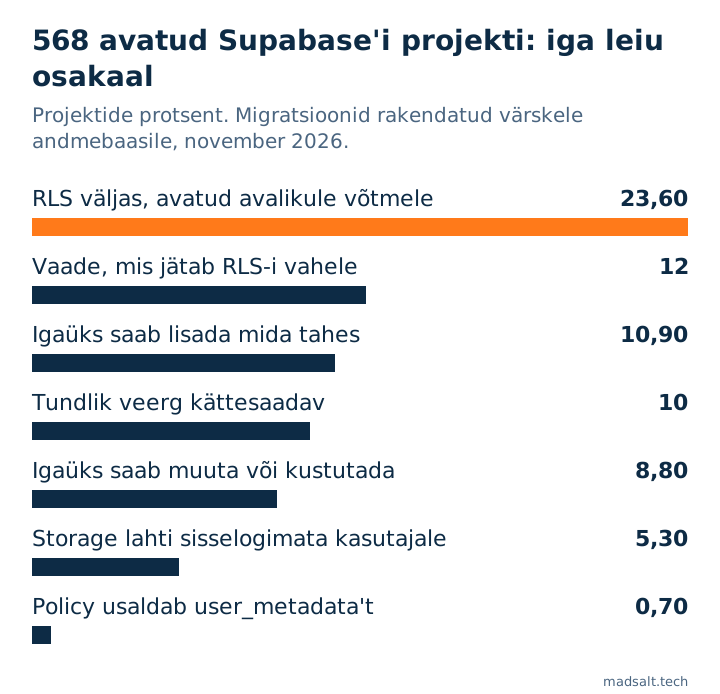
| Leid | Kõik (568) | Lovable’is tehtud (66) | Muud (502) |
|---|---|---|---|
| Vähemalt üks tabel, millel RLS on väljas ja mida avalik võti saab lugeda ja muuta | 23,6% | 9,1% | 25,5% |
Policy lubab sisselogimata külastajatel uuendada või kustutada iga rida (using (true)) |
8,8% | 15,2% | 8,0% |
Policy lubab sisselogimata külastajatel lisada mida tahes (with check (true)) |
10,9% | 28,8% | 8,6% |
Vaade skeemis public, mis jätab oma tabelite RLS-i vahele |
12,0% | 7,6% | 12,5% |
| Storage’i policy, mis on avatud sisselogimata külastajatele | 5,3% | 12,1% | 4,4% |
| Tundliku väljanägemisega nimega veerg, mis on API kaudu kättesaadav | 10,0% | 16,7% | 9,2% |
Policy, mis usaldab user_metadata’t |
0,7% | 0% | 0,8% |
Kõigist 15 624 tabelist on 8,5%-l RLS väljas. See kõlab väikesena, kuni loete projektide kaupa: igal neljandal rakendusel on vähemalt üks selline tabel ja Supabase’i 30. oktoobrini 2026 kehtinud vaikegrantidega saab avalik võti selle iga rida lugeda ja kirjutada.
Tabelid, millel keegi RLS-i sisse ei lülitanud
Igas viiest projektist, mille käsitsi avasin, ei jooksutanud ükski migratsioon kunagi alter table … enable row level security lahtisel tabelil. Ühes projektis oli 31 tabelit ja RLS mitte ühelgi. Mida need tabelid sisaldavad, on erinev: viiteloendid nagu riigid, aga ka loendurid, sündmused, müügid ja profiilid. Märge RLS disabled in public selgitab, mida Advisori hoiatus tähendab ja kuidas selle sulgeda rakendust katki tegemata.
Policy’d, mis ütlevad true
Policy using (true) käskudel update või delete tähendab, et iga külastaja teie avaliku võtmega saab iga rida muuta või kustutada. 8,8%-l projektidest on vähemalt üks. with check (true) käsul insert on sagedasem, 10,9%, ja mõnikord tahtlik, näiteks ootelehe või kontaktivormi jaoks. Lugesin ainult sõna-sõnalist true’d: policy, mis kutsub abifunktsiooni nagu is_member(team_id), on kaitstud funktsiooni sees, seega neis numbrites seda pole. using (true) märge näitab, kuidas tahtlikku juhtumit õnnetusest eristada.
Vaated, mis jätavad RLS-i vahele
Vaade skeemis public jookseb omaniku õigustega, kui seda pole loodud security_invoker = true-ga, seega tagastab see ridu, mida tabeli enda policy’d varjaksid. 12,0%-l projektidest on vähemalt üks.
Kas Lovable’is tehtud projektid on hullemad?
Mitte nii, nagu ootasin. Lugesin projekti Lovable’is tehtuks, kui selle package.json loetleb lovable-tagger’i või vähemalt pooltel migratsioonifailidest on Lovable’i nimed kujul <timestamp>_<uuid>.sql. Neil projektidel on vähem tabeleid ilma RLS-ita, 9,1% versus 25,5%. Nad kirjutavad aga true policy’desse palju sagedamini: 15,2% lubab igaühel ridu uuendada või kustutada, 28,8% lubab igaühel lisada ja 12,1% avab storage’i policy sisselogimata külastajatele. Puhtalt rakendus ainult 66 Lovable’i projekti, 152 peatus veaga, sageli autori enda kasutajate seed-andmete tõttu, seega võtke Lovable’i veergu kui suunda, mille veapiir on umbes kaheksa protsendipunkti mõlemas suunas.
Kas 30. oktoobri muudatus parandab selle?
Supabase’i breaking change lõpetab uutele public-tabelitele automaatsete grantide andmise API rollidele; mida see katki teeb, testisin selles postituses. Jooksutasin 433 projekti teist korda uute vaikeseadetega, nii nagu algab pärast ümberlülitust loodud projekt. 194 neist rakendus mõlemal korral puhtalt.
| Samad 194 projekti | Vanad vaikeseaded | Uued vaikeseaded |
|---|---|---|
| Vähemalt üks tabel, millel RLS on väljas ja mida avalik võti saab lugeda ja muuta | 44 (22,7%) | 7 (3,6%) |
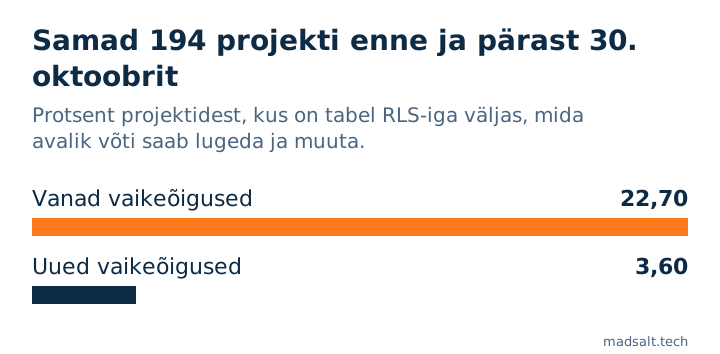
Nii et jah, uute tabelite puhul sulgeb see suurema osa august: tabel, millele keegi granti pole andnud, on kättesaamatu, olenemata RLS-ist. Seitse projekti, mis jäävad lahti, annavad API rollidele ligipääsu ise oma migratsioonides, mis toob vana avatuse otse tagasi. Ja ümberlülitus muudab ainult seda, mida uued tabelid saavad: projekt, kus on juba lahtine tabel, hoiab selle lahti, seega on allolev esimene päring oluline igal olemasoleval projektil.
Kuidas ma veendusin, et numbrid on õiged?
Enne kui ühtegi tulemust usaldasin, ehitasin testprojekti kuue istutatud probleemiga (tabel ilma RLS-ita, using (true) policy’d, vaade ilma security_invoker-ita, security definer funktsioon, mida igaüks saab kutsuda, policy, mis loeb user_metadata’t, avalik bucket anonüümsete üleslaadimistega) ja kahe korrektselt kaitstud tabeliga. Torustik pidi leidma kõik kuus ja kumbagi kahest mitte. Esimesed jooksud ei läinud nii: reeglid vajavad API skeemide loendit, mille elav projekt annab, aga liivakast mitte, ning liivakasti admin-roll printis policy’desse uid() asemel auth.uid(), mistõttu nägid turvalised policy’d välja avatud. Mõlemad on parandatud, iga projekt mõõdeti uuesti ja avasin iga leiu valimeid käsitsi.
Mida see uuring ei näe
- Migratsioonid pole elav andmebaas. Kõik, mida dashboardis muudeti ja migratsiooni kunagi ei kirjutatud, on siin nähtamatu, mõlemas suunas.
- Projektid, mis avaldavad oma migratsioonid GitHubis, pole kõik Supabase’i projektid. Paljud on õppe- ja kõrvalprojektid.
- Peaaegu pool valimist ei rakendunud puhtalt ja pole numbrites. Need projektid võivad olla turvalisemad või vähem turvalised.
- Projektid, mis lülitasid sisse Supabase’i automaatse RLS-triggeri, saavad uutel tabelitel RLS-i ilma, et ükski migratsioon seda ütleks. Jätsin välja 16, mis sellele viitavad; teised võivad seda kasutada ilma jäljeta oma failides.
- Repositooriumide nimesid ei avaldata. Andmed pärinevad avalikust mitteisiklikust infost GitHubi Acceptable Use Policies uurimisklausli alusel.
Kuidas oma projekti kontrollida?
Jooksutage need SQL Editoris. Igaüks tagastas minu testprojektil täpselt istutatud probleemi ja mitte midagi muud.
Tabelid, millel RLS on väljas, ja kas avalik võti pääseb neile ligi:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Policy’d, mis lasevad sisselogimata külastajatel ilma igasuguse tingimuseta kirjutada:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Vaated, mis jätavad RLS-i vahele:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Tühi tulemus kõigil kolmel on hea algus, mitte terviseteatis. Esimest päringut käsitleb kuidas RLS-i sisse lülitada, teist RLS-policy näited ja kuidas RLS-i testida näitab, kuidas tõestada, et üks kasutaja ei saa lugeda teise ridu. Laiema pildi jaoks vaadake kas Supabase on turvaline ja Lovable’i rakenduse turvakontrollnimekirja.
Minu sarnane juhtum
Audiitorfirmale ajaarvestust ehitades leidsin 4 viga, mida ükski ekraan ei näidanud, sealhulgas konfidentsiaalse kliendi, kes lekkis aruannete summade ja siltide arvude kaudu. Kõik ligipääsureeglid on nüüd andmebaasis ja neid testitakse enne iga väljalaset; kogu lugu on audiitorfirma juhtumis.
Soovite teada, kus teie enda projekt seisab? Kirjutage mulle, siis kontrollime seda samamoodi.
Kus teie projekt seisab?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulleAllikad
- GitHubi koodiotsing ja repositooriumide andmed, 7. november 2026; valim ja torustik on kirjeldatud ülal.
- Supabase, Securing your API: default privileges, loetud 7. novembril 2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.