TL;DR
Vzal jsem 1 170 veřejných repozitářů na GitHubu, které obsahují migrace Supabase, každý jsem aplikoval na čistou databázi Supabase v offline sandboxu a pustil na něj stejných 15 databázových pravidel, která můj bezplatný checker spouští na živých projektech. 568 projektů se aplikovalo bez chyby: 15 624 tabulek v public. 134 z nich (23,6 %) má alespoň jednu tabulku s vypnutým RLS, kterou veřejný klíč umí číst i měnit. 8,8 % má politiku, která nepřihlášenému návštěvníkovi dovolí upravit nebo smazat libovolný řádek, 10,9 % mu dovolí vložit cokoli a 12,0 % vystavuje view, které RLS obchází. Projekty vytvořené v Lovable nechávají méně tabulek bez RLS (9,1 %), ale true píšou do politik dvakrát až třikrát častěji. U projektu vytvořeného po změně Supabase z 30. října nechají stejné migrace otevřených 3,6 % místo 22,7 %. Tři SQL dotazy na konci ukážou, jak na tom je váš vlastní projekt.
Většina rad o zabezpečení Supabase říká totéž: zapnout RLS, napsat politiky, zkontrolovat Advisor. Chtěl jsem vědět, jak často se skutečné projekty mýlí, měřeno pokaždé stejným způsobem, a ne podle několika aplikací, které lidé postnou na Redditu. Veřejný GitHub má tisíce projektů se Supabase s celou historií migrací, tak jsem postavil všechny, které se dalo, a podíval se na databázi, kterou migrace zanechají.
Jak jsem otestoval 568 projektů?
Na GitHubu jsem hledal SQL soubory v supabase/migrations, které obsahují create table, a hledání jsem rozdělil podle velikosti souboru, abych obešel limit vyhledávání. Vyšlo 8 914 repozitářů, bez forků. Z nich jsem vzal pevný pseudonáhodný vzorek seřazený podle hashe názvu repozitáře a z každého stáhl jen složku s migracemi a package.json.
| Krok | Projekty |
|---|---|
| Repozitáře s migracemi Supabase (vyhledávání kódu na GitHubu, 7. listopadu 2026) | 8 914 |
| Stažený vzorek | 1 170 |
| Změřeno, po odstranění přesných duplicit | 1 168 |
| Šablony a vlastní repozitáře Supabase odstraněny | 9 |
| Migrace, které na čisté databázi skončí chybou | 567 |
Žádné tabulky v public |
8 |
| Používají automatický RLS trigger Supabase (vyloučeno, viz omezení) | 16 |
| Analyzováno | 568 |
Každý projekt běžel ve vlastní čisté databázi v kontejneru Dockeru bez přístupu k síti, vytvořené z dumpu lokálního stacku Supabase (CLI 2.109.1, Postgres 17.6, se skutečnými schématy auth a storage). Migrace se spouštěly v pořadí názvů souborů pod rolí postgres, která na Supabase není superuser, tedy pod rolí, kterou používá i supabase db push. Nic z repozitáře se nikdy nespustilo mimo tento kontejner.
Na výsledné databázi jsem beze změny pustil katalogové dotazy a 15 databázových pravidel mého Supabase security checkeru. Nastavení mimo databázi, například potvrzení e-mailu nebo ochrana proti uniklým heslům, se z migrací poznat nedá, proto tato pravidla chybí.
Téměř polovina projektů skončí chybou ještě před poslední migrací. Obvyklé příčiny jsou seed data odkazující na uživatele, kteří existují jen v projektu autora, objekty vytvořené ručně v dashboardu a později použité a migrace, které na čisté databázi nikdy nefungovaly. Uvádím jen projekty, které se aplikovaly bez chyby.
Co jsem zjistil?
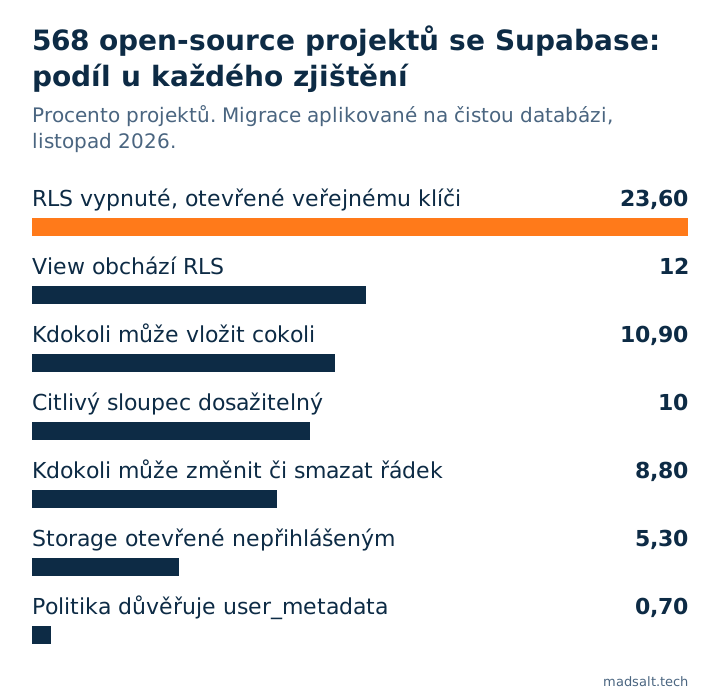
| Zjištění | Všechny (568) | Vytvořené v Lovable (66) | Ostatní (502) |
|---|---|---|---|
| Alespoň jedna tabulka s vypnutým RLS, kterou veřejný klíč umí číst i měnit | 23,6 % | 9,1 % | 25,5 % |
Politika dovolí nepřihlášeným návštěvníkům upravit nebo smazat libovolný řádek (using (true)) |
8,8 % | 15,2 % | 8,0 % |
Politika dovolí nepřihlášeným návštěvníkům vložit cokoli (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
View v public, které obchází RLS svých tabulek |
12,0 % | 7,6 % | 12,5 % |
| Storage politika otevřená nepřihlášeným návštěvníkům | 5,3 % | 12,1 % | 4,4 % |
| Sloupec s citlivě znějícím názvem dosažitelný přes API | 10,0 % | 16,7 % | 9,2 % |
Politika, která důvěřuje user_metadata |
0,7 % | 0 % | 0,8 % |
Ze všech 15 624 tabulek má 8,5 % vypnuté RLS. Zní to málo, dokud nepočítáte po projektech: každá čtvrtá aplikace má alespoň jednu takovou tabulku a s výchozími grants, které Supabase používal do 30. října 2026, může veřejný klíč číst i zapisovat každý její řádek.
Tabulky, kterým nikdo nezapnul RLS
V každém z pěti projektů, které jsem otevřel ručně, žádná migrace nikdy nespustila alter table … enable row level security na otevřené tabulce. Jeden projekt měl 31 tabulek a RLS na žádné z nich. Co tyto tabulky obsahují, se liší: referenční seznamy jako země, ale také počítadla, události, prodeje a profily. Poznámka RLS disabled in public vysvětluje, co varování Advisoru znamená a jak ho zavřít, aniž se rozbije aplikace.
Politiky, které říkají true
Politika s using (true) na update nebo delete znamená, že každý návštěvník s vaším veřejným klíčem může změnit nebo odstranit každý řádek. 8,8 % projektů má alespoň jednu. with check (true) na insert je častější, 10,9 %, a někdy je záměrné, třeba u čekací listiny nebo kontaktního formuláře. Počítal jsem jen doslovné true: politika, která volá pomocnou funkci jako is_member(team_id), je chráněná uvnitř funkce, a v těchto číslech tedy není. Poznámka k using (true) ukazuje, jak záměrný případ odlišit od nehody.
View, která obchází RLS
View v public běží s právy svého vlastníka, pokud není vytvořené se security_invoker = true, takže vrací řádky, které by politiky samotné tabulky skryly. 12,0 % projektů má alespoň jedno.
Jsou projekty vytvořené v Lovable horší?
Ne tak, jak jsem čekal. Projekt jsem počítal jako vytvořený v Lovable, když jeho package.json uvádí lovable-tagger nebo když alespoň polovina jeho migračních souborů nese pojmenování Lovable ve tvaru <timestamp>_<uuid>.sql. Tyto projekty nechávají méně tabulek bez RLS, 9,1 % oproti 25,5 %. Zato mnohem častěji píšou true do politik: 15,2 % dovolí komukoli upravit nebo smazat řádky, 28,8 % dovolí komukoli vkládat a 12,1 % otevře storage politiku nepřihlášeným návštěvníkům. Bez chyby se aplikovalo jen 66 projektů z Lovable, zatímco 152 skončilo chybou, často na seed datech pro vlastní uživatele autora, takže sloupec Lovable berte jako směr, s odchylkou zhruba osm bodů na obě strany.
Opraví to změna z 30. října?
Breaking change Supabase přestává novým tabulkám v public automaticky přidělovat grants pro role API; co se tím rozbije, jsem otestoval v tomto článku. Spustil jsem 433 projektů podruhé s novými výchozími hodnotami, tak jak startuje projekt vytvořený po přepnutí. 194 z nich se aplikovalo bez chyby oba dvakrát.
| Stejných 194 projektů | Stará výchozí nastavení | Nová výchozí nastavení |
|---|---|---|
| Alespoň jedna tabulka s vypnutým RLS, kterou veřejný klíč umí číst i měnit | 44 (22,7 %) | 7 (3,6 %) |
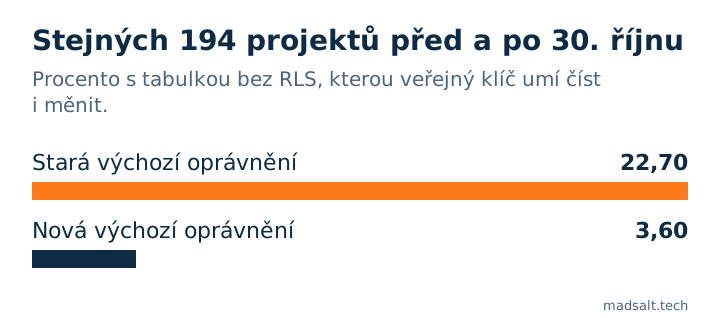
Takže ano, u nových tabulek zavře většinu mezery: tabulka, které nikdo nepřidělil práva, je nedostupná, s RLS i bez něj. Sedm projektů, které zůstávají otevřené, přidělují rolím API přístup samy ve svých migracích, což původní vystavení okamžitě vrátí. A přepnutí mění jen to, co dostanou nové tabulky: projekt, který už otevřenou tabulku má, ji má dál otevřenou, takže první dotaz níže stále platí pro každý existující projekt.
Jak jsem si ověřil, že čísla sedí?
Než jsem jakémukoli výsledku uvěřil, postavil jsem testovací projekt se šesti podstrčenými problémy (tabulka bez RLS, politiky using (true), view bez security_invoker, security definer funkce, kterou může volat kdokoli, politika čtoucí user_metadata, veřejný bucket s anonymními nahráváními) a dvěma správně zabezpečenými tabulkami. Pipeline musela najít všech šest a ani jednu z těch dvou. První běhy to nezvládly: pravidla potřebují seznam schémat API, který živý projekt poskytuje a sandbox ne, a admin role sandboxu vypisovala v politikách uid() místo auth.uid(), takže bezpečné politiky vypadaly otevřeně. Obojí je opraveno, všechny projekty jsem změřil znovu a vzorky každého zjištění jsem ručně otevřel.
Co tato studie nevidí
- Migrace nejsou živá databáze. Cokoli změněné v dashboardu a nikdy nezapsané do migrace je tu neviditelné, v obou směrech.
- Projekty, které zveřejňují migrace na GitHubu, nejsou všechny projekty se Supabase. Mnohé jsou výukové a vedlejší projekty.
- Téměř polovina vzorku se neaplikovala bez chyby a v číslech není. Tyto projekty mohou být bezpečnější i méně bezpečné.
- Projekty, které zapnuly automatický RLS trigger Supabase, mají RLS na nových tabulkách, aniž by to kterákoli migrace říkala. Vyloučil jsem 16, které na něj odkazují; jiné ho mohou používat bez stopy ve svých souborech.
- Názvy repozitářů se nezveřejňují. Data pocházejí z veřejných, neosobních informací podle výzkumné klauzule Acceptable Use Policies GitHubu.
Jak zkontrolovat vlastní projekt?
Spusťte tyto dotazy v SQL Editoru. Každý na mém testovacím projektu vrátil přesně podstrčený problém a nic jiného.
Tabulky s vypnutým RLS a zda se k nim veřejný klíč dostane:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Politiky, které nepřihlášeným návštěvníkům dovolí zapisovat bez jakékoli podmínky:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
View, která obchází RLS:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Prázdný výsledek u všech tří je dobrý začátek, ne potvrzení, že je vše v pořádku. Jak zapnout RLS pokrývá první dotaz, příklady RLS politik druhý a jak testovat RLS ukazuje, jak prokázat, že jeden uživatel nepřečte řádky druhého. Širší obraz najdete v článcích je Supabase bezpečná a bezpečnostní checklist pro aplikace z Lovable.
Můj podobný případ
Při stavbě evidence času pro auditorskou firmu jsem našel 4 chyby, které nezobrazila žádná obrazovka, mimo jiné důvěrného klienta unikajícího přes součty v přehledech a počty štítků. Každé přístupové pravidlo je teď v databázi a testuje se před každým nasazením; celý příběh je v případové studii auditorské firmy.
Chcete vědět, kde je váš vlastní projekt? Napište mi a zkontrolujeme ho stejným způsobem.
Kde je váš projekt?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište miZdroje
- Vyhledávání kódu a data repozitářů na GitHubu, 7. listopadu 2026; vzorek a pipeline popsány výše.
- Supabase, Securing your API: default privileges, přečteno 7. listopadu 2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.