TL;DR
Ano, platforma je bezpečná: Supabase má certifikace SOC 2 Type 2 a ISO 27001, šifruje data v klidu pomocí AES-256 a při přenosu pomocí TLS a od tarifu Team výše podepisuje smlouvy HIPAA. Váš projekt je jiná otázka. Podle modelu sdílené odpovědnosti Supabase jsou přístup k tabulkám, API klíče a nastavení autentizace vaše a platforma dělá přesně to, co tato nastavení říkají. Na mé lokální testovací tabulce jedno nastavení rozhodlo, zda veřejný klíč dostal 0 řádků, nebo všechny 3.
Jsem Denys, full-stack a AI inženýr, a většina aplikací, které stavím nebo opravuji, běží na Supabase. Klienti se ptají „je Supabase bezpečný?“, když myslí „jsou moje data v bezpečí?“. To jsou dvě různé odpovědi, takže je tento článek bere jednu po druhé.
Je platforma Supabase bezpečná?
Stranu platformy auditují třetí strany. Z bezpečnostní stránky a bezpečnostní dokumentace Supabase, čteno 23. října 2026:
| Kontrola | Co Supabase uvádí |
|---|---|
| SOC 2 Type 2 | Auditováno každý rok; zpráva je k dispozici zákazníkům tarifů Team a Enterprise |
| ISO 27001 | Certifikováno; certifikát je k dispozici zákazníkům tarifů Team a Enterprise |
| HIPAA | Podporováno s podepsanou smlouvou Business Associate Agreement a doplňkem HIPAA, tarif Team a výše |
| Šifrování | AES-256 v klidu, TLS při přenosu; přístupové tokeny a klíče jsou šifrovány i na úrovni aplikace |
| Zálohy | Denně u placených projektů; Point in Time Recovery jako doplněk od tarifu Pro |
| Umístění dat | Databáze, Auth a Storage zůstávají v regionu AWS, který si vyberete |
Nic z toho nechrání tabulku, kterou jste nechali otevřenou. Průvodce SOC 2 to říká jasně: shoda Supabase s předpisy se nepřenáší na nic mimo jeho kontrolu.
Co je vaše část?
Model sdílené odpovědnosti Supabase uvádí, co je vždy vaše: váš účet, správa přístupu k databázi a jejím tabulkám, vaše data a uplatňování bezpečnostních kontrol včetně varování, která zvedá Security Advisor. V praxi to jsou čtyři vrstvy nastavení:
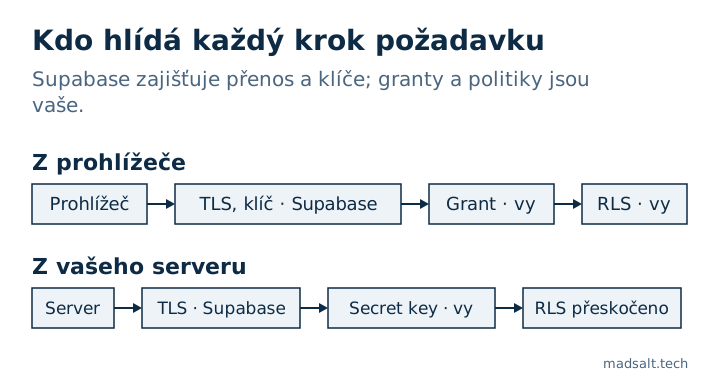
- Kdo se může dotknout tabulky. Granty rozhodují, zda se
anonaauthenticatedk tabulce vůbec dostanou. Politiky RLS rozhodují, k jakým řádkům. - Který klíč kam patří. Publishable key je veřejný záměrně, secret key obchází RLS. Porovnal jsem je v článku Supabase anon key vs service role key.
- Nastavení autentizace. Potvrzení e-mailu, leaked password protection (tarif Pro a výše), minimální délka hesla, MFA, redirect URL, CAPTCHA.
- Všechno kolem databáze. Storage buckety a jejich politiky, funkce
SECURITY DEFINER, Edge Functions používající secret key a to, která schémata Data API vystavuje.
Kolik změní jedno nastavení?
Stejný požadavek jsem poslal na jednu tabulku o třech fiktivních objednávkách na lokálním Supabase (CLI 2.109.1, Postgres 17.6, PostgREST 14.14) s publishable key, jako to dělá prohlížeč:
| Nastavení tabulky | Co dostal veřejný klíč |
|---|---|
| RLS vypnuté | Všechny 3 řádky a vložení vrátilo 201 Created |
| RLS zapnuté, bez politiky | [] |
RLS zapnuté, politika using (true) |
Všechny 3 řádky |
Bez grantu pro anon |
42501 permission denied |
Stejná platforma, stejné šifrování, stejné certifikace. Rozdíl je jeden řádek SQL. Proto „bezpečná platforma“ a prosakující aplikace nejsou v rozporu: CVE-2025-48757 našlo 170 z 1 645 ukázkových aplikací z Lovable, které vydávaly data veřejnému klíči, všechny na téže auditované platformě.
Je Supabase ve výchozím stavu čím dál bezpečnější?
Ano, po krocích. Changelog Supabase z 28. dubna 2026 uvádí přepínač RLS zapnuté ve výchozím stavu, štítek o vystavení Data API, jemné granty po tabulkách a omezení výčtu schémat. Největší krok přichází 30. října 2026: nové tabulky ve stávajících projektech přestanou automaticky dostávat granty Data API, takže zapomenutá tabulka vrátí 42501 místo svých řádků. Stávající tabulky si granty ponechají, takže to nic, co už je otevřené, neopraví. Starší klíče anon a service_role se také do konce roku 2026 ruší ve prospěch publishable a secret klíčů; nový secret key odmítá požadavky z prohlížeče.
Co dalšího přepnutí rozbije a jak projekt zkontrolovat předem: Supabase 30. října: co se rozbije a jak to ověřit.
Jak zkontrolovat vlastní projekt?
Začněte vlastním Security Advisor od Supabase a opravte každé varování. Pak zkontrolujte, co nepokrývá:
- Spusťte bezplatnou Kontrolu zabezpečení Supabase. Připojí se jen pro čtení a ohodnotí projekt podle 46 pravidel zmapovaných na OWASP Top 10:2025: RLS, politiky, views, funkce, granty, storage a nastavení autentizace, s opravným SQL ke každému nálezu.
- Testujte se dvěma uživateli ve dvou firmách. Žádný skener neví, které řádky komu patří; test je v mém checklistu zabezpečení Lovable aplikace.
- Pokud má vaše aplikace role a obrazovku oprávnění, dokažte, že každé políčko oprávnění dělá, co říká, jako v článku jak testovat Supabase RLS.
Takže: Supabase je bezpečné místo pro uložení dat a dává vám nástroje, jak je udržet soukromá. Zda soukromá zůstanou, se rozhoduje ve vašem schématu a vašem nastavení.
Zvažujete Supabase pro projekt?
Rád porovnám zkušenosti, co nastavit jako první. Bez nabídky.
Ozvěte se