Kort sagt
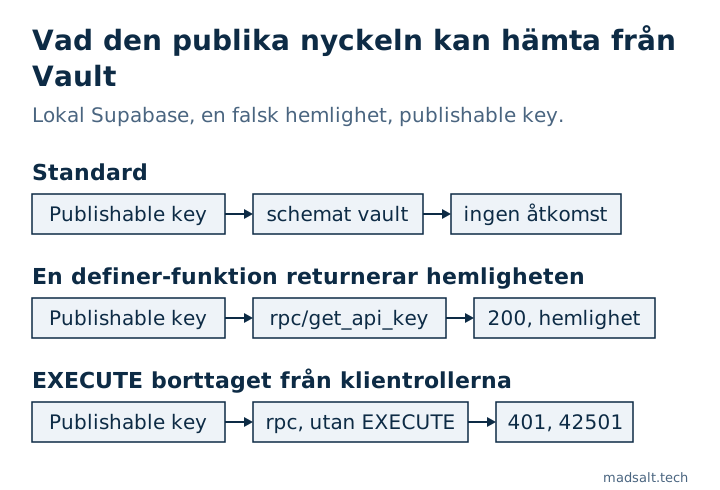
Supabase Vault lagrar hemligheter krypterade och dekrypterar dem via vyn vault.decrypted_secrets. Som standard kan bara service_role och postgres läsa den; på min lokala stack hade anon och authenticated ingen åtkomst alls till schemat vault. Hemligheter läcker på två sätt: en behörighet på Vault till en klientroll, eller en SECURITY DEFINER-funktion i ett exponerat schema som returnerar ett dekrypterat värde. Min testfunktion returnerade en falsk hemlighet till den publika nyckeln med 200; efter att jag tagit tillbaka EXECUTE svarade den 42501.
Min gratis Supabase-säkerhetskontroll har en regel för varje läckväg: “Vault-hemligheter som API-rollerna kan läsa”, bedömd som kritisk när anon kan läsa dem, och “Security definer-funktioner som kan anropas från API:t”. Den här anteckningen visar varför den andra spelar roll för Vault.
Vad skyddar Supabase Vault?
Supabases Vault-guide beskriver det som en tabell med hemligheter lagrade med autentiserad kryptering, läsbar i dekrypterad form via en vy. Hemligheten förblir krypterad på disk, i backuper och i replikering. Guiden anger också förutsättningen som allt vilar på: den som har åtkomst till vyn har åtkomst till de dekrypterade hemligheterna, så åtkomsten måste alltid begränsas med SQL-rättigheter.
Vem kan läsa den som standard?
På en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6) lagrade jag ett falskt värde med vault.create_secret och kontrollerade varje roll:
| Roll | Usage på schemat vault |
Select på vault.decrypted_secrets |
|---|---|---|
anon |
nej | nej |
authenticated |
nej | nej |
service_role |
ja | ja |
Schemat vault finns inte heller bland Data API:ets exponerade scheman som standard. Så rakt ur lådan når den publika nyckeln inte Vault.
Hur läcker en hemlighet ändå?
Den vanliga orsaken är en app som behöver hemligheten. En funktion är den kortaste vägen att ge den den:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER kör den med ägarens rättigheter, så den kan läsa Vault. I befintliga projekt får funktioner i public EXECUTE till anon och authenticated som standard, och public är exponerat, så Data API:et serverar den som /rest/v1/rpc/get_api_key:
| Förfrågan med publishable key | Resultat |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, det dekrypterade falska värdet |
samma, efter revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Den andra läckvägen är en behörighet: någon lägger till vault bland de exponerade schemana eller ger en klientroll usage och select för att få en fråga att fungera. Det är fallet som kontrollen bedömer som kritiskt.
Hur använder du Vault säkert?
- Läs hemligheter bara på serversidan: i databasfunktioner som aldrig returnerar dem, i triggers och webhooks, eller i Edge Functions som använder secret key.
- Om en funktion måste läsa en hemlighet, håll den i ett schema som inte är exponerat, eller ta tillbaka
EXECUTEfrånpublic,anonochauthenticatedoch ge det bara till rollen som behöver det. - Returnera aldrig ett dekrypterat värde från en funktion som klienten kan anropa. Returnera i stället resultatet av att använda hemligheten, till exempel svaret från ett API-anrop.
- Lägg aldrig till
vaultbland de exponerade schemana; vad den listan öppnar förklarade jag i Supabase exposed schemas.
Funktioner är också ett API, och resten av den regeln, med search_path och hantering av NULL, finns i min säkerhetschecklista för Lovable-appar. Hur en wrapper-funktions search_path kan vändas mot den finns i Supabase Function Search Path Mutable: vad det betyder.
Om en person ska gå igenom hela appen i stället för en enda inställning, gör jag en granskning av appen med fast omfattning med beskedet behålla, laga eller skriva om för varje del.
Mitt liknande fall
Ett företag jag byggde åt betalade tusentals dollar i månaden för en dokumentprodukt för stora företag. Dess egen plattform kostar nu hundratals i månaden, med roller för dokument, formulär, rapporter och en kundportal, och bara de funktioner teamet använder. Se caset om byggdokumentplattformen.
Osäker på var dina hemligheter lagras? Skriv till mig, så kontrollerar vi dem.
Var lagras dina hemligheter?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig