Kort sagt
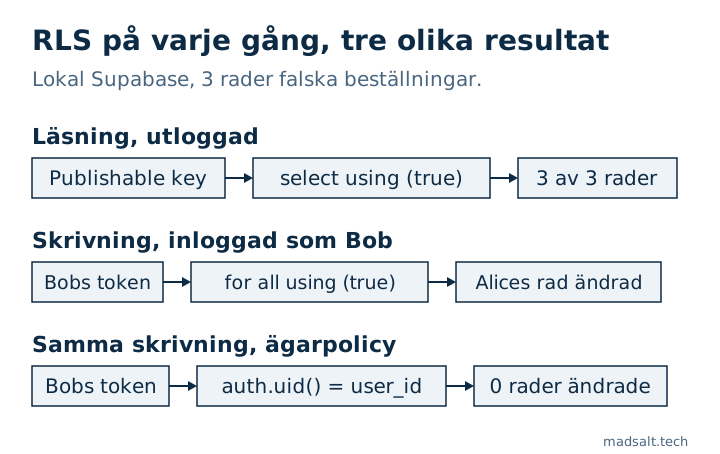
using (true) matchar varje rad för varje roll som policyn nämner. I mitt lokala test gav en select-policy med det den publika nyckeln alla 3 av 3 rader, och en for all-policy lät en inloggad användare ändra och ta bort en annan användares beställningar. RLS var på hela tiden. Byt ut true mot ett villkor på den som anropar, och se inte en grön Advisor som bevis för läsning: dess lint för det här hoppar över select-policyer.
Min Supabase-säkerhetskontroll har en regel som heter “Policyer som släpper in varje rad”. Den finns för att det här oftast kommer direkt efter att någon har aktiverat RLS. Appen blir tom, eftersom RLS utan policy inte returnerar något, och den snabbaste policyn som får tillbaka datan är using (true). Skärmen fungerar igen och RLS visas fortfarande som på, så det ser färdigt ut.
Vad betyder using (true) i en Supabase-policy?
En policy är ett villkor som Postgres kontrollerar för varje rad. using avgör vilka befintliga rader en roll kan se, uppdatera eller ta bort. with check avgör vilka nya eller ändrade rader den får skriva. true är ett villkor som varje rad klarar, så policyn slutar skilja någons rader från någon annans.
Om policyn saknar to-klausul gäller den för varje roll, inklusive anon, rollen bakom den publishable key som vem som helst kan kopiera från din sida.
Vad tillät varje policy i mitt test?
Jag skapade en tabell orders på en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6) med två användare: Alice äger 2 falska beställningar och Bob 1. RLS var på i varje rad av den här tabellen. Jag anropade Data API:et som en webbläsare gör.
Policy på orders |
Publishable key, utloggad | Bob, inloggad |
|---|---|---|
| Ingen policy | 0 rader | 0 rader |
for select using (true) |
3 av 3 rader | 3 av 3 rader |
for all to authenticated using (true) with check (true) |
0 rader | 3 av 3 rader, ändrade 1 av Alices, tog bort 1 av Alices |
Ägarpolicyer med (select auth.uid()) = user_id |
0 rader | Hans 1 rad, ändrade 0 av Alices, tog bort 0 av Alices |
Den tredje raden är den som folk missar. Att lägga till to authenticated känns som den säkra versionen, och testet utloggad går igenom. Men registrering är oftast öppen, så vem som helst kan bli authenticated på en minut.
Varför kan en öppen insert-policy se säker ut?
Jag provade också for insert to anon with check (true) utan select-policy, upplägget för ett kontaktformulär. Samma insert gav två olika svar beroende på en header:
Header på POST |
Svar | Rad skriven? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Ja |
Prefer: return=representation |
401, code 42501 |
Nej |
Med return=representation måste förfrågan också läsa tillbaka den nya raden, och ingen select-policy tillåter det. Ett test som använder den headern rapporterar alltså ett avslag, medan ett skript som utelämnar headern skriver raden. Testa själva skrivningen och räkna sedan raderna i tabellen.
Hur hittar du de här policyerna?
Kör det här i SQL-editorn:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Den hittar bara den bokstavliga formen. I mitt test lagrades en policy skriven with check (1 = 1) som (1 = 1) och den här frågan matchade den inte, så läs även resten av pg_policies.
Supabases Security Advisor har en lint för detta, rls_policy_always_true. Enligt pull requesten för en närliggande lint täcker den bara skrivkommandon, så en läspolicy med using (true) dyker inte upp där. Min kontrolls regel tittar på samma risk från skrivsidan. För läsning får du kontrollera resultatet av den frågan själv.
Hur fixar du det?
Byt ut true mot ett villkor på den som anropar, en policy per kommando. Det här är policyerna från sista raden i mitt test:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
När är using (true) okej?
För data som verkligen är publik, som en lista över publicerade artiklar eller en pristabell. Skriv den då så snävt du kan: for select to anon using (true), inga skrivbehörigheter och ingen kolumn i tabellen som du inte skulle lägga på startsidan. Ett kontaktformulär kan behålla with check (true) på insert utan select-policy, och Advisor kommer fortsätta lista det. Anteckna skälet i migreringen.
För att bevisa att de riktiga policyerna håller, kör var och en som två olika användare. Stegen finns i hur du testar Supabase RLS, och fler mönster finns i Supabase RLS policy-exempel.
Om en person ska gå igenom hela appen i stället för en enda inställning, gör jag en granskning av appen med fast omfattning med beskedet behålla, laga eller skriva om för varje del.
Mitt liknande fall
Jag körde migreringarna från 1 170 publika Supabase-projekt på nya databaser: av de 568 som gick igenom utan fel hade 134 (23,6 %) en tabell med RLS avstängt som den publika nyckeln kunde läsa och ändra. Metoden och frågorna finns i studien av öppen källkod-projekt på Supabase.
Osäker på om dina policyer verkligen begränsar något? Skriv till mig, så testar vi dem.
Begränsar dina policyer något?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig