Em resumo
Uma service role key divulgada ignora o RLS e pode usar a Auth admin API. No meu teste local, leu 3 linhas de 3 com políticas só para o dono, alterou a linha de outro utilizador e listou todos os utilizadores. Corrija a causa da fuga, crie uma nova secret key, passe todos os componentes para ela, retire a chave antiga e depois verifique o que mudou enquanto esteve exposta. Se alguém está a usar a chave neste momento, retire-a primeiro e aceite a indisponibilidade.
O meu scanner de segredos gratuito lê o HTML de uma página pública e os ficheiros de script que ela liga, à procura de chaves API, tokens e URLs de bases de dados que um visitante podia copiar, incluindo a chave service_role do Supabase; os valores são mostrados mascarados. Esta nota trata do que fazer se a chave vazou.
Quando assumo uma app Supabase, esta chave é a primeira coisa que procuro no JavaScript compilado. A diferença entre as duas chaves está em anon key vs service role key. Esta nota é para o dia mau, quando a chave secreta apareceu num bundle, num repositório público ou num log.
O que pode alguém fazer com a chave divulgada?
Verifiquei numa stack local do Supabase (CLI 2.109.1, Postgres 17.6), numa tabela com RLS ligado, políticas só para o dono e 3 encomendas falsas, mais uma lista de utilizadores de teste.
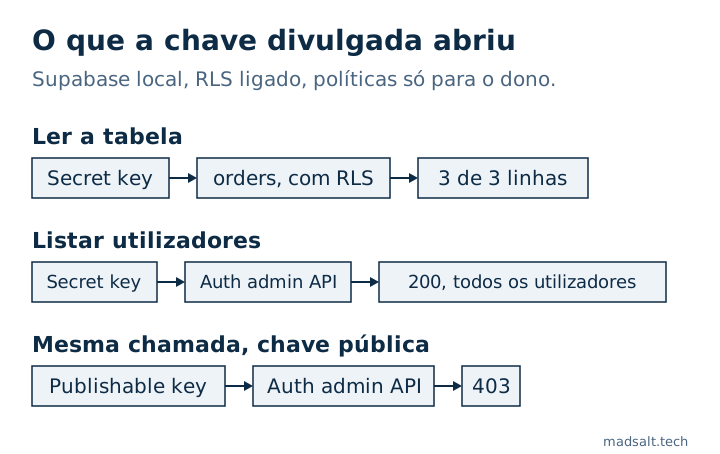
| Pedido | Publishable key | Chave secret ou service_role |
|---|---|---|
Ler orders |
0 linhas | 3 de 3 linhas |
| Atualizar a linha de outro | Não testado | 1 linha alterada |
GET /auth/v1/admin/users |
403 |
200, todos os utilizadores |
A chave antiga service_role e a nova sb_secret_ comportaram-se da mesma forma nos três casos.
Dois resultados podem dar uma falsa tranquilidade:
- Uma tabela nova nesta stack deu às funções da API apenas
TRUNCATE,REFERENCESeTRIGGER. Por isso a secret key recebeu403com o código42501até eu executar umGRANT. Isso não torna a fuga inofensiva: a chamada da Auth admin respondeu200nesse mesmo momento. A mudança por trás disto está em Supabase 42501 permission denied. - O guia de API keys do Supabase diz que uma secret key usada num browser recebe
401, e acrescenta que um atacante ainda a pode usar a partir de outras ferramentas. A minha stack local respondeu200a um pedido com headers de browser, por isso não consegui reproduzir aqui esse bloqueio.
Qual é a ordem certa para substituir a chave?
Estes passos seguem o guia do Supabase para rodar uma chave divulgada. Não os executei num projeto alojado para esta nota.
- Corrija a causa. Retire a chave do bundle, do repositório ou do log, ou a nova chave fugirá da mesma forma. Apagá-la do último commit do Git não chega, porque o histórico ainda a guarda.
- Crie uma nova secret key em Settings → API Keys.
- Substitua a chave antiga em todo o lado: servidores, cron jobs, Edge Functions, Database Webhooks e chamadas
pg_net. Um webhook que enviava a chave antiga emAuthorization: Bearerpassa a enviar a nova no headerapikey. - Se a fuga foi da
service_rolekey antiga, passe também os seus clientes para uma publishable key. Desativar as chaves antigas desligaanoneservice_roleem conjunto, por isso um cliente ainda emanondeixa de funcionar. - Confirme que nada usa a chave antiga. A página API Keys tem indicadores de último uso para isso.
- Retire-a. Apague uma secret key, o que não se pode desfazer, ou desative as chaves antigas.
- Para uma chave antiga, revogue também o JWT secret antigo, pelo guia de JWT signing keys. As chaves antigas são tokens assinados por esse segredo, por isso tudo o que ainda confie nele pode aceitar a chave divulgada.
A exceção é um ataque em curso. Nesse caso o guia diz para retirar a chave de imediato, mesmo que os componentes que a usam deixem de funcionar até a substituir.
Se falhou algum cliente depois de desativar as chaves antigas, passe-o para uma chave nova. Voltar a ligar as chaves antigas traz de volta também a chave divulgada.
Como verificar o que aconteceu enquanto esteve exposta?
O Supabase não consegue dizer, só pela chave, quem a teve, por isso procure os resultados. Comece pelas contas novas ou alteradas:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Procure contas que não reconhece e funções que ninguém atribuiu. Depois compare as suas tabelas importantes com a última cópia de segurança anterior à fuga. Se essa frase o deixou em dúvida sobre se existe uma, leia Supabase backups. Os dados pessoais dos seus utilizadores podem ter sido legíveis, por isso verifique se as suas regras de proteção de dados exigem que o comunique.
Como manter a próxima fuga pequena?
Use uma secret key separada por componente, o que o guia de API keys recomenda, para que uma fuga signifique uma só rotação. Mantenha a chave fora de tudo o que tenha prefixo NEXT_PUBLIC_ ou VITE_, já que isso vai para o browser. E procure sb_secret_ e service_role em cada build de produção antes de a publicar. Num site em produção, o scanner de segredos gratuito faz a mesma pesquisa numa página pública e nos scripts que ela liga.
Se preferir que uma pessoa percorra a aplicação inteira e não só uma definição, faço uma auditoria de âmbito fixo com um veredicto de manter, reparar ou reescrever para cada parte.
O meu caso semelhante
Apliquei as migrações de 1.170 projetos públicos do Supabase a bases de dados novas: dos 568 que correram sem erros, 134 (23,6 %) tinham uma tabela com RLS desligado que a chave pública conseguia ler e alterar. O método e as consultas estão no estudo de código aberto sobre o Supabase.
Receia que uma chave tenha vazado? Escreva-me e rodamo-la e verificamos o que expôs.
Receia que uma chave tenha vazado?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo