Em resumo
Peguei em 1.170 repositórios públicos do GitHub que guardam migrations do Supabase, apliquei cada um a uma base de dados Supabase nova num sandbox sem rede e corri sobre o resultado as mesmas 15 regras de base de dados que o meu verificador gratuito corre em projetos em produção. 568 projetos aplicaram-se sem erros: 15.624 tabelas em public. 134 deles (23,6%) têm pelo menos uma tabela com RLS desligado que a chave pública consegue ler e alterar. 8,8% têm uma política que deixa um visitante sem sessão atualizar ou apagar qualquer linha, 10,9% deixam-no inserir o que quiser e 12,0% expõem uma view que ignora o RLS. Os projetos feitos no Lovable deixam menos tabelas sem RLS (9,1%), mas escrevem true nas políticas duas a três vezes mais vezes. Num projeto criado depois da mudança do Supabase de 30 de outubro, as mesmas migrations deixam 3,6% abertos em vez de 22,7%. Três queries SQL no fim mostram como está o seu próprio projeto.
A maioria dos conselhos de segurança do Supabase diz o mesmo: ative o RLS, escreva políticas, veja o Advisor. Eu queria saber com que frequência os projetos reais se enganam, medido sempre da mesma maneira, e não com as poucas apps que as pessoas publicam no Reddit. O GitHub público tem milhares de projetos Supabase com todo o histórico de migrations, por isso construí todos os que consegui e olhei para a base de dados que essas migrations deixam.
Como testei 568 projetos?
Pesquisei no GitHub ficheiros SQL em supabase/migrations que contenham create table, divididos por tamanho de ficheiro para ultrapassar o limite da pesquisa. Resultaram 8.914 repositórios, sem forks. Daí tirei uma amostra pseudoaleatória fixa, ordenada por um hash do nome do repositório, e descarreguei apenas a pasta de migrations e o package.json de cada um.
| Passo | Projetos |
|---|---|
| Repositórios com migrations do Supabase (pesquisa de código do GitHub, 7 de novembro de 2026) | 8.914 |
| Amostra descarregada | 1.170 |
| Medidos, depois de remover duplicados exatos | 1.168 |
| Templates e repositórios do próprio Supabase removidos | 9 |
| Migrations que param com um erro numa base de dados nova | 567 |
Sem tabelas em public |
8 |
| Usam o trigger automático de RLS do Supabase (excluídos, ver limites) | 16 |
| Analisados | 568 |
Cada projeto correu na sua própria base de dados nova, dentro de um contentor Docker sem acesso à rede, construída a partir de um dump de uma stack local do Supabase (CLI 2.109.1, Postgres 17.6, com os schemas reais auth e storage). As migrations correram por ordem de nome de ficheiro com a função postgres, que no Supabase não é superutilizador, a mesma que o supabase db push usa. Nada de nenhum repositório correu fora desse contentor.
Na base de dados resultante corri as queries de catálogo e as 15 regras de base de dados do meu verificador de segurança do Supabase, sem alterações. As definições que vivem fora da base de dados, como a confirmação de email ou a proteção contra palavras-passe divulgadas, não se veem a partir das migrations, por isso essas regras ficam de fora.
Quase metade dos projetos para com um erro antes da última migration. As causas habituais são dados de seed que apontam para utilizadores que só existem no projeto do autor, objetos criados à mão no dashboard e referidos depois, e migrations que nunca funcionaram numa base de dados limpa. Reporto apenas os projetos que se aplicaram sem erros.
O que encontrei?
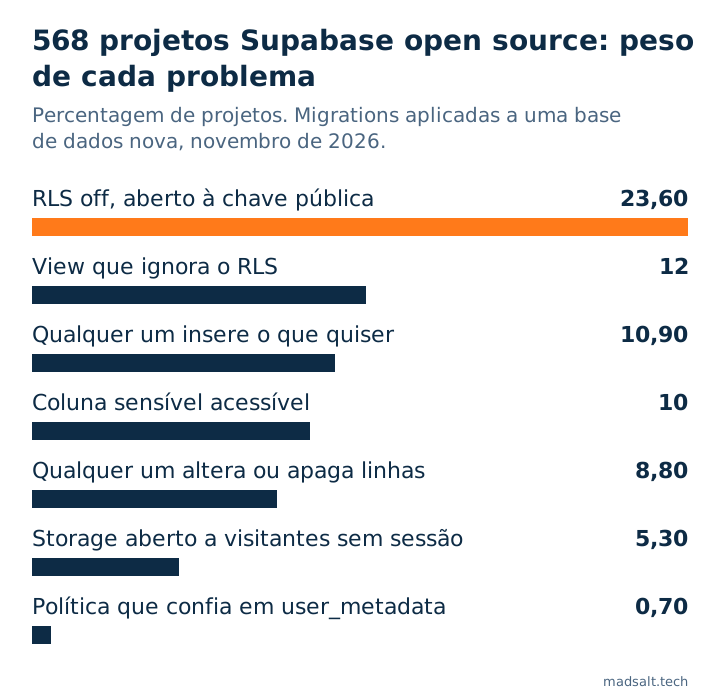
| Resultado | Todos (568) | Feitos no Lovable (66) | Outros (502) |
|---|---|---|---|
| Pelo menos uma tabela com RLS desligado que a chave pública consegue ler e alterar | 23,6% | 9,1% | 25,5% |
Uma política deixa visitantes sem sessão atualizar ou apagar qualquer linha (using (true)) |
8,8% | 15,2% | 8,0% |
Uma política deixa visitantes sem sessão inserir o que quiserem (with check (true)) |
10,9% | 28,8% | 8,6% |
Uma view em public que ignora o RLS das suas tabelas |
12,0% | 7,6% | 12,5% |
| Uma política de storage aberta a visitantes sem sessão | 5,3% | 12,1% | 4,4% |
| Uma coluna com nome de aspeto sensível acessível pela API | 10,0% | 16,7% | 9,2% |
Uma política que confia em user_metadata |
0,7% | 0% | 0,8% |
Entre as 15.624 tabelas, 8,5% têm o RLS desligado. Parece pouco até se contar por projeto: uma em cada quatro apps tem pelo menos uma tabela assim e, com os grants por defeito que o Supabase usou até 30 de outubro de 2026, a chave pública consegue ler e escrever todas as linhas dela.
Tabelas em que ninguém ligou o RLS
Em cada um dos cinco projetos que abri à mão, nenhuma migration correu alguma vez alter table … enable row level security na tabela aberta. Um projeto tinha 31 tabelas e RLS em nenhuma. O que estas tabelas guardam varia: listas de referência como países, mas também contadores, eventos, vendas e perfis. A nota RLS disabled in public explica o que significa o aviso do Advisor e como o fechar sem partir a app.
Políticas que dizem true
Uma política com using (true) em update ou delete significa que qualquer visitante com a sua chave pública pode alterar ou remover todas as linhas. 8,8% dos projetos têm pelo menos uma. with check (true) em insert é mais comum, 10,9%, e às vezes é deliberado, para uma lista de espera ou um formulário de contacto. Contei apenas o true literal: uma política que chama uma função auxiliar como is_member(team_id) está protegida dentro da função, por isso não entra nestes números. A nota sobre using (true) mostra como distinguir o caso deliberado do acidente.
Views que ignoram o RLS
Uma view em public corre com os direitos do seu dono, a menos que seja criada com security_invoker = true, por isso devolve linhas que as políticas da própria tabela esconderiam. 12,0% dos projetos têm pelo menos uma.
Os projetos feitos no Lovable são piores?
Não da maneira que eu esperava. Contei um projeto como feito no Lovable quando o seu package.json lista lovable-tagger ou pelo menos metade dos seus ficheiros de migration têm os nomes <timestamp>_<uuid>.sql do Lovable. Esses projetos deixam menos tabelas sem RLS, 9,1% contra 25,5%. Escrevem true nas políticas com muito mais frequência: 15,2% deixam qualquer pessoa atualizar ou apagar linhas, 28,8% deixam qualquer pessoa inserir e 12,1% abrem uma política de storage a visitantes sem sessão. Só 66 projetos Lovable se aplicaram sem erros, enquanto 152 pararam com um erro, muitas vezes por dados de seed dos utilizadores do próprio autor, por isso encare a coluna do Lovable como uma direção, com uma margem de cerca de oito pontos para cada lado.
A mudança de 30 de outubro resolve isto?
O breaking change do Supabase deixa de dar grants automáticos às funções da API nas tabelas novas de public; testei o que ele parte neste artigo. Corri 433 dos projetos uma segunda vez com os novos defaults, como começa um projeto criado depois da mudança. 194 deles aplicaram-se sem erros as duas vezes.
| Os mesmos 194 projetos | Defaults antigos | Defaults novos |
|---|---|---|
| Pelo menos uma tabela com RLS desligado que a chave pública consegue ler e alterar | 44 (22,7%) | 7 (3,6%) |
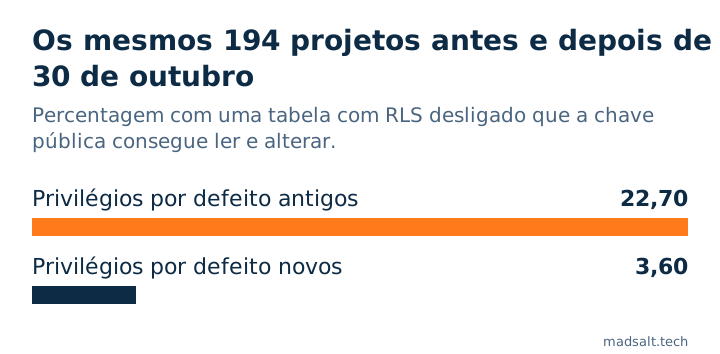
Portanto sim, para as tabelas novas fecha a maior parte da brecha: uma tabela a que ninguém deu grant é inalcançável, com RLS ou sem ele. Os sete projetos que continuam abertos dão eles próprios acesso às funções da API nas suas migrations, o que traz a exposição antiga de volta. E a mudança só altera o que as tabelas novas recebem: um projeto que já tem uma tabela aberta continua com ela aberta, por isso a primeira query abaixo continua a importar em todos os projetos existentes.
Como garanti que os números estão certos?
Antes de confiar em qualquer resultado, construí um projeto de teste com seis problemas plantados (uma tabela com RLS desligado, políticas using (true), uma view sem security_invoker, uma função security definer que qualquer pessoa pode chamar, uma política que lê user_metadata, um bucket público com uploads anónimos) e duas tabelas corretamente protegidas. O pipeline tinha de encontrar os seis e nenhuma das duas. As primeiras execuções não conseguiram: as regras precisam da lista de schemas da API, que um projeto em produção fornece e um sandbox não, e a função de administrador do sandbox mostrava uid() em vez de auth.uid() nas políticas, o que fazia políticas seguras parecerem abertas. Os dois problemas estão corrigidos, medi todos os projetos de novo e abri à mão amostras de cada resultado.
O que este estudo não consegue ver
- As migrations não são a base de dados em produção. Tudo o que foi alterado no dashboard e nunca escrito numa migration é invisível aqui, nos dois sentidos.
- Os projetos que publicam as migrations no GitHub não são todos os projetos Supabase. Muitos são projetos de aprendizagem e projetos pessoais.
- Quase metade da amostra não se aplicou sem erros e não está nos números. Esses projetos podem ser mais seguros ou menos seguros.
- Os projetos que ativaram o trigger automático de RLS do Supabase obtêm RLS nas tabelas novas sem que nenhuma migration o diga. Excluí os 16 que o referem; outros podem usá-lo sem deixar rasto nos ficheiros.
- Os nomes dos repositórios não são publicados. Os dados vêm de informação pública e não pessoal, ao abrigo da cláusula de investigação das Acceptable Use Policies do GitHub.
Como verificar o seu próprio projeto?
Corra estas queries no SQL Editor. Cada uma devolveu exatamente o problema plantado no meu projeto de teste e mais nada.
Tabelas com RLS desligado, e se a chave pública lhes consegue aceder:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Políticas que deixam visitantes sem sessão escrever sem qualquer condição:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Views que ignoram o RLS:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Um resultado vazio nas três é um bom começo, não um atestado de saúde limpo. Como ativar o RLS cobre a primeira query, exemplos de políticas RLS a segunda, e como testar o RLS mostra como provar que um utilizador não consegue ler as linhas de outro. Para o quadro mais amplo, veja o Supabase é seguro? e a checklist de segurança do Lovable.
O meu caso semelhante
Ao construir um registo de horas para uma firma de auditoria, encontrei 4 erros que nenhum ecrã mostrava, entre eles um cliente confidencial que vazava pelos totais dos relatórios e pelas contagens de etiquetas. Cada regra de acesso vive agora na base de dados e é testada antes de cada deploy; a história completa está no caso da firma de auditoria.
Quer saber onde está o seu próprio projeto? Escreva-me e verificamo-lo da mesma forma.
Onde está o seu projeto?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigoFontes
- Pesquisa de código e dados de repositórios do GitHub, 7 de novembro de 2026; amostra e pipeline descritos acima.
- Supabase, Securing your API: default privileges, consultado a 7 de novembro de 2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.