En resumen
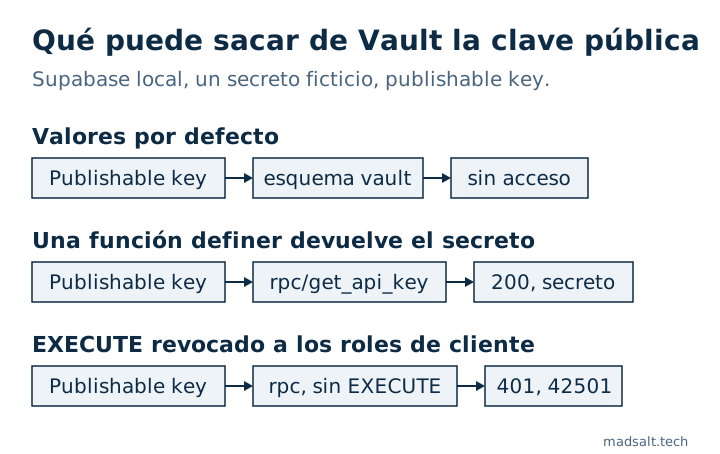
Supabase Vault guarda los secretos cifrados y los descifra a través de la vista vault.decrypted_secrets. Por defecto solo service_role y postgres pueden leerla; en mi stack local, anon y authenticated no tenían ningún acceso al esquema vault. Los secretos se filtran de dos maneras: un grant sobre Vault a un rol de cliente, o una función SECURITY DEFINER en un esquema expuesto que devuelve un valor descifrado. Mi función de prueba devolvió un secreto ficticio a la clave pública con 200; tras revocar EXECUTE, respondió 42501.
Mi verificador de seguridad de Supabase gratuito tiene una regla para cada vía de filtración: “Secretos de Vault legibles por roles de la API”, clasificada como crítica cuando anon puede leerlos, y “Funciones security definer invocables desde la API”. Esta nota muestra por qué la segunda importa para Vault.
¿Qué protege Supabase Vault?
La guía de Vault de Supabase lo describe como una tabla de secretos guardados con cifrado autenticado, legibles en forma descifrada a través de una vista. El secreto sigue cifrado en disco, en las copias de seguridad y en la replicación. La guía también da la condición de la que depende todo: cualquiera con acceso a la vista tiene acceso a los secretos descifrados, así que el acceso a ella debe limitarse siempre mediante privilegios SQL.
¿Quién puede leerlo por defecto?
En un stack local de Supabase (CLI 2.109.1, Postgres 17.6) guardé un valor ficticio con vault.create_secret y comprobé cada rol:
| Rol | Usage en el esquema vault |
Select en vault.decrypted_secrets |
|---|---|---|
anon |
no | no |
authenticated |
no | no |
service_role |
sí | sí |
El esquema vault tampoco está por defecto entre los esquemas expuestos de la Data API. Así que, de fábrica, la clave pública no puede llegar a Vault.
¿Cómo se filtra un secreto de todos modos?
El motivo habitual es una app que necesita el secreto. Una función es la forma más corta de dárselo:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER la ejecuta con los derechos del propietario, así que puede leer Vault. En proyectos existentes, las funciones de public reciben EXECUTE para anon y authenticated por defecto, y public está expuesto, así que la Data API la sirve como /rest/v1/rpc/get_api_key:
| Petición con la publishable key | Resultado |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, el valor ficticio descifrado |
igual, tras revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
La segunda vía de filtración es un grant: alguien añade vault a los esquemas expuestos o concede a un rol de cliente usage y select para que una consulta funcione. Ese es el caso que el verificador clasifica como crítico.
¿Cómo usar Vault de forma segura?
- Lea los secretos solo en el lado del servidor: en funciones de base de datos que nunca los devuelvan, en triggers y webhooks, o en Edge Functions que usen la secret key.
- Si una función debe leer un secreto, manténgala en un esquema que no esté expuesto, o revoque
EXECUTEapublic,anonyauthenticatedy concédalo solo al rol que lo necesite. - No devuelva nunca un valor descifrado desde una función que el cliente pueda llamar. Devuelva en su lugar el resultado de usar el secreto, como la respuesta de una llamada a una API.
- No añada nunca
vaulta los esquemas expuestos; expliqué qué abre esa lista en Supabase exposed schemas.
Las funciones también son una API, y el resto de esa regla, incluidos search_path y el manejo de NULL, está en mi lista de seguridad para apps Lovable. Cómo se puede volver el search_path de una función envoltorio en su contra está en Supabase “function search path mutable”: qué significa.
Si prefiere que una persona revise la aplicación entera y no solo un ajuste, hago una auditoría de alcance fijo con un veredicto de conservar, reparar o reescribir para cada parte.
Mi caso similar
Una empresa para la que construí pagaba miles de dólares al mes por un producto documental empresarial. Su propia plataforma cuesta ahora cientos al mes, con roles para documentos, formularios, informes y un portal de clientes, y solo las funciones que usa el equipo. Vea el caso de la plataforma documental de obra.
¿No sabe dónde se guardan sus secretos? Escríbame y los revisaremos.
¿Dónde se guardan sus secretos?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame