En resumen
Una service role key filtrada se salta RLS y puede usar la Auth admin API. En mi prueba local leyó las 3 filas de 3 con políticas solo para el dueño, cambió la fila de otro usuario y listó a todos los usuarios. Corrija la causa de la filtración, cree una nueva secret key, pase todos los componentes a ella, retire la antigua y después revise qué cambió mientras estuvo expuesta. Si alguien está usando la clave ahora mismo, retírela primero y acepte la interrupción.
Mi escáner de secretos gratuito lee el HTML de una página pública y los archivos de script que enlaza, y busca claves API, tokens y URL de bases de datos que un visitante podría copiar, entre ellas la clave service_role de Supabase; los valores se muestran enmascarados. Esta nota trata de qué hacer si la clave se ha filtrado.
Cuando heredo una app de Supabase, esta clave es lo primero que busco en el JavaScript compilado. La diferencia entre las dos claves está en anon key vs service role key. Esta nota es para el mal día, cuando la clave secreta apareció en un bundle, en un repositorio público o en un log.
¿Qué puede hacer alguien con la clave filtrada?
Lo comprobé en un stack local de Supabase (CLI 2.109.1, Postgres 17.6), sobre una tabla con RLS activado, políticas solo para el dueño y 3 pedidos falsos, más una lista de usuarios de prueba.
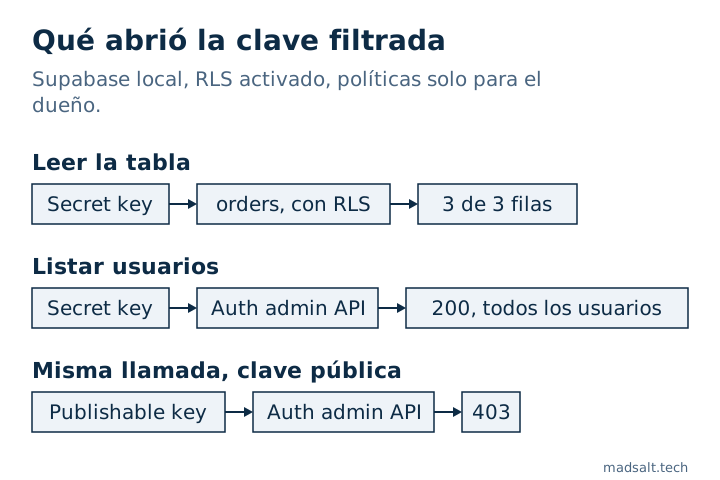
| Petición | Publishable key | Clave secret o service_role |
|---|---|---|
Leer orders |
0 filas | 3 de 3 filas |
| Actualizar la fila de otro | No probado | 1 fila cambiada |
GET /auth/v1/admin/users |
403 |
200, todos los usuarios |
La clave antigua service_role y la nueva sb_secret_ se comportaron igual en los tres casos.
Dos resultados podrían dar una falsa tranquilidad:
- Una tabla nueva en este stack daba a los roles de la API solo
TRUNCATE,REFERENCESyTRIGGER. Por eso la secret key recibió403con código42501hasta que ejecuté unGRANT. Eso no vuelve inofensiva una filtración: la llamada a Auth admin respondió200en ese mismo momento. El cambio que hay detrás está en Supabase 42501 permission denied. - La guía de API keys de Supabase dice que una secret key usada desde un navegador recibe
401, y añade que un atacante aún puede usarla desde otras herramientas. Mi stack local respondió200a una petición con cabeceras de navegador, así que no pude reproducir ese bloqueo aquí.
¿Cuál es el orden correcto para sustituir la clave?
Estos pasos siguen la guía de Supabase para rotar una clave filtrada. No los ejecuté en un proyecto alojado para esta nota.
- Corrija la causa. Quite la clave del bundle, del repositorio o del log, o la nueva se filtrará igual. Borrarla del último commit de Git no basta, porque el historial la conserva.
- Cree una nueva secret key en Settings → API Keys.
- Sustituya la clave antigua en todas partes: servidores, cron jobs, Edge Functions, Database Webhooks y llamadas de
pg_net. Un webhook que enviaba la clave antigua enAuthorization: Bearerahora envía la nueva en la cabeceraapikey. - Si la filtrada fue la
service_roleantigua, pase también sus clientes a una publishable key. Desactivar las claves antiguas apagaanonyservice_rolea la vez, así que un cliente que siga conanondeja de funcionar. - Confirme que nada usa la clave antigua. La página API Keys tiene indicadores de último uso para esto.
- Retírela. Elimine la secret key, algo que no se puede deshacer, o desactive las claves antiguas.
- Si era una clave antigua, revoque también el JWT secret antiguo, con la guía de JWT signing keys. Las claves antiguas son tokens firmados con ese secreto, así que todo lo que aún confíe en él puede aceptar la clave filtrada.
La excepción es un ataque en curso. Entonces la guía dice que se retire la clave de inmediato, aunque los componentes que la usan dejen de funcionar hasta que la sustituya.
Si se le olvidó un cliente tras desactivar las claves antiguas, pase ese cliente a una clave nueva. Reactivar las claves antiguas también reactiva la filtrada.
¿Cómo se comprueba qué pasó mientras estuvo expuesta?
Supabase no puede decirle solo con la clave quién la tuvo, así que busque los resultados. Empiece por las cuentas nuevas o modificadas:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Busque cuentas que no reconozca y roles que nadie asignó. Después compare sus tablas importantes con la última copia de seguridad anterior a la filtración. Si esa frase le hizo dudar de que tenga una, lea Supabase backups. Los datos personales de sus usuarios pudieron ser legibles, así que compruebe si sus normas de protección de datos exigen notificarlo.
¿Cómo se limita la siguiente filtración?
Use una secret key distinta por componente, como recomienda la guía de API keys, de modo que una filtración implique una sola rotación. Mantenga la clave fuera de todo lo que lleve el prefijo NEXT_PUBLIC_ o VITE_, porque eso va al navegador. Y busque sb_secret_ y service_role en cada build de producción antes de publicarlo. En un sitio en producción, el escáner de secretos gratuito hace la misma búsqueda en una página pública y en los scripts que enlaza.
Si prefiere que una persona revise la aplicación entera y no solo un ajuste, hago una auditoría de alcance fijo con un veredicto de conservar, reparar o reescribir para cada parte.
Mi caso similar
Apliqué las migraciones de 1.170 proyectos públicos de Supabase a bases de datos nuevas: de los 568 que se ejecutaron sin errores, 134 (23,6 %) tenían una tabla con RLS desactivado que la clave pública podía leer y modificar. El método y las consultas están en el estudio de código abierto sobre Supabase.
¿Teme que se haya filtrado una clave? Escríbame y la rotaremos y revisaremos qué expuso.
¿Teme que se haya filtrado una clave?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame