En resumen
El plan Free de Supabase no tiene copias de seguridad automáticas. Pro guarda 7 días de copias diarias, Team 14 y Enterprise hasta 30. Ninguna incluye los archivos de Storage. En un stack local, mi primera restauración de un supabase db dump falló en una tabla de storage y revirtió todo a 0 usuarios y 0 pedidos. Dejar fuera dos tablas de vectores lo arregló: 1 usuario, 3 pedidos, y el usuario pudo iniciar sesión. Haga una restauración antes de necesitarla.
Mi verificador de seguridad de Supabase tiene una regla para esto, “No se encontraron copias de seguridad”. Salta cuando un proyecto no tiene copias ni point-in-time recovery, porque entonces una mala migración o una tabla borrada no se puede deshacer. Pero una copia que nunca ha restaurado es solo una esperanza, así que hice una restauración.
¿Qué copia Supabase en cada plan?
Según la guía de backups y la página de precios de Supabase, a 2 de noviembre de 2026:
| Plan | Copias diarias | Point-in-time recovery |
|---|---|---|
| Free | Ninguna | No disponible |
| Pro | 7 días | Complemento |
| Team | 14 días | Complemento |
| Enterprise | Hasta 30 días | Complemento |
Así que una copia diaria aún puede perder hasta un día de datos. Point-in-time recovery (PITR) permite restaurar a un momento elegido, y la guía fija el peor caso en 2 minutos de datos perdidos. Cuesta unos $100 al mes por cada 7 días de retención y exige al menos un complemento de cómputo Small. Una vez activado, Supabase deja de hacer copias diarias, porque serían redundantes.
¿Qué no incluye una copia de Supabase?
Hay dos cosas que sorprenden, ambas de la misma guía:
- Los archivos de Storage. La base de datos solo guarda sus metadatos, así que restaurar una copia antigua no devuelve un archivo que haya borrado.
- Las contraseñas de los roles personalizados de la base de datos. Tras restaurar una copia diaria, usted mismo debe restablecerlas.
Guarde su propia copia de todo lo que haya en Storage y no pueda perder.
¿Qué mostró mi prueba de restauración?
La guía indica a los proyectos Free que exporten con la CLI y guarden la copia fuera de Supabase, así que probé eso, en un stack local (CLI 2.109.1, Postgres 17.6) con 1 usuario, 3 pedidos y 1 política RLS. Hice el dump, borré el stack con supabase db reset y restauré.
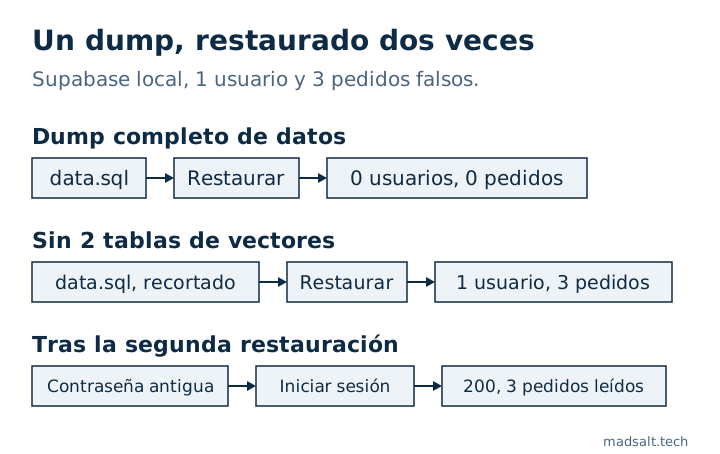
| Dump | Resultado de la restauración | Después |
|---|---|---|
--data-only |
permission denied for table buckets_vectors |
0 usuarios, 0 pedidos, 1 política |
--data-only sin las 2 tablas de vectores |
Exit 0 | 1 usuario, 3 pedidos, 1 política |
El dump en sí no avisó de nada. El error solo aparece al restaurar, y como la carga de datos se ejecutó en una sola transacción, todo lo que contenía se revirtió. Tras la segunda restauración, el usuario inició sesión con la contraseña antigua (200) y leyó los 3 pedidos a través de la Data API, así que volvieron tanto la política como el hash.
Estos son los comandos que funcionaron:
supabase db dump --local -f schema.sql
supabase db dump --local -f data.sql --use-copy --data-only \
  -x storage.buckets_vectors -x storage.vector_indexes

psql "$DB_URL" -f schema.sql
psql "$DB_URL" --single-transaction \
  -c 'SET session_replication_role = replica' -f data.sql
Los ejecuté con --local. En un proyecto alojado apuntaría supabase db dump a la cadena de conexión con --db-url, algo que no ejecuté para esta nota. La tabla que falla también puede ser otra en otra versión de la CLI, una razón más para probar su propio dump.
¿Qué conviene saber del archivo de dump?
El dump del esquema contenía las políticas y dejaba fuera las tablas de auth. El dump de datos sí incluía auth.users, con los hashes de contraseña bcrypt, y filas de sesiones. Así que este archivo es tan sensible como la base de datos: cífrelo, manténgalo fuera de Git y limite quién puede leerlo.
Si usa roles personalizados, ejecute también supabase db dump --role-only. Mi prueba no tenía ninguno, así que no probé esa parte.
¿Qué debería hacer esta semana?
- Abra Database → Backups y vea qué tiene. En Free, la respuesta es nada hasta que programe la exportación.
- Decida cuántos datos puede perder. Un día es aceptable para muchas apps pequeñas. Si no lo es, para eso existe PITR.
- Restaure en un proyecto desechable e inicie sesión como un usuario de prueba real. Contar filas no demuestra que Auth haya vuelto.
- Copie sus archivos importantes de Storage a otro sitio.
Si maneja datos de salud, las copias también son una obligación de cumplimiento, tratada en ¿Cumple Supabase con HIPAA?. Y una copia es con lo que se compara tras un incidente, como en Supabase service role key leaked.
Si prefiere que una persona revise la aplicación entera y no solo un ajuste, hago una auditoría de alcance fijo con un veredicto de conservar, reparar o reescribir para cada parte.
Mi caso similar
Una empresa para la que construí pagaba miles de dólares al mes por un producto documental empresarial. Su propia plataforma cuesta ahora cientos al mes, con roles para documentos, formularios, informes y un portal de clientes, y solo las funciones que usa el equipo. Vea el caso de la plataforma documental de obra.
¿No está seguro de poder restaurar sus datos mañana? Escríbame y revisaremos sus copias de seguridad.
¿Podría restaurar sus datos mañana?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame