Kurz gesagt
using (true) trifft auf jede Zeile für jede Rolle zu, die die Policy nennt. In meinem lokalen Test gab eine select-Policy damit dem öffentlichen Key alle 3 von 3 Zeilen, und eine for all-Policy ließ einen angemeldeten Nutzer die Bestellungen eines anderen ändern und löschen. RLS war die ganze Zeit an. Ersetzen Sie true durch eine Bedingung auf den Aufrufer, und werten Sie einen grünen Advisor beim Lesen nicht als Beweis: Sein Lint dafür überspringt select-Policies.
Mein Supabase-Sicherheitscheck hat eine Regel namens “Policies, die jede Zeile erlauben”. Es gibt sie, weil genau das meist direkt danach kommt, wenn jemand RLS aktiviert. Die App ist leer, denn RLS ohne Policy liefert nichts, und die schnellste Policy, die die Daten zurückbringt, ist using (true). Der Bildschirm funktioniert wieder, RLS steht weiter auf an, und so sieht es fertig aus.
Was bedeutet using (true) in einer Supabase-Policy?
Eine Policy ist eine Bedingung, die Postgres für jede Zeile prüft. using entscheidet, welche vorhandenen Zeilen eine Rolle sehen, ändern oder löschen darf. with check entscheidet, welche neuen oder geänderten Zeilen sie schreiben darf. true ist eine Bedingung, die jede Zeile besteht, also trennt die Policy die Zeilen des einen nicht mehr von denen aller anderen.
Hat die Policy keine to-Klausel, gilt sie für jede Rolle, auch für anon, die Rolle hinter dem publishable key, den jeder von Ihrer Seite kopieren kann.
Was erlaubte jede Policy in meinem Test?
Ich habe auf einem lokalen Supabase-Stack (CLI 2.109.1, Postgres 17.6) eine Tabelle orders mit zwei Nutzern angelegt: Alice besitzt 2 erfundene Bestellungen, Bob 1. RLS war in jeder Zeile dieser Tabelle an. Ich habe die Data API aufgerufen, wie es ein Browser tut.
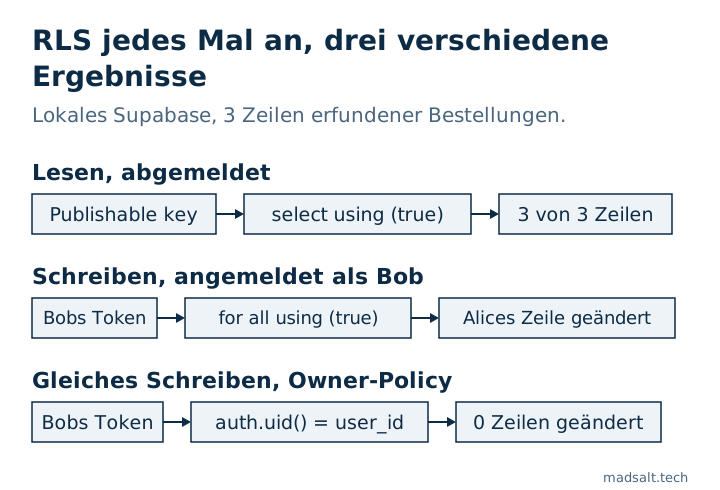
Policy auf orders |
Publishable key, abgemeldet | Bob, angemeldet |
|---|---|---|
| Keine Policy | 0 Zeilen | 0 Zeilen |
for select using (true) |
3 von 3 Zeilen | 3 von 3 Zeilen |
for all to authenticated using (true) with check (true) |
0 Zeilen | 3 von 3 Zeilen, 1 von Alices geändert, 1 von Alices gelöscht |
Owner-Policies mit (select auth.uid()) = user_id |
0 Zeilen | Seine 1 Zeile, 0 von Alices geändert, 0 von Alices gelöscht |
Die dritte Zeile übersehen die meisten. to authenticated hinzuzufügen fühlt sich wie die sichere Variante an, und der Test ohne Anmeldung besteht. Die Registrierung ist aber meist offen, sodass jeder in einer Minute authenticated werden kann.
Warum kann eine offene Insert-Policy sicher aussehen?
Ich habe auch for insert to anon with check (true) ohne select-Policy probiert, den Aufbau eines Kontaktformulars. Derselbe Insert gab je nach einem einzigen Header zwei verschiedene Antworten:
Header am POST |
Antwort | Zeile geschrieben? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Ja |
Prefer: return=representation |
401, code 42501 |
Nein |
Mit return=representation muss die Anfrage die neue Zeile auch zurücklesen, und keine select-Policy erlaubt das. Ein Test mit diesem Header meldet also eine Ablehnung, und ein Skript ohne den Header schreibt die Zeile. Testen Sie das Schreiben selbst und zählen Sie dann die Zeilen in der Tabelle.
Wie finden Sie diese Policies?
Führen Sie das im SQL-Editor aus:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Sie findet nur die wörtliche Form. In meinem Test wurde eine als with check (1 = 1) geschriebene Policy als (1 = 1) gespeichert, und diese Abfrage fand sie nicht, lesen Sie also auch den Rest von pg_policies.
Supabases Security Advisor hat dafür einen Lint, rls_policy_always_true. Laut dem Pull Request zu einem verwandten Lint deckt er nur Schreibbefehle ab, eine Lese-Policy mit using (true) taucht dort also nicht auf. Die Regel meines Checks betrachtet dasselbe Risiko von der Schreibseite. Beim Lesen prüfen Sie die Ergebnisse dieser Abfrage selbst.
Wie beheben Sie es?
Ersetzen Sie true durch eine Bedingung auf den Aufrufer, eine Policy pro Befehl. Das sind die Policies aus der letzten Zeile meines Tests:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Wann ist using (true) in Ordnung?
Bei Daten, die wirklich öffentlich sind, etwa einer Liste veröffentlichter Artikel oder einer Preistabelle. Schreiben Sie sie dann so eng wie möglich: for select to anon using (true), keine Schreib-Grants und keine Spalte in dieser Tabelle, die Sie nicht auf die Startseite setzen würden. Ein Kontaktformular kann with check (true) beim Insert ohne select-Policy behalten, und der Advisor wird es weiter auflisten. Notieren Sie den Grund in der Migration.
Um zu beweisen, dass die echten Policies halten, führen Sie jede als zwei verschiedene Nutzer aus. Die Schritte stehen in Supabase RLS testen, weitere Muster in Supabase RLS Policy Beispiele.
Soll ein Mensch die ganze App durchgehen statt nur eine Einstellung, biete ich ein App-Audit mit festem Umfang an, mit dem Urteil behalten, reparieren oder neu schreiben für jeden Teil.
Mein ähnlicher Fall
Ich habe die Migrationen von 1.170 öffentlichen Supabase-Projekten auf frische Datenbanken angewendet: Von den 568, die sauber durchliefen, hatten 134 (23,6 %) eine Tabelle mit ausgeschaltetem RLS, die der öffentliche Schlüssel lesen und ändern konnte. Methode und Abfragen stehen in der Open-Source-Supabase-Studie.
Unsicher, ob Ihre Policies wirklich etwas einschränken? Schreiben Sie mir, und wir testen sie.
Schränken Ihre Policies etwas ein?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir