TL;DR
Jeg tog 1.170 offentlige GitHub-repositories med Supabase-migrationer, kørte hver af dem på en frisk Supabase-database i en offline sandbox og anvendte de samme 15 databaseregler, som min gratis checker bruger på live projekter. 568 projekter blev kørt igennem uden fejl: 15.624 tabeller i public. 134 af dem (23,6 %) har mindst én tabel med RLS slået fra, som den offentlige nøgle kan læse og ændre. 8,8 % har en policy, der lader en besøgende uden login opdatere eller slette enhver række, 10,9 % lader dem indsætte hvad som helst, og 12,0 % eksponerer en view, der springer RLS over. Projekter lavet i Lovable har færre tabeller uden RLS (9,1 %), men skriver true ind i policies to til tre gange så ofte. På et projekt oprettet efter Supabases ændring den 30. oktober efterlader de samme migrationer 3,6 % åbne i stedet for 22,7 %. Tre SQL-forespørgsler til sidst viser, hvor dit eget projekt står.
Det meste Supabase-sikkerhedsrådgivning siger det samme: slå RLS til, skriv policies, tjek Advisor. Jeg ville vide, hvor ofte rigtige projekter faktisk gør det forkert, målt på samme måde hver gang, ikke ud fra den håndfuld apps, folk poster på Reddit. Offentlig GitHub har tusindvis af Supabase-projekter med hele deres migrationshistorik, så jeg byggede så mange, jeg kunne, og så på den database, migrationerne efterlader.
Hvordan testede jeg 568 projekter?
Jeg søgte på GitHub efter SQL-filer under supabase/migrations, der indeholder create table, opdelt efter filstørrelse for at komme uden om søgegrænsen. Det gav 8.914 repositories, forks ikke medregnet. Derfra tog jeg en fast pseudotilfældig stikprøve, sorteret efter en hash af repositoriets navn, og hentede kun migrationsmappen og package.json fra hver.
| Trin | Projekter |
|---|---|
| Repositories med Supabase-migrationer (GitHub-kodesøgning, 7. november 2026) | 8.914 |
| Hentet stikprøve | 1.170 |
| Målt, efter fjernelse af nøjagtige dubletter | 1.168 |
| Skabeloner og Supabases egne repositories fjernet | 9 |
| Migrationer, der stopper med en fejl på en frisk database | 567 |
Ingen tabeller i public |
8 |
| Bruger Supabases automatiske RLS-trigger (udeladt, se begrænsninger) | 16 |
| Analyseret | 568 |
Hvert projekt kørte i sin egen friske database i en Docker-container uden netværksadgang, bygget fra et dump af en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6, med de rigtige auth- og storage-schemaer). Migrationerne kørte i filnavnsrækkefølge som rollen postgres, som ikke er superbruger på Supabase, den rolle supabase db push også bruger. Intet fra et repository kørte nogensinde uden for den container.
På den resulterende database kørte jeg katalogforespørgslerne og de 15 databaseregler fra min Supabase security checker, uændret. Indstillinger, der ligger uden for databasen, som e-mailbekræftelse eller beskyttelse mod lækkede adgangskoder, kan ikke ses i migrationer, så de regler er udeladt.
Næsten halvdelen af projekterne stopper med en fejl før den sidste migration. De sædvanlige årsager er seed-data, der peger på brugere, som kun findes i forfatterens eget projekt, objekter oprettet i hånden i dashboardet og refereret senere, og migrationer, der aldrig har virket på en ren database. Jeg rapporterer kun de projekter, der blev kørt igennem uden fejl.
Hvad fandt jeg?
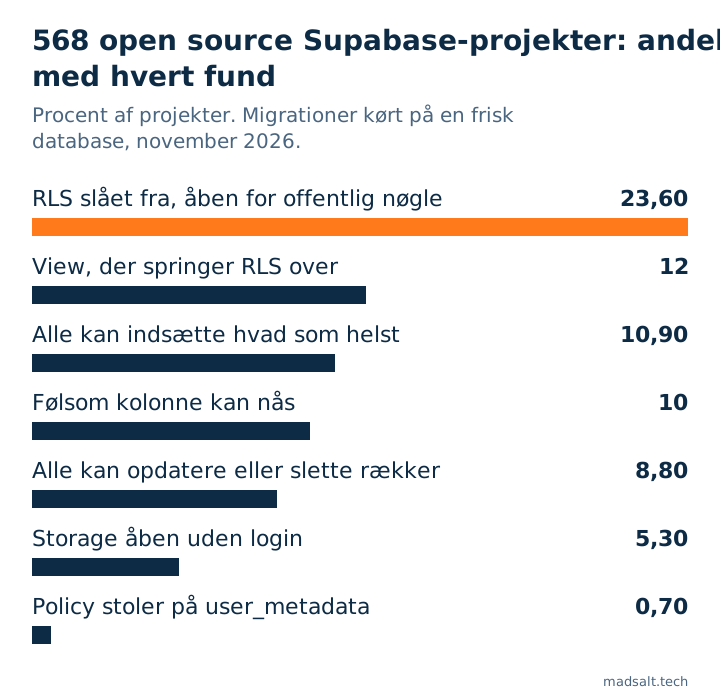
| Fund | Alle (568) | Lavet i Lovable (66) | Andre (502) |
|---|---|---|---|
| Mindst én tabel med RLS slået fra, som den offentlige nøgle kan læse og ændre | 23,6 % | 9,1 % | 25,5 % |
En policy lader besøgende uden login opdatere eller slette enhver række (using (true)) |
8,8 % | 15,2 % | 8,0 % |
En policy lader besøgende uden login indsætte hvad som helst (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
En view i public, der springer RLS over på sine tabeller |
12,0 % | 7,6 % | 12,5 % |
| En storage-policy åben for besøgende uden login | 5,3 % | 12,1 % | 4,4 % |
| En kolonne med et følsomt udseende navn, der kan nås via API’et | 10,0 % | 16,7 % | 9,2 % |
En policy, der stoler på user_metadata |
0,7 % | 0 % | 0,8 % |
På tværs af alle 15.624 tabeller har 8,5 % RLS slået fra. Det lyder ikke af meget, før man tæller pr. projekt: én app ud af fire har mindst én sådan tabel, og med de standard-grants, Supabase brugte indtil 30. oktober 2026, kan den offentlige nøgle læse og skrive hver eneste række i den.
Tabeller, ingen slog RLS til for
I hvert af de fem projekter, jeg åbnede i hånden, kørte ingen migration nogensinde alter table … enable row level security på den åbne tabel. Et projekt havde 31 tabeller og RLS på ingen af dem. Hvad tabellerne rummer, varierer: referencelister som lande, men også tællere, events, salg og profiler. Noten RLS disabled in public forklarer, hvad Advisor-advarslen betyder, og hvordan du lukker den uden at ødelægge appen.
Policies, der siger true
En policy med using (true) på update eller delete betyder, at enhver besøgende med din offentlige nøgle kan ændre eller fjerne hver række. 8,8 % af projekterne har mindst én. with check (true) på insert er mere almindelig, 10,9 %, og er somme tider bevidst, til en venteliste eller en kontaktformular. Jeg talte kun den bogstavelige true: en policy, der kalder en hjælpefunktion som is_member(team_id), er beskyttet inde i funktionen og er derfor ikke med i tallene. Noten om using (true) viser, hvordan du kan skelne det bevidste tilfælde fra uheldet.
Views, der springer RLS over
En view i public kører med ejerens rettigheder, medmindre den er oprettet med security_invoker = true, så den returnerer rækker, som tabellens egne policies ville skjule. 12,0 % af projekterne har mindst én.
Er projekter lavet i Lovable værre?
Ikke på den måde, jeg havde ventet. Jeg talte et projekt som lavet i Lovable, når dets package.json angiver lovable-tagger, eller når mindst halvdelen af dets migrationsfiler bærer Lovables <timestamp>_<uuid>.sql-navne. De projekter efterlader færre tabeller uden RLS, 9,1 % mod 25,5 %. De skriver true ind i policies langt oftere: 15,2 % lader enhver opdatere eller slette rækker, 28,8 % lader enhver indsætte, og 12,1 % åbner en storage-policy for besøgende uden login. Kun 66 Lovable-projekter blev kørt igennem uden fejl, mens 152 stoppede med en fejl, ofte på seed-data til forfatterens egne brugere, så læs Lovable-kolonnen som en retning med en margen på cirka otte procentpoint til hver side.
Løser ændringen den 30. oktober det her?
Supabases breaking change holder op med at give nye tabeller i public automatiske grants til API-rollerne; hvad den knækker, testede jeg i dette indlæg. Jeg kørte 433 af projekterne en gang til med de nye standarder, sådan som et projekt oprettet efter skiftet starter. 194 af dem blev kørt igennem uden fejl begge gange.
| De samme 194 projekter | Gamle standarder | Nye standarder |
|---|---|---|
| Mindst én tabel med RLS slået fra, som den offentlige nøgle kan læse og ændre | 44 (22,7 %) | 7 (3,6 %) |
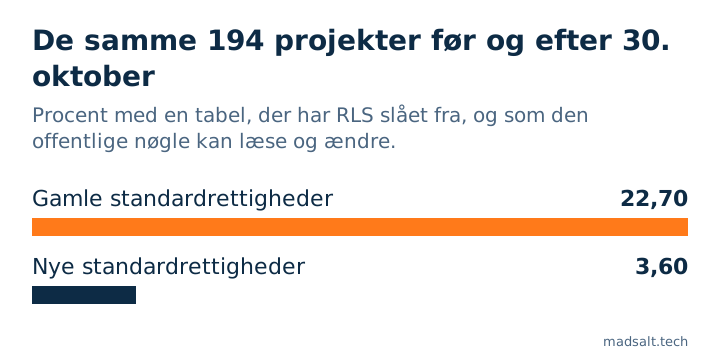
Så ja, for nye tabeller lukker den det meste af hullet: en tabel, ingen har givet adgang, kan ikke nås, med eller uden RLS. De syv projekter, der forbliver åbne, giver selv API-rollerne adgang i deres migrationer, hvilket bringer den gamle eksponering lige tilbage. Og skiftet ændrer kun, hvad nye tabeller får: et projekt, der allerede har en åben tabel, beholder den åben, så den første forespørgsel nedenfor har stadig betydning på hvert eksisterende projekt.
Hvordan sikrede jeg, at tallene er rigtige?
Før jeg stolede på noget resultat, byggede jeg et testprojekt med seks plantede problemer (en tabel med RLS slået fra, using (true)-policies, en view uden security_invoker, en security definer-funktion, som enhver kan kalde, en policy, der læser user_metadata, en offentlig bucket med anonyme uploads) og to korrekt sikrede tabeller. Pipelinen skulle finde alle seks og ingen af de to. De første kørsler gjorde det ikke: reglerne har brug for listen over API-schemaer, som et live projekt leverer og en sandbox ikke gør, og sandboxens admin-rolle udskrev uid() i stedet for auth.uid() i policies, så sikre policies så åbne ud. Begge dele er rettet, hvert projekt er målt igen, og jeg åbnede stikprøver af hvert fund i hånden.
Hvad undersøgelsen ikke kan se
- Migrationer er ikke den levende database. Alt, der er ændret i dashboardet og aldrig skrevet i en migration, er usynligt her, i begge retninger.
- Projekter, der udgiver deres migrationer på GitHub, er ikke alle Supabase-projekter. Mange er læringsprojekter og sideprojekter.
- Næsten halvdelen af stikprøven blev ikke kørt igennem uden fejl og er ikke med i tallene. De projekter kan være sikrere eller mindre sikre.
- Projekter, der har slået Supabases automatiske RLS-trigger til, får RLS på nye tabeller, uden at nogen migration siger det. Jeg udelod de 16, der refererer til den; andre kan bruge den uden spor i deres filer.
- Repositorienavne offentliggøres ikke. Data kommer fra offentlige, ikke-personlige oplysninger under forskningsklausulen i GitHubs Acceptable Use Policies.
Hvordan tjekker du dit eget projekt?
Kør disse i SQL Editor. Hver af dem returnerede præcis det plantede problem på mit testprojekt og intet andet.
Tabeller med RLS slået fra, og om den offentlige nøgle kan nå dem:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Policies, der lader besøgende uden login skrive uden nogen betingelse:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Views, der springer RLS over:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Et tomt resultat på alle tre er en god begyndelse, ikke en frikendelse. Sådan slår du RLS til dækker den første forespørgsel, eksempler på RLS-policies den anden, og sådan tester du RLS viser, hvordan du beviser, at én bruger ikke kan læse en andens rækker. For det bredere billede, se er Supabase sikkert og sikkerhedstjeklisten til Lovable-apps.
Min lignende sag
Da jeg byggede en tidsregistrering til et revisionsfirma, fandt jeg 4 fejl, ingen skærm viste, blandt andet en fortrolig klient, der lækkede gennem rapportsummer og tal for tags. Alle adgangsregler ligger nu i databasen og testes før hver udrulning; hele historien står i casen om revisionsfirmaet.
Vil du vide, hvor dit eget projekt står? Skriv til mig, så tjekker vi det på samme måde.
Hvor står dit projekt?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til migKilder
- GitHub-kodesøgning og repositoriedata, 7. november 2026; stikprøve og pipeline beskrevet ovenfor.
- Supabase, Securing your API: default privileges, læst 7. november 2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.