TL;DR
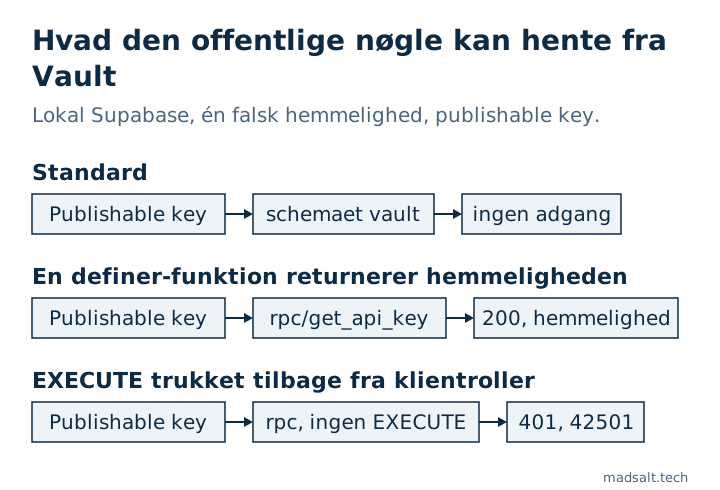
Supabase Vault gemmer hemmeligheder krypteret og dekrypterer dem gennem viewet vault.decrypted_secrets. Som standard kan kun service_role og postgres læse det; på min lokale stack havde anon og authenticated slet ikke adgang til schemaet vault. Hemmeligheder lækker på to måder: en rettighed på Vault til en klientrolle, eller en SECURITY DEFINER-funktion i et eksponeret schema, der returnerer en dekrypteret værdi. Min testfunktion returnerede en falsk hemmelighed til den offentlige nøgle med 200; efter at jeg tog EXECUTE tilbage, svarede den 42501.
Mit gratis Supabase-sikkerhedstjek har en regel for hver lækagevej: “Vault-hemmeligheder læsbare for API-roller”, vurderet kritisk, når anon kan læse dem, og “Security definer-funktioner, der kan kaldes fra API’et”. Denne note viser, hvorfor den anden betyder noget for Vault.
Hvad beskytter Supabase Vault?
Supabases Vault-guide beskriver det som en tabel med hemmeligheder gemt med autentificeret kryptering, som kan læses i dekrypteret form gennem et view. Hemmeligheden forbliver krypteret på disk, i backups og i replikering. Guiden angiver også den betingelse, alt hviler på: enhver med adgang til viewet har adgang til de dekrypterede hemmeligheder, så adgangen til det skal til enhver tid begrænses med SQL-rettigheder.
Hvem kan læse det som standard?
På en lokal Supabase-stack (CLI 2.109.1, Postgres 17.6) gemte jeg en falsk værdi med vault.create_secret og tjekkede hver rolle:
| Rolle | Usage på schemaet vault |
Select på vault.decrypted_secrets |
|---|---|---|
anon |
nej | nej |
authenticated |
nej | nej |
service_role |
ja | ja |
Schemaet vault er heller ikke blandt Data API’ets eksponerede schemas som standard. Så ud af boksen kan den offentlige nøgle ikke nå Vault.
Hvordan lækker en hemmelighed alligevel?
Den sædvanlige grund er en app, der har brug for hemmeligheden. En funktion er den korteste vej til at give den den:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER kører den med ejerens rettigheder, så den kan læse Vault. På eksisterende projekter får funktioner i public som standard EXECUTE til anon og authenticated, og public er eksponeret, så Data API’et leverer den som /rest/v1/rpc/get_api_key:
| Anmodning med publishable key | Resultat |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, den dekrypterede falske værdi |
samme, efter revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Den anden lækagevej er en rettighed: nogen føjer vault til de eksponerede schemas eller giver en klientrolle usage og select for at få en forespørgsel til at virke. Det er det tilfælde, tjekket vurderer som kritisk.
Hvordan bruger du Vault sikkert?
- Læs kun hemmeligheder på serversiden: i databasefunktioner, der aldrig returnerer dem, i triggers og webhooks eller i Edge Functions, der bruger secret key.
- Hvis en funktion skal læse en hemmelighed, så hold den i et schema, der ikke er eksponeret, eller træk
EXECUTEtilbage frapublic,anonogauthenticatedog giv det kun til den rolle, der har brug for det. - Returnér aldrig en dekrypteret værdi fra en funktion, klienten kan kalde. Returnér resultatet af at bruge hemmeligheden, for eksempel svaret fra et API-kald.
- Føj aldrig
vaulttil de eksponerede schemas; hvad den liste åbner for, forklarede jeg i Supabase exposed schemas.
Funktioner er også et API, og resten af den regel, inklusive search_path og håndtering af NULL, står i min sikkerhedstjekliste til Lovable-apps. Hvordan en wrapper-funktions search_path kan vendes imod den, står i Supabase Function Search Path Mutable: hvad det betyder.
Hvis en person skal gennemgå hele appen frem for én indstilling, laver jeg en gennemgang af appen med fast omfang med dommen behold, reparér eller skriv om for hver del.
Min lignende sag
Et selskab, jeg byggede til, betalte tusindvis af dollars om måneden for et dokumentprodukt til store virksomheder. Dets egen platform koster nu hundredvis om måneden, med roller til dokumenter, formularer, rapporter og en kundeportal, og kun de funktioner, teamet bruger. Se casen om byggedokumentplatformen.
Usikker på, hvor dine hemmeligheder gemmes? Skriv til mig, så tjekker vi dem.
Hvor gemmes dine hemmeligheder?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig