TL;DR
En lækket service role key springer RLS over og kan bruge Auth admin API. I min lokale test læste den 3 af 3 rækker under policies kun for ejeren, ændrede en anden brugers række og listede alle brugere. Ret årsagen til lækagen, opret en ny secret key, flyt hver komponent over på den, luk den gamle nøgle, og tjek derefter, hvad der ændrede sig, mens den var ude. Hvis nogen bruger nøglen lige nu, så luk den først og accepter nedetiden.
Min gratis secret scanner læser HTML’en på én offentlig side og de scriptfiler, den linker til, og leder efter API-nøgler, tokens og database-URL’er, som en besøgende kan kopiere, blandt andet Supabase-nøglen service_role; værdierne vises maskeret. Denne note handler om, hvad du gør, hvis nøglen er sluppet ud.
Når jeg overtager en Supabase-app, er denne nøgle det første, jeg leder efter i den byggede JavaScript. Forskellen på de to nøgler står i anon key vs service role key. Denne note er til den dårlige dag, hvor den hemmelige dukkede op i et bundle, et offentligt repo eller en log.
Hvad kan nogen gøre med den lækkede nøgle?
Jeg tjekkede det på en lokal Supabase (CLI 2.109.1, Postgres 17.6), på en tabel med RLS slået til, policies kun for ejeren og 3 falske ordrer, plus en testliste over brugere.
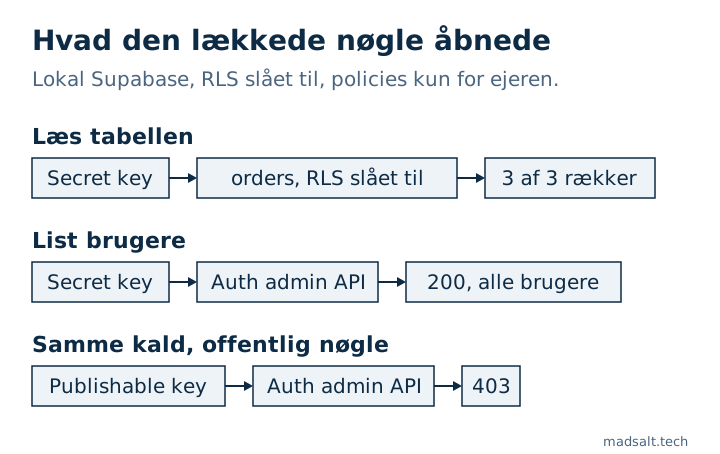
| Anmodning | Publishable key | Secret eller service_role key |
|---|---|---|
Læs orders |
0 rækker | 3 af 3 rækker |
| Opdater en andens række | Ikke prøvet | 1 række ændret |
GET /auth/v1/admin/users |
403 |
200, alle brugere listet |
Den gamle service_role-nøgle og den nye sb_secret_-nøgle opførte sig ens i alle tre.
To resultater kunne give falsk tryghed:
- En ny tabel på denne stack gav API-rollerne kun
TRUNCATE,REFERENCESogTRIGGER. Så secret key fik403med koden42501på den, indtil jeg kørte enGRANT. Det gør ikke en lækage harmløs: Auth admin-kaldet svarede200i det samme øjeblik. Ændringen bag dette står i Supabase 42501 permission denied. - Supabases guide til API keys siger, at en secret key brugt fra en browser får
401, og tilføjer, at en angriber stadig kan bruge den fra andre værktøjer. Min lokale stack svarede200på en forespørgsel med browser-headers, så jeg kunne ikke genskabe den blokering her.
Hvad er den rigtige rækkefølge til at udskifte nøglen?
Disse trin følger Supabases guide til rotation af en lækket nøgle. Jeg kørte dem ikke på et hostet projekt til denne note.
- Ret årsagen. Fjern nøglen fra bundlet, repoet eller loggen, ellers lækker den nye nøgle på samme måde. At slette den fra Gits seneste commit er ikke nok, fordi historikken stadig rummer den.
- Opret en ny secret key under Settings → API Keys.
- Udskift den gamle nøgle overalt: servere, cron jobs, Edge Functions, Database Webhooks og
pg_net-kald. En webhook, der sendte den gamle nøgle iAuthorization: Bearer, sender nu den nye nøgle i headerenapikey. - Hvis lækagen var den gamle
service_role-nøgle, så flyt også dine klienter til en publishable key. At deaktivere de gamle nøgler slukkeranonogservice_rolepå én gang, så en klient, der stadig er påanon, holder op med at virke. - Bekræft, at intet bruger den gamle nøgle. Siden API Keys har indikatorer for sidste brug til det.
- Luk den. Slet en secret key, hvilket ikke kan fortrydes, eller deaktivér de gamle nøgler.
- For en gammel nøgle skal du også tilbagekalde den gamle JWT-secret via guiden til JWT signing keys. De gamle nøgler er tokens signeret med den secret, så alt, der stadig stoler på den, kan acceptere den lækkede nøgle.
Undtagelsen er et angreb, der er i gang. Så siger guiden, at du skal lukke nøglen med det samme, selv om de komponenter, der bruger den, holder op med at virke, indtil du udskifter den.
Hvis du overså en klient, efter du havde deaktiveret de gamle nøgler, så flyt den klient til en ny nøgle. At slå de gamle nøgler til igen bringer også den lækkede nøgle tilbage.
Hvordan tjekker du, hvad der skete, mens den var ude?
Supabase kan ikke ud fra nøglen alene fortælle, hvem der havde den, så led efter resultaterne. Begynd med nye eller ændrede konti:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Led efter konti, du ikke kender, og roller, som ingen har tildelt. Sammenlign derefter dine vigtige tabeller med den seneste backup fra før lækagen. Hvis den sætning gjorde dig usikker på, om der er en, så læs Supabase backups. Dine brugeres personoplysninger kan have været læsbare, så tjek, om dine databeskyttelsesregler kræver, at du anmelder det.
Hvordan holder du den næste lækage lille?
Brug en separat secret key pr. komponent, hvilket guiden til API keys anbefaler, så én lækage betyder én rotation. Hold nøglen ude af alt med præfikset NEXT_PUBLIC_ eller VITE_, da det sendes til browseren. Og søg i hvert produktions-build efter sb_secret_ og service_role, før det udgives. På et live site udfører den gratis secret scanner samme søgning på én offentlig side og de scripts, den linker til.
Hvis en person skal gennemgå hele appen frem for én indstilling, laver jeg en gennemgang af appen med fast omfang med dommen behold, reparér eller skriv om for hver del.
Min lignende sag
Jeg kørte migreringerne fra 1.170 offentlige Supabase-projekter på nye databaser: af de 568, der kørte rent igennem, havde 134 (23,6 %) en tabel med RLS slået fra, som den offentlige nøgle kunne læse og ændre. Metoden og forespørgslerne står i undersøgelsen af open source-projekter på Supabase.
Bekymret for, at en nøgle er lækket? Skriv til mig, så roterer vi den og tjekker, hvad den eksponerede.
Bekymret for, at en nøgle er lækket?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig