Trumpai
Taisykite tai, kas šiandien gali pakenkti klientui, tokia eilės tvarka: slaptieji raktai naršyklėje, vienas klientas pasiekia kito duomenis, laukai, kuriuos klientas gali nustatyti, bet neturėtų, ir galiausiai ar galite atkurti iš atsarginės kopijos. Kiekvienas žingsnis turi patikrą, kurią galite paleisti patys. Perrašymą, refaktorių ir kodo stilių palikite vėlesniam laikui. Jei samdote kodo auditą, prašykite kiekvieno žingsnio įrodymo, o ne balo.
Sukūrėte ją su Lovable, Bolt, Cursor ar panašiu įrankiu. Ji veikia, žmonės moka, o dabar kliento saugumo klausimynas ar įrašas Reddit privertė susimąstyti, kas po ja slypi. Nerimas pagrįstas: viename 200 išdiegtų programų tyrime 182 turėjo bent vieną pažeidžiamumą, o sąrašo viršuje buvo sugadinta prieigos kontrolė. Naudingesnis klausimas: ką daryti pirmadienį.
Šia tvarka dirbu, kai perimu tokią programą. Ji kyla iš tų programų ir iš testų, kuriuos pakartojau vietiniame stack; žemiau esantys skaičiai yra iš mano paties bandymų, su išgalvotais duomenimis.
Kodėl nepradėti nuo perrašymo?
Nes perrašymas šią savaitę nieko neištaiso, o jūsų klientų duomenys atviri būtent šią savaitę. Jis taip pat išmeta tai, kas jau veikia: elgseną, už kurią klientai moka. Dėl kiekvienos programos dalies, palikti, taisyti ar perrašyti, sprendžiu po audito, ir dauguma dalių lieka.
Stilius, aplankų struktūra, testų aprėptis ir seni priklausomumai taip pat laukia po žemiau pateikto sąrašo. Jie svarbūs. Tik jie nesprendžia, ar kliento duomenys nutekės šįvakar.
Eilė
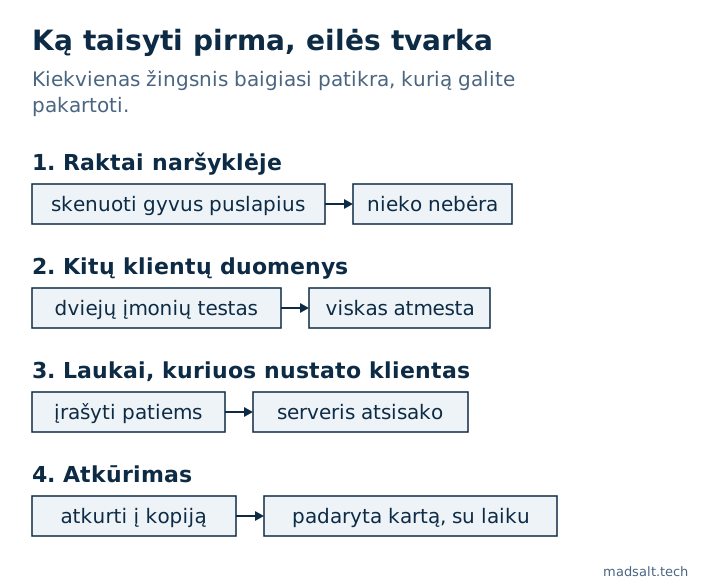
| Eilė | Kas | Patikra | Baigta, kai |
|---|---|---|---|
| 1 | Slaptieji raktai naršyklėje | Nuskenuokite gyvus puslapius ir sukompiliuotą JavaScript | Jokiame viešame faile nėra slaptojo rakto |
| 2 | Vienas klientas pasiekia kitą | Du vartotojai dviejose įmonėse atakuoja vienas kitą | Kiekvienas kelias tarp įmonių atmestas |
| 3 | Laukai, kurių klientai neturėtų nustatyti | Pabandykite patys įrašyti rolę, statusą ir kainą | Serveris atsisako arba perrašo |
| 4 | Atkūrimas | Atkurkite atsarginę kopiją į kopiją | Padarėte vieną kartą ir pamatavote laiką |
1. Ar slaptieji raktai yra naršyklėje?
Pradėkite čia, nes užtrunka minutes, o nutekėjęs slaptasis raktas panaikina visa kita. Supabase secret arba service_role raktas apeina kiekvieną prieigos taisyklę, o mano nutekėjusio rakto teste jis perskaitė visas eilutes po politikomis tik savininkui ir išvardijo kiekvieną vartotoją.
Nemokamas Paslapčių skeneris skaito vieną viešą puslapį ir jo įtrauktus skriptus. Paleiskite jį ant pagrindinių viešų puslapių. Jis nemato to, kas už prisijungimo, todėl dar paieškokite repozitorijoje ir hostingo nustatymuose: viskas su prefiksu NEXT_PUBLIC_ ar VITE_ patenka į naršyklę.
Radote? Pirmiausia pakeiskite, tada ieškokite, kas pasikeitė, kol jis buvo atviras. Vieši raktai, tokie kaip Supabase publishable key ar Firebase apiKey, ten būti ir turi, ir yra saugūs tik jei už jų esančios taisyklės laikosi, o tai yra 2 žingsnis.
2. Ar vienas klientas gali pasiekti kito duomenis?
Tai žingsnis, kuriame statymas yra mokantys klientai, ir tas, kuriame greita apžvalga klaidina. Sukūriau schemą su klaidomis, kurias matau tikrose programose, ir išsiunčiau 14 užklausų antrai įmonei. Keturios skaitymo patikros, kurias bando dauguma, buvo švarios. Šeši kiti keliai nutekėjo: per vaiko lentelę, view, funkciją, narių sąrašą ir dviejų rūšių rašymą. Kaip tai paleisti, aprašyta straipsnyje multi-tenant izoliacijos testas.
Jei naudojate Supabase, pirmiausia paleiskite nemokamą Supabase saugos tikrintuvą. Jis išvardija tai, ką gali parodyti katalogas, pavyzdžiui, lenteles su išjungtu RLS ir politikas, leidžiančias visas eilutes. Tada paleiskite nemokamą tenant izoliacijos testą su vienu naudotoju iš kiekvienos iš dviejų įmonių, ir jis parodys, kurias eilutes gali skaityti abu. Su Firebase žiūriu į šias taisyklių klaidas, o failai turi savo.
Spaudinėjant programą kaip antras vartotojas to nerasite. Jūsų ekranai prašo tik to, ko jie sukurti prašyti. Siųskite užklausas tiesiogiai.
3. Ką klientas gali nustatyti, ko neturėtų?
Sugeneruotas kodas dažnai pasitiki tuo, ką siunčia naršyklė. Atidarykite DevTools, nukopijuokite išsaugojimo užklausą ir pakeiskite lauką:
- Savo rolę savo profilyje
- Savo įrašo statusą, pavyzdžiui,
approvedarpaid - Kainą, planą ar kreditų likutį
- Įrašo savininko arba įmonės id
Vieno kliento programoje, kurią peržiūrėjau, naršyklė pati siuntė status: 'approved' ir praleisdavo moderavimą. Politika gali pasakyti, kas gali rašyti eilutę, bet tai prasta vieta reikšmėms skaičiuoti. Viską, nuo ko priklauso pinigai ar leidimai, turi nustatyti serveris arba duomenų bazės trigeris. Lovable sąraše jų yra daugiau, o tas pats apėjimas dažnai slypi kiekviename kitame kelyje, kuris rašo lauką, todėl išvardykite visus, prieš taisydami pirmą.
4. Ar galėtumėte atsigauti po blogos dienos?
Kažkas su klaida ar pavogtu prisijungimu ištrina lentelę. Ar turite atsarginę kopiją ir ar kas nors ją yra atkūręs? Atsarginė kopija, kurios niekada neatkūrėte, yra viltis. Atkurkite vieną į atskirą projektą, patikrinkite duomenis ir užsirašykite, kiek tai užtruko. Ką apima Supabase atsarginės kopijos priklauso nuo jūsų plano, tad perskaitykite tai, prieš jomis pasikliaudami.
Kas gali palaukti?
- Perrašymai ir perėjimai į kitą framework. Spręskite po audito, dalis po dalies.
- Kodo stilius ir dubliavimas. Lėtesnis darbas vėliau, ne šiandienos rizika klientui.
- Pilna testų aprėptis. Pirmiausia parašykite dviejų įmonių testą; jis dengia riziką, galinčią pabaigti verslą.
- Skenerių balai. Naudingi kaip pradinių užuominų sąrašas. Švarus balas neatsako į 2 ar 3 žingsnį.
Prisijungimo ir mokamų endpointų užklausų limitai ateina iškart po keturių žingsnių. Nekelčiau jų prieš nutekėjimą.
Ar reikia pranešti klientams?
Jei testas randa spragą be ženklo, kad ja buvo pasinaudota, ištaisykite ją ir išsaugokite, ką radote ir kada. Jei asmens duomenys tikrai buvo atskleisti, tai gali būti pranešamas pažeidimas: pagal BDAR 33 straipsnį duomenų valdytojas paprastai turi 72 valandas nuo sužinojimo, o jūsų sutartys gali nustatyti savo terminus. Kreipkitės į teisininką, vos tik įtarsite. Vienam to spręsti nereikia.
Ko klausti samdomo specialisto?
Jei mokate už kodo auditą ar sutvarkymą, šie klausimai atskiria įrodymą nuo nuomonės:
- Ar testuosite su dviem tikromis paskyromis dviejose įmonėse ir parodysite man kiekvieną kelią bei rezultatą?
- Ar tikrinsite gyvą duomenų bazę ir gyvus puslapius, o ne tik repozitoriją?
- Kuriuos radinius taisau šią savaitę, kurie gali palaukti, ir kodėl?
- Ką palikti, taisyti ar perrašyti?
- Kaip galiu pakartoti jūsų patikras, kai jūsų nebus?
Ilgas PDF su balu ir be atkartojamų užklausų palieka jus ten, kur buvote.
Apribojimai. Tai mano eilė, paimta iš programų ant Supabase ir panašių backend, ir tai nėra atitikties programa. Programos su sveikatos ar mokėjimų duomenimis turi papildomų pareigų. Testų skaičiai paimti iš mažos schemos, kurią tyčia sugadinau, todėl jie rodo, ką greita patikra gali praleisti, o ne kaip dažna kiekviena klaida. Teisinė pastaba yra bendra informacija, ne patarimas.
Jei pirkėjas prašo skverbties testo ataskaitos, kiek jis kainuoja 2026 m., aprašyta atskirame straipsnyje.
Mano panašus atvejis
Įmonė, kuriai kūriau, už įmonių lygio dokumentų produktą mokėjo tūkstančius dolerių per mėnesį. Jos pačios platforma dabar kainuoja šimtus per mėnesį, su dokumentų, formų, ataskaitų ir klientų portalo rolėmis ir tik tomis funkcijomis, kurias naudoja komanda. Žr. statybos dokumentų platformos atvejį.
Turite mokančių klientų programoje, sukurtoje vibe coding būdu? Parašykite man, ir kartu nuspręsime, ką taisyti, kol tai dar nekainavo kliento.
Mokantys klientai vibe coding programoje?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man