TL;DR
Opravte to, co může klientovi ublížit ještě dnes, v tomto pořadí: tajné klíče v prohlížeči, jeden klient s přístupem k datům jiného, pole, která klient může nastavit a nemá, a nakonec to, zda umíte obnovit ze zálohy. U každého kroku je kontrola, kterou si můžete pustit sami. Přepis, refaktoring a styl kódu nechte na později. Pokud si najímáte někoho na audit kódu, žádejte důkaz ke každému kroku, ne skóre.
Postavili jste to v Lovable, Bolt, Cursoru nebo podobně. Funguje to, lidé platí, a dotazník o zabezpečení od klienta nebo příspěvek na Redditu vás přiměl zamyslet se, co je pod tím. Ta starost je oprávněná: v jedné studii 200 nasazených aplikací mělo 182 aspoň jednu zranitelnost a na prvním místě stálo porušené řízení přístupu. Užitečnější otázka je, co udělat v pondělí.
V tomto pořadí pracuji, když takovou aplikaci převezmu. Vychází z těchto aplikací a z testů, které jsem zopakoval na lokálním stacku; čísla níže jsou z mých vlastních běhů, na vymyšlených datech.
Proč nezačít přepisem?
Protože přepis tento týden nic neopraví a data vašich klientů jsou odhalená tento týden. Navíc zahodí to, co už funguje: chování, za které klienti platí. O tom, co ponechat, opravit nebo přepsat, rozhoduji u každé části aplikace po auditu a většina částí zůstane.
Styl, struktura složek, pokrytí testy a staré závislosti jdou také až po seznamu níže. Jsou důležité. Jen nerozhodují o tom, zda dnes v noci uniknou data klienta.
Pořadí
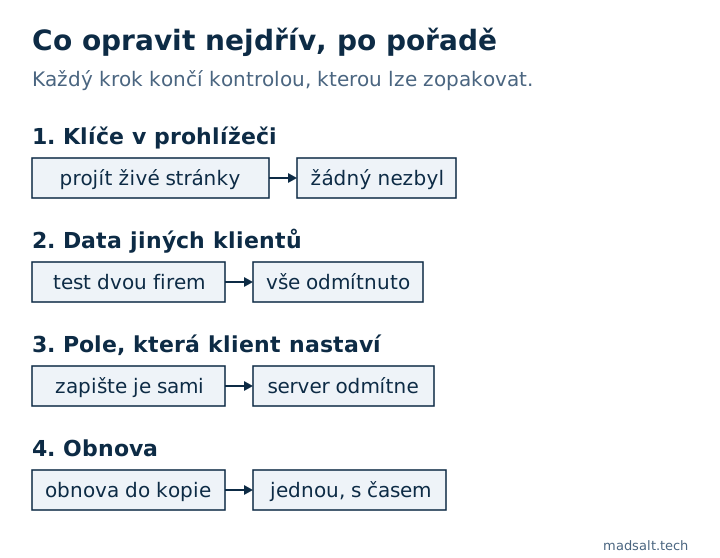
| Pořadí | Co | Kontrola | Hotovo, když |
|---|---|---|---|
| 1 | Tajné klíče v prohlížeči | Prohledat živé stránky a sestavený JavaScript | Žádný tajný klíč v žádném veřejném souboru |
| 2 | Jeden klient u dat jiného | Dva uživatelé ve dvou firmách se navzájem napadnou | Každá cesta mezi firmami je odmítnuta |
| 3 | Pole, která klient nemá nastavit | Zkuste si sami zapsat roli, stav a cenu | Server je odmítne nebo přepíše |
| 4 | Obnova | Obnovit zálohu do kopie | Udělali jste to jednou a změřili čas |
1. Jsou v prohlížeči tajné klíče?
Začněte tady, protože to trvá minuty a uniklý tajný klíč zruší všechno ostatní. Tajný klíč nebo klíč service_role Supabase přeskakuje každé pravidlo přístupu a v mém testu uniklého klíče přečetl všechny řádky pod pravidly jen pro vlastníka a vypsal všechny uživatele.
Bezplatný Skener tajných klíčů čte jednu veřejnou stránku a skripty, na které odkazuje. Pusťte ho na své hlavní veřejné stránky. Nevidí za přihlášení, takže prohledejte i repozitář a nastavení hostingu: cokoli s předponou NEXT_PUBLIC_ nebo VITE_ jde do prohlížeče.
Našli jste nějaký? Nejdřív ho vyměňte, pak zjistěte, co se změnilo, dokud byl venku. Veřejné klíče, například publishable klíč Supabase nebo apiKey Firebase, tam být mají a jsou bezpečné jen tehdy, drží-li pravidla za nimi, což je krok 2.
2. Může jeden klient dosáhnout na data jiného?
To je krok, ve kterém jde o platící klienty, a ten, ve kterém rychlý pohled klame. Postavil jsem schéma s chybami, které vídám v reálných aplikacích, a poslal 14 požadavků na druhou firmu. Čtyři kontroly čtení, které zkouší většina lidí, vyšly čistě. Šest jiných cest uniklo, přes podřízenou tabulku, pohled, funkci, seznam členů a dva druhy zápisu. Jak to spustit, je v článku test izolace tenantů.
Pokud jedete na Supabase, pusťte nejdřív bezplatnou Kontrolu zabezpečení Supabase. Vypíše, co umí ukázat katalog, například tabulky s vypnutým RLS a politiky povolující každý řádek. Pak pusťte bezplatný test izolace tenantů s jedním uživatelem z každé ze dvou firem a ukáže, které řádky mohou číst oba. Na Firebase se dívám na tyto chyby v pravidlech a soubory mají vlastní.
Proklikávání aplikace jako druhý uživatel tohle nenajde. Vaše obrazovky se ptají jen na to, na co jsou postavené. Posílejte požadavky přímo.
3. Co může klient nastavit, a nemá?
Vygenerovaný kód často věří tomu, co pošle prohlížeč. Otevřete DevTools, zkopírujte požadavek na uložení a změňte pole:
- Svou roli, na vlastním profilu
- Stav vlastního záznamu, třeba
approvednebopaid - Cenu, tarif nebo zůstatek kreditu
- Vlastníka nebo id firmy u záznamu
V aplikaci jednoho klienta, kterou jsem posuzoval, prohlížeč sám posílal status: 'approved' a přeskočil moderaci. Politika umí říct, kdo smí řádek zapsat, ale je špatné místo na výpočet hodnot. Cokoli, na čem závisí peníze nebo oprávnění, má nastavit server nebo databázový trigger. Kontrolní seznam pro Lovable má takových případů víc a stejné obejití bývá v každé další cestě, která pole zapisuje, takže je před opravou první vypište všechny.
4. Zvládli byste se zotavit ze špatného dne?
Někdo s chybou nebo ukradeným přihlášením smaže tabulku. Máte zálohu a obnovil ji někdy někdo? Záloha, kterou jste nikdy neobnovili, je naděje. Obnovte jednu do samostatného projektu, zkontrolujte data a zapište, jak dlouho to trvalo. Co pokrývají zálohy Supabase závisí na vašem plánu, takže si to přečtěte dřív, než se na ně spolehnete.
Co může počkat?
- Přepisy a přechody na jiný framework. Rozhodněte po auditu, část po části.
- Styl kódu a duplicita. Pomalejší práce později, dnes pro klienta není riziko.
- Plné pokrytí testy. Napište nejdřív test dvou firem; pokrývá riziko, které může ukončit podnikání.
- Skóre ze skenerů. Užitečné jako seznam stop. Čisté skóre neodpovídá na krok 2 ani 3.
Limity na počet pokusů o přihlášení a na placené koncové body přicházejí hned po čtyřech krocích. Před únik bych je nedával.
Musíte to říct klientům?
Pokud test najde díru bez známky, že byla zneužita, opravte ji a veďte záznam o tom, co jste našli a kdy. Pokud byla skutečně odhalena osobní data, může jít o hlášenou bezpečnostní událost: podle čl. 33 GDPR má správce obecně 72 hodin od okamžiku, kdy se o ní dozvěděl, a vaše smlouvy mohou přidat vlastní podmínky. Zeptejte se právníka, jakmile to tušíte. Není to rozhodnutí na jednoho.
Na co se ptát toho, koho si najmete?
Pokud platíte za audit kódu nebo úklid, tyto otázky oddělí důkaz od názoru:
- Budete testovat se dvěma skutečnými účty ve dvou firmách a ukážete mi každou cestu a výsledek?
- Zkontrolujete živou databázi a živé stránky, ne jen repozitář?
- Které nálezy opravím tento týden a které mohou počkat, a proč?
- Co ponechat, opravit nebo přepsat?
- Jak si budu moci vaše kontroly zopakovat, až tu nebudete?
Dlouhé PDF se skóre a bez opakovatelných požadavků vás nechá tam, kde jste začali.
Limity. Je to moje pořadí, z aplikací na Supabase a podobných backendech, a není to program souladu s předpisy. Aplikace se zdravotními nebo platebními daty mají povinnosti navíc. Čísla z testů pocházejí z malého schématu, které jsem záměrně rozbil, takže ukazují, co může rychlá kontrola minout, ne jak časté je které pochybení. Právní poznámka jsou obecné informace, ne poradenství.
Pokud odběratel žádá report z penetračního testu, kolik stojí v roce 2026, je v samostatném článku.
Můj podobný případ
Firma, pro kterou jsem stavěl, platila za podnikový produkt na dokumenty tisíce dolarů měsíčně. Její vlastní platforma dnes stojí stovky měsíčně, s rolemi pro dokumenty, formuláře, přehledy a klientský portál a jen s funkcemi, které tým používá. Viz případová studie dokumentové platformy pro stavebnictví.
Máte platící klienty na aplikaci vytvořené vibe codingem? Napište mi a společně určíme, co opravit, dřív než vás to bude stát klienta.
Platící klienti na aplikaci z vibe codingu?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi