TL;DR
Opravte to, čo môže klienta poškodiť dnes, v tomto poradí: tajné kľúče v prehliadači, jeden klient dosahujúci dáta iného, polia, ktoré klient môže nastaviť, a nemal by, a nakoniec to, či viete obnoviť zo zálohy. Každý krok má kontrolu, ktorú si môžete spustiť sami. Prepisovanie, refaktoring a štýl kódu nechajte na neskôr. Ak si na audit kódu niekoho najmete, pýtajte si dôkaz každého kroku, nie skóre.
Postavili ste ju v Lovable, Bolt, Cursore alebo podobne. Funguje, ľudia platia a teraz vás bezpečnostný dotazník klienta alebo príspevok na Reddite prinútil zamyslieť sa, čo je pod ňou. Obava je opodstatnená: v jednej štúdii 200 nasadených aplikácií malo 182 aspoň jednu zraniteľnosť a porušené riadenie prístupu viedlo zoznam. Užitočnejšia otázka je, čo robiť v pondelok.
V tomto poradí pracujem, keď preberiem takúto aplikáciu. Vychádza z týchto aplikácií a z testov, ktoré som zopakoval na lokálnom stacku; čísla nižšie sú z mojich behov na vymyslených dátach.
Prečo nezačať prepisovaním?
Pretože prepis tento týždeň nič neopraví a dáta vašich klientov sú vystavené tento týždeň. Zároveň zahodí časť, ktorá už funguje: správanie, za ktoré vaši klienti platia. O každej časti aplikácie rozhodnem po audite, či ju ponechať, opraviť alebo prepísať, a väčšina častí zostane.
Štýl, štruktúra priečinkov, pokrytie testmi a staré závislosti idú tiež až po zozname nižšie. Záleží na nich. Len nerozhodujú o tom, či dáta klienta dnes večer unikajú.
Poradie
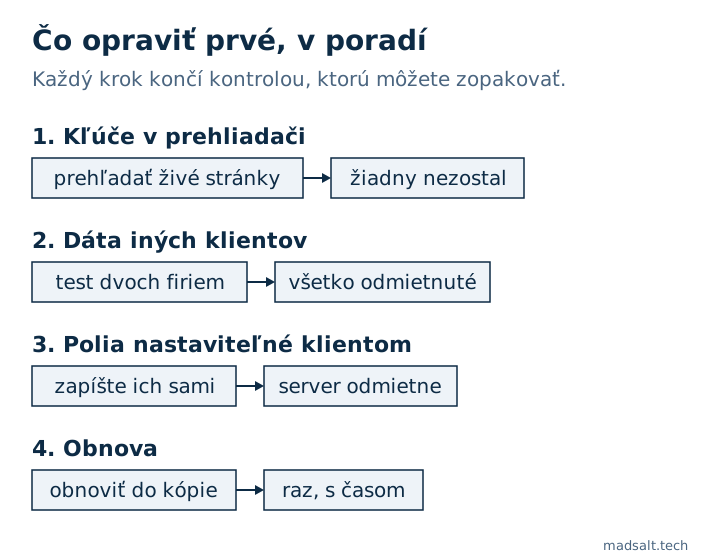
| Poradie | Čo | Kontrola | Hotovo, keď |
|---|---|---|---|
| 1 | Tajné kľúče v prehliadači | Prehľadať živé stránky a zostavený JavaScript | Žiadny tajný kľúč vo verejných súboroch |
| 2 | Jeden klient dosahujúci druhého | Dvaja používatelia v dvoch firmách sa navzájom napadnú | Každá cesta medzi firmami je odmietnutá |
| 3 | Polia, ktoré klienti nemajú nastavovať | Skúsiť si sami zapísať rolu, stav a cenu | Server ich odmietne alebo prepíše |
| 4 | Obnova | Obnoviť zálohu do kópie | Urobili ste to raz a odmerali čas |
1. Sú v prehliadači tajné kľúče?
Začnite tu, lebo to trvá minúty a uniknutý tajný kľúč zruší všetko ostatné. Kľúč secret alebo service_role v Supabase obchádza všetky pravidlá prístupu a v mojom teste uniknutého kľúča prečítal všetky riadky pod politikami len pre vlastníka a vypísal každého používateľa.
Bezplatný Skener tajných kľúčov číta jednu verejnú stránku a skripty, na ktoré odkazuje. Spustite ho na svojich hlavných verejných stránkach. Nevidí za prihlásenie, preto prehľadajte aj repozitár a nastavenia hostingu: všetko s prefixom NEXT_PUBLIC_ alebo VITE_ ide do prehliadača.
Našli ste nejaký? Najprv ho vymeňte a potom hľadajte, čo sa zmenilo, kým bol vonku. Verejné kľúče, ako publishable key Supabase alebo apiKey Firebase, tam majú byť a sú bezpečné len vtedy, ak pravidlá za nimi držia, čo je krok 2.
2. Dosiahne jeden klient dáta iného?
Toto je krok, v ktorom sú v hre platiaci klienti, a ten, v ktorom rýchly pohľad klame. Postavil som schému s chybami, ktoré vídam v reálnych aplikáciách, a poslal 14 požiadaviek na druhú firmu. Štyri kontroly čítania, ktoré skúša väčšina ľudí, vyšli čisté. Šesť ďalších ciest unikalo cez podriadenú tabuľku, pohľad, funkciu, zoznam členov a dva druhy zápisu. Ako to spustiť, je v článku test izolácie multi-tenant.
Ak ste na Supabase, najprv spustite bezplatnú Kontrolu zabezpečenia Supabase. Vypíše, čo vie ukázať katalóg, napríklad tabuľky s vypnutým RLS a politiky, ktoré povoľujú každý riadok. Potom spustite bezplatný test izolácie tenantov s jedným používateľom z každej z dvoch firiem a ukáže, ktoré riadky môžu čítať obaja. Vo Firebase sa pozerám na tieto chyby v pravidlách a súbory majú vlastné.
Prechádzanie aplikácie ako druhý používateľ tieto chyby nenájde. Vaše obrazovky žiadajú len to, na čo sú postavené. Posielajte požiadavky priamo.
3. Čo môže klient nastaviť, a nemal by?
Generovaný kód často dôveruje tomu, čo pošle prehliadač. Otvorte DevTools, skopírujte požiadavku na uloženie a zmeňte pole:
- Vašu rolu vo vlastnom profile
- Stav vlastného záznamu, napríklad
approvedalebopaid - Cenu, plán alebo zostatok kreditov
- Id vlastníka alebo firmy na zázname
V aplikácii klienta, ktorú som skúmal, prehliadač posielal status: 'approved' sám a preskočil moderáciu. Politika môže povedať, kto smie zapisovať riadok, ale je to zlé miesto na výpočet hodnôt. Všetko, od čoho závisia peniaze alebo oprávnenia, má nastavovať server alebo databázový trigger. Checklist pre Lovable má takých prípadov viac a rovnaké obídenie býva v každej ďalšej ceste, ktorá pole zapisuje, preto ich všetky vypíšte skôr, než opravíte prvú.
4. Dokázali by ste sa spamätať zo zlého dňa?
Niekto s chybou alebo ukradnutým prihlásením zmaže tabuľku. Máte zálohu a obnovil ju niekedy niekto? Záloha, ktorú ste nikdy neobnovili, je nádej. Obnovte jednu do samostatného projektu, skontrolujte dáta a zapíšte si, ako dlho to trvalo. Čo pokrývajú zálohy Supabase závisí od vášho plánu, preto si to prečítajte skôr, než sa na ne spoliehate.
Čo môže počkať?
- Prepisy a prechody na iný framework. Rozhodnite po audite, časť po časti.
- Štýl kódu a duplicita. Pomalšia práca na neskôr, dnes nie je rizikom pre klienta.
- Plné pokrytie testmi. Najprv napíšte test dvoch firiem; pokrýva riziko, ktoré môže ukončiť podnikanie.
- Skóre skenerov. Užitočné ako zoznam stôp. Čisté skóre neodpovie na krok 2 ani 3.
Limity počtu pokusov pri prihlásení a na platených endpointoch prídu hneď po štyroch krokoch. Pred opravu úniku by som ich nedával.
Musíte to oznámiť klientom?
Ak test nájde dieru bez známky zneužitia, opravte ju a uchovajte záznam o tom, čo ste našli a kedy. Ak boli osobné údaje skutočne vystavené, môže ísť o hlásiteľné porušenie: podľa článku 33 GDPR má prevádzkovateľ spravidla 72 hodín od okamihu, keď sa o ňom dozvie, a vaše zmluvy môžu pridať vlastné lehoty. Obráťte sa na právnika hneď, ako to začnete tušiť. Nie je to rozhodnutie, ktoré by ste mali robiť sami.
Čo sa pýtať toho, koho najímate?
Ak platíte za audit kódu alebo upratovanie, tieto otázky oddelia dôkaz od názoru:
- Budete testovať s dvoma skutočnými účtami v dvoch firmách a ukážete mi každú cestu a výsledok?
- Skontrolujete živú databázu a živé stránky, nielen repozitár?
- Ktoré zistenia opravím tento týždeň, ktoré môžu počkať a prečo?
- Čo ponechám, opravím alebo prepíšem?
- Ako si môžem vaše kontroly zopakovať, keď tu už nebudete?
Dlhé PDF so skóre a bez reprodukovateľných požiadaviek vás nechá tam, kde ste začali.
Limity. Je to moje poradie z aplikácií na Supabase a podobných backendoch, nie program súladu. Aplikácie so zdravotnými alebo platobnými dátami majú navyše ďalšie povinnosti. Čísla z testov pochádzajú z malej schémy, ktorú som zámerne pokazil, takže ukazujú, čo môže rýchla kontrola prehliadnuť, nie ako časté je každé pochybenie. Právna poznámka je všeobecná informácia, nie rada.
Ak odberateľ žiada report z penetračného testu, koľko stojí v roku 2026, je v samostatnom článku.
Môj podobný prípad
Firma, pre ktorú som staval, platila za podnikový produkt na dokumenty tisíce dolárov mesačne. Jej vlastná platforma dnes stojí stovky mesačne, s rolami pre dokumenty, formuláre, prehľady a klientsky portál a len s funkciami, ktoré tím používa. Pozrite si prípadovú štúdiu dokumentovej platformy pre stavebníctvo.
Máte platiacich klientov na aplikácii vytvorenej vibe codingom? Napíšte mi a spoločne určíme, čo opraviť, skôr než vás to bude stáť klienta.
Platiaci klienti na aplikácii z vibe codingu?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi