En resumen
Arregle primero lo que puede dañar hoy a un cliente, en este orden: claves secretas en el navegador, un cliente que alcanza los datos de otro, campos que un cliente puede fijar y no debería, y después si puede restaurar una copia de seguridad. Cada paso tiene una comprobación que puede ejecutar usted mismo. Deje para después la reescritura, el refactor y el estilo del código. Si contrata a alguien para una auditoría de código, pida la prueba de cada paso, no una puntuación.
La construyó con Lovable, Bolt, Cursor o algo parecido. Funciona, la gente paga, y ahora el cuestionario de seguridad de un cliente o un post en Reddit le ha hecho preguntarse qué hay debajo. La preocupación es razonable: en un estudio de 200 apps desplegadas, 182 tenían al menos una vulnerabilidad, y el control de acceso roto encabezaba la lista. La pregunta más útil es qué hacer el lunes.
Este es el orden en que trabajo cuando me hago cargo de una app así. Sale de esas apps y de pruebas que repetí en un stack local; los números de abajo son de mis propias ejecuciones, con datos inventados.
¿Por qué no empezar por una reescritura?
Porque una reescritura no arregla nada esta semana, y los datos de sus clientes están expuestos esta semana. Además tira a la basura lo que ya funciona: el comportamiento por el que sus clientes pagan. Decido si conservar, reparar o reescribir cada parte de la app después de la auditoría, y la mayoría de las partes se quedan.
El estilo, la estructura de carpetas, la cobertura de pruebas y las dependencias antiguas también van después de la lista de abajo. Importan. Simplemente no deciden si los datos de un cliente se filtran esta noche.
El orden
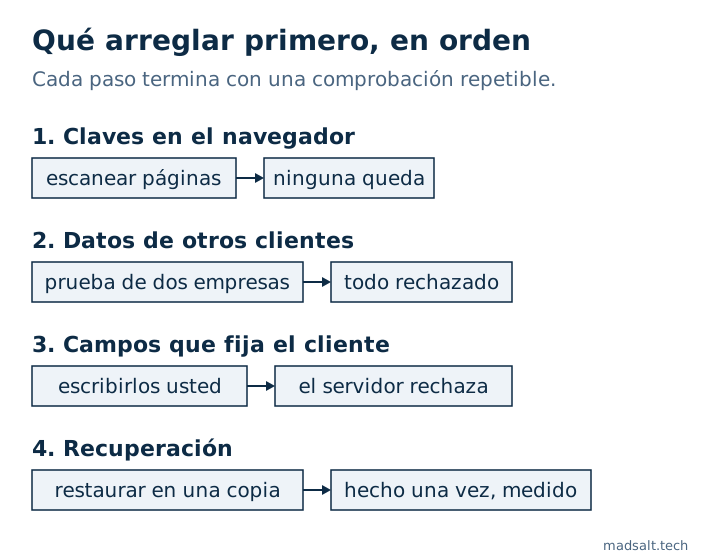
| Orden | Qué | La comprobación | Hecho cuando |
|---|---|---|---|
| 1 | Claves secretas en el navegador | Escanear las páginas públicas y el JavaScript generado | Ninguna clave secreta en ningún archivo público |
| 2 | Un cliente que alcanza a otro | Dos usuarios de dos empresas se atacan entre sí | Toda vía entre empresas es rechazada |
| 3 | Campos que los clientes no deben fijar | Intentar escribir usted mismo rol, estado y precio | El servidor los rechaza o los sobrescribe |
| 4 | Recuperación | Restaurar una copia de seguridad en una copia | Lo hizo una vez y midió el tiempo |
1. ¿Hay claves secretas en el navegador?
Empiece aquí porque lleva minutos y una clave secreta filtrada deshace todo lo demás. Una clave secreta o service_role de Supabase se salta toda regla de acceso, y en mi prueba de una clave filtrada leyó todas las filas bajo políticas solo para el propietario y listó a cada usuario.
El escáner de secretos gratuito lee una página pública y los scripts que enlaza. Ejecútelo en sus páginas públicas principales. No ve lo que hay tras un inicio de sesión, así que busque también en el repositorio y en los ajustes del hosting: todo lo que lleve el prefijo NEXT_PUBLIC_ o VITE_ va al navegador.
¿Encontró una? Reemplácela primero, y luego busque qué cambió mientras estuvo expuesta. Las claves públicas, como una clave publicable de Supabase o una apiKey de Firebase, están ahí a propósito, y solo son seguras si las reglas detrás aguantan, que es el paso 2.
2. ¿Puede un cliente alcanzar los datos de otro?
Es el paso donde hay clientes de pago en juego, y donde una mirada rápida engaña. Construí un esquema con errores que veo en apps reales y envié 14 peticiones a una segunda empresa. Las cuatro lecturas que casi todos prueban salieron limpias. Otras seis vías tenían fugas, a través de una tabla hija, una vista, una función, la lista de miembros y dos tipos de escritura. Cómo ejecutarlo está en la prueba de aislamiento multi-tenant.
Si está en Supabase, ejecute primero la auditoría de seguridad de Supabase gratuita. Lista lo que el catálogo puede mostrar, como tablas con RLS desactivado y políticas que permiten todas las filas. Después ejecute la prueba de aislamiento multi-tenant gratuita con un usuario de cada una de dos empresas y le mostrará qué filas pueden leer ambos. En Firebase, estos errores de reglas son donde miro, y los archivos tienen los suyos.
Navegar por su app como un segundo usuario no los encontrará. Sus pantallas solo piden lo que están hechas para pedir. Envíe las peticiones directamente.
3. ¿Qué puede fijar un cliente que no debería?
El código generado suele confiar en lo que envía el navegador. Abra DevTools, copie una petición de guardado y cambie un campo:
- Su rol, en su propio perfil
- El estado de su propio registro, como
approvedopaid - Un precio, un plan o un saldo de crédito
- El id de propietario o de empresa en un registro
En la app de un cliente que revisé, el navegador enviaba él mismo status: 'approved' y se saltaba la moderación. Una política puede decir quién puede escribir una fila, pero es un mal sitio para calcular valores. Todo de lo que dependan el dinero o los permisos debe fijarlo el servidor o un trigger de la base de datos. La lista para Lovable tiene más casos así, y el mismo bypass suele estar en cualquier otra vía que escribe el campo, así que lístelas todas antes de arreglar la primera.
4. ¿Podría recuperarse de un mal día?
Alguien con un bug o un inicio de sesión robado borra una tabla. ¿Tiene una copia de seguridad, y alguien la ha restaurado? Una copia que nunca ha restaurado es una esperanza. Restaure una en un proyecto aparte, compruebe los datos y anote cuánto tardó. Qué cubren las copias de seguridad de Supabase depende de su plan, así que léalo antes de confiar en ellas.
¿Qué puede esperar?
- Reescrituras y cambios de framework. Decídalo tras la auditoría, parte por parte.
- Estilo de código y duplicación. Trabajo más lento para después, no un riesgo para el cliente hoy.
- Cobertura total de pruebas. Escriba primero la prueba de las dos empresas; cubre el riesgo que puede acabar con el negocio.
- Puntuaciones de escáneres. Útiles como lista de pistas. Una puntuación limpia no responde a los pasos 2 ni 3.
Los límites de frecuencia en el inicio de sesión y en los endpoints de pago vienen justo después de los cuatro pasos. No los pondría por delante de una fuga.
¿Tiene que avisar a sus clientes?
Si una prueba encuentra un hueco sin señales de que se haya usado, arréglelo y guarde un registro de lo que encontró y cuándo. Si se expusieron datos personales de verdad, puede ser una brecha notificable: según el artículo 33 del RGPD, el responsable dispone en general de 72 horas desde que tiene conocimiento, y sus contratos pueden añadir plazos propios. Consulte a un abogado en cuanto lo sospeche. No es una decisión para tomar a solas.
¿Qué preguntar a quien contrate?
Si paga por una auditoría de código o una limpieza, estas preguntas separan la prueba de la opinión:
- ¿Probará con dos cuentas reales en dos empresas y me mostrará cada vía y su resultado?
- ¿Revisará la base de datos y las páginas en vivo, no solo el repositorio?
- ¿Qué hallazgos arreglo esta semana, cuáles pueden esperar y por qué?
- ¿Qué conservo, qué reparo y qué reescribo?
- ¿Cómo puedo repetir sus comprobaciones cuando usted ya no esté?
Un PDF largo con una puntuación y sin peticiones reproducibles le deja donde empezó.
Límites. Este es mi orden, de apps en Supabase y backends parecidos, y no es un programa de cumplimiento. Las apps con datos de salud o de pago tienen deberes adicionales que se suman. Los números de las pruebas vienen de un esquema pequeño que rompí a propósito, así que muestran lo que una comprobación rápida puede pasar por alto, no lo frecuente que es cada error. La nota legal es información general, no asesoramiento.
Si un comprador pide un informe de prueba de penetración, lo que cuesta en 2026 está en un artículo aparte.
Mi caso similar
Una empresa para la que construí pagaba miles de dólares al mes por un producto documental empresarial. Su propia plataforma cuesta ahora cientos al mes, con roles para documentos, formularios, informes y un portal de clientes, y solo las funciones que usa el equipo. Vea el caso de la plataforma documental de obra.
¿Tiene clientes de pago en una aplicación hecha con vibe coding? Escríbame y decidiremos qué arreglar antes de que le cueste un cliente.
¿Clientes de pago en una aplicación hecha con vibe coding?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame