Trumpai
Norėdami įrodyti, kad vienas klientas negali pasiekti kito duomenų, prisijunkite kaip tikras 1 įmonės vartotojas, atakuokite 2 įmonę per kiekvieną kelią, o tada perskaitykite duomenų bazę ir pažiūrėkite, kas pasikeitė. Tyčia sugadintoje schemoje keturios patikros, kurias bando dauguma, buvo švarios, o 6 iš 14 užklausų nutekėjo: per vaiko lentelę, narių sąrašą, view, funkciją, prisijungimą prie kitos įmonės ir insert, kuris vienoje formoje grąžino 403, o kitoje praėjo. Vien statuso kodas mane suklaidino du kartus. O testas be teigiamos kontrolės praeina ir programoje, kurioje niekas nieko negali perskaityti.
„Ar klientas A mato kliento B duomenis?“ yra klausimas, kurį užduoda B2B pirkėjas, ir „naudojame row level security“ į jį neatsako. Atsako testas, kurį kas nors gali pakartoti. Sukūriau nedidelę sąskaitų faktūrų schemą su klaidomis, kurias esu matęs tikrose programose, ir parašiau testą, kuris turėtų jas pagauti.
Kaip testavau. Vietinis Supabase stack (CLI 2.109.1), 2026 m. lapkričio 3 d., per REST API, su tikru prisijungimu kiekvienam vartotojui. Vartotojas A priklauso 1 įmonei. 2 įmonėje yra tikslinės sąskaitos, kurių A niekada neturi pasiekti. Duomenys išgalvoti. Po kiekvieno rašymo bandymo lentelę skaičiau tiesiogiai per psql, nes API atsakymas nėra įrodymas. Metodas nepriklauso nuo Supabase; kitame stack keistųsi tik užklausos.
Ką parodė įprastos patikros?
Šias patikras matau dažniausiai. Visos keturios sugadintoje schemoje buvo švarios.
| Vartotojo A užklausa | Rezultatas |
|---|---|
| Išvardyti sąskaitas | 200, jo 1 eilutė |
| Skaityti 2 įmonės sąskaitą pagal id | 200, 0 eilučių |
Filtruoti pagal company_id = 2 |
200, 0 eilučių |
| Suskaičiuoti 2 įmonės sąskaitas | 0 |
invoices skaitymo politika buvo teisinga, ir kas testuotų tik šią lentelę, viską patvirtintų.
Ką tas pats vartotojas pasiekė kitais keliais?
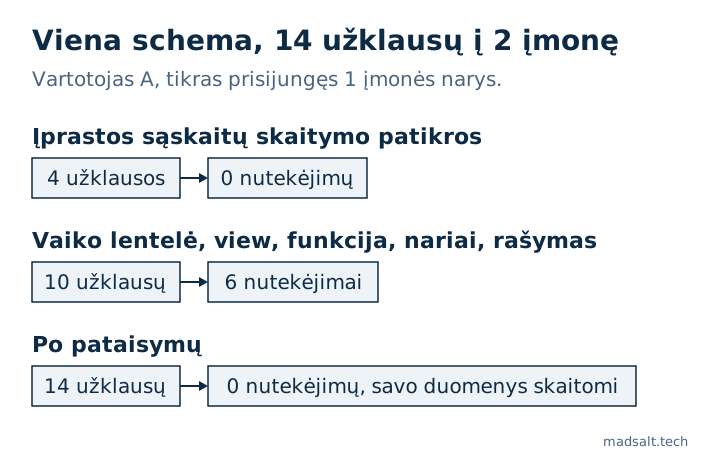
| Kelias | Kodėl nutekėjo | Sugadinta schema | Po pataisymo |
|---|---|---|---|
Vaiko lentelė invoice_lines |
RLS įjungtas, politika using (true) |
200, 2 eilutės iš abiejų |
200, jo 1 |
memberships |
Skaitymo politika using (true) |
200, abiejų įmonių vartotojai |
200, jo 1 |
View invoice_totals |
Veikia su savininko teisėmis, apeina RLS | 200, abiejų įmonių sumos |
200, jo 1 |
Funkcija get_invoice(21) |
security definer be įmonės patikros |
200, B sąskaita |
200, 0 eilučių |
| Prisijungimas prie 2 įmonės | Insert tikrina tik user_id = auth.uid() |
201, paskui išvardytos 3 sąskaitos |
403 |
| Sąskaitos įterpimas 2 įmonei | Insert tikrina tik tai, kad vartotojas prisijungęs | 201, eilutė lentelėje |
403 |
Pirmi keturi yra skaitymo keliai, kurių testas, pagrįstas formomis, niekada neliečia. Nė vienas programos ekranas nekviečia jų su kitos įmonės duomenimis, todėl spaudinėjant jų nerasi.
Kodėl negalima pasitikėti statuso kodu?
Paskutinė lentelės eilutė vos manęs nepraslydo. Pirmoji mano insert versija grąžino 403:
new row violates row-level security policy
Atrodė kaip sėkmingas testas. Bet insert politika eilutę leido. Klaida atėjo iš return=representation, kuris prašo grąžinti naują eilutę, o A neturi prieigos skaityti 2 įmonės eilutės. Tas pats insert su return=minimal, forma, kurią supabase-js naudoja, jei nepridedate .select(), grąžino 201, ir psql parodė eilutę 2 įmonės lentelėje.
Egzistuoja ir priešinga klaida. Su teisinga politika A update ir delete 2 įmonės sąskaitai abu grąžino 200 su 0 eilučių. Perskaičius lentelę matėsi, kad suma nepasikeitė ir sąskaita vis dar yra. Taigi 200 nereiškė, kad pavyko, o 403 nereiškė, kad nepavyko.
Verdiktą duokite duomenų bazei. Paleiskite kiekvieną rašymo bandymą, tada perskaitykite eilutę prisijungimu, kuris apeina RLS, ir palyginkite.
Kodėl testui reikia teigiamos kontrolės?
Tas pačias 14 užklausų paleidau atšaukęs visas lentelių teises (grants). Rezultatas: 0 nutekėjimų iš 14. Pagal tokį skaičiavimą schema puikiai izoliuota, o kartu programa niekam netinka.
| Schema | Nutekėjimai | A skaito savo duomenis |
|---|---|---|
| Sugadinta | 6/14 | 2/2 |
| Pataisyta | 0/14 | 2/2 |
| Visos teisės atšauktos | 0/14 | 0/2 |
Prie kiekvieno testo „A negali skaityti B“ reikia testo „A gali skaityti A“. Kitaip trūkstama teisė, lentelės pavadinimo klaida ar pasibaigęs tokenas atrodo kaip saugumas. Tai yra pirmos dvi mano scenarijaus eilutės, ir atšauktų teisių schemoje būtent jos nepavyko.
Kas ištaisė visus šešis?
create policy m_read on memberships for select to authenticated
  using (company_id in (select my_companies()));

create policy i_ins on invoices for insert to authenticated
  with check (company_id in (select my_companies()));

create policy l_read on invoice_lines for select to authenticated
  using (invoice_id in (select id from invoices));

create view invoice_totals with (security_invoker = true) as
  select company_id, sum(amount) total, count(*) n
  from invoices group by company_id;

create function get_invoice(p int) returns setof invoices
  language sql security invoker set search_path = ''
  as $$ select * from public.invoices where id = p $$;
Prisijungimo kelias užsidarė pašalinus insert politiką ant memberships. Žmogaus pridėjimas į įmonę yra kvietimo eiga, todėl jai vieta serverio kode. my_companies() yra security definer pagalbinė funkcija, grąžinanti prisijungusio vartotojo įmonių id. Jei vartotojas gali priklausyti keliose įmonėse, yra dar viena spąstų vieta, aprašyta vartotojas dviejose organizacijose.
Kaip tai paleisti savo programoje?
- Sukurkite dvi įmones, po vieną vartotoją kiekvienoje, ir kiekvienoje lentelėje, kurioje laikomi kliento duomenys, įrašykite po vieną eilutę.
- Gaukite tikrą sesiją vartotojui A. Testas, vykdomas kaip
postgresarba su secret key, apeina RLS ir nieko neįrodo. - Išvardykite kiekvieną kelią: kiekvieną lentelę ir vaiko lentelę, kiekvieną view, kiekvieną funkciją, tada paieškos ir eksporto endpointus. Užklausa katalogui patikimesnė už atmintį.
- Prie kiekvieno pabandykite perskaityti 2 įmonės eilutę ir pabandykite skaityti, įterpti, atnaujinti ir trinti su
company_id, nukreiptu į 2 įmonę. Pabandykite ir perkelti savo eilutę į kitą įmonę, ir pridėti save prie kitos įmonės. - Po kiekvieno rašymo palyginkite eilutę per privilegijuotą prisijungimą.
- Paleiskite savo kontroles: A turi skaityti ir rašyti 1 įmonės eilutes.
- Laikykite tai CI. Nauja lentelė be testo turi nutraukti build.
Supabase skaitymo pusei nemokamas tenant izoliacijos testas iš dviejų naudotojų id sukuria tik skaitymo skriptą ir parodo, ką kiekvienas naudotojas gali skaityti, lentelė po lentelės. Rašymas lieka jūsų sąraše. Nemokamas Supabase saugos tikrintuvas randa katalogo pusę, pavyzdžiui, politikas, leidžiančias visas eilutes, ir view, apeinančius RLS. Jis negali pasakyti, kuriai įmonei priklauso eilutė, todėl šio testo nepakeičia. Kaip patikrinti kiekvieną rolę prieš kiekvieną teisę, aprašyta kaip testuoti Supabase RLS. Su Firebase ta pati idėja galioja, o atakos aprašytos Firebase security rules pavyzdžiuose.
Ką galima parodyti pirkėjui?
Šio bandymo išvestį: kelių sąrašą, kiekvieno rezultatą ir datą. Tai daugiau nei „turime RLS“, ir tai nepakeičia pentesto. Testas nieko nesako apie pavogtas sesijas, logikos klaidas įmonės viduje ar administravimo įrankius, kuriais naudojasi jūsų pačių darbuotojai.
Apribojimai. Maža schema, kurią parašiau ir tyčia sugadinau, vietiniame stack su išgalvotais duomenimis. Storage, realtime ir edge funkcijos į šį bandymą neįėjo, ir joms sąraše reikia savų kelių. Hostinamuose projektuose numatytosios teisės gali skirtis nuo vietinio stack, todėl paleiskite testą su savo tikros schemos kopija.
Jei pirkėjas prašo skverbties testo ataskaitos, kiek jis kainuoja 2026 m., aprašyta atskirame straipsnyje.
Mano panašus atvejis
Kurdamas darbo laiko apskaitos įrankį audito įmonei radau 4 klaidas, kurių neparodė joks ekranas, tarp jų konfidencialų klientą, nutekantį per ataskaitų sumas ir žymų skaičius. Kiekviena prieigos taisyklė dabar yra duomenų bazėje ir išbandoma prieš kiekvieną diegimą; visa istorija aprašyta audito įmonės atvejyje.
Jei jums reikia daugianuomininės programos, nuo pirmos dienos kurtos su šiais testais, žr. SaaS ir žiniatinklio programų kūrimą.
Reikia parodyti klientui, kad jo duomenys atskirti? Parašykite man, ir išbandysime kiekvieną kelią.
Reikia įrodymo, kad klientų duomenys atskirti?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man